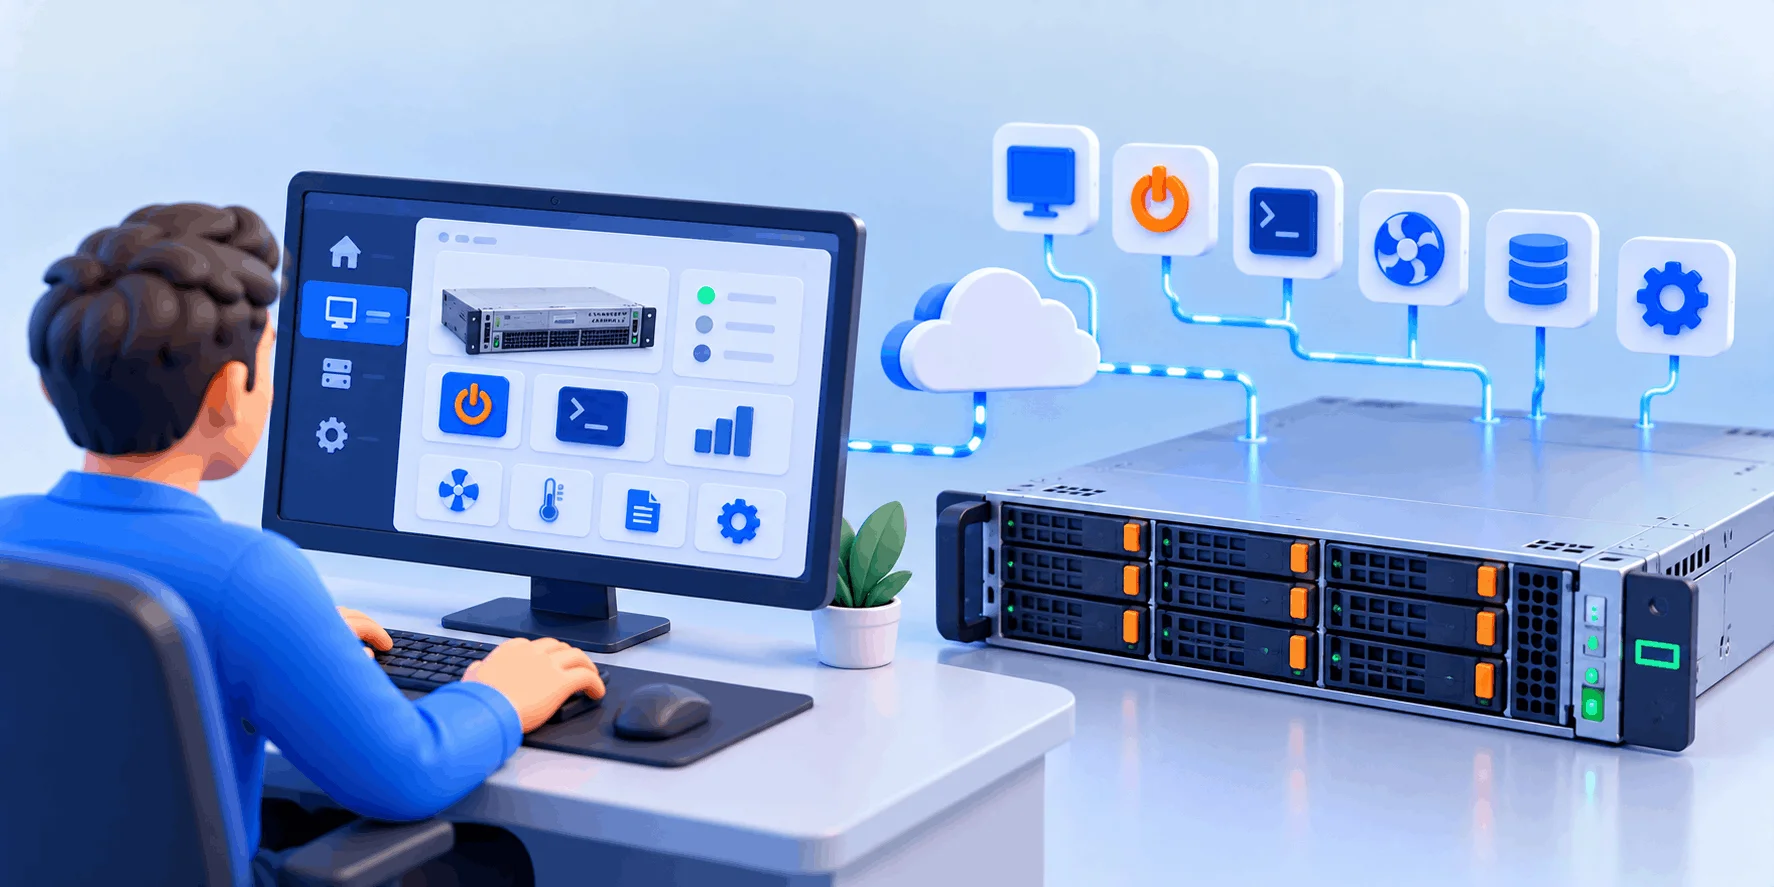
پاسخ کوتاه به این پرسش که iLO چیست: فناوری مدیریت خارج از باند (Out-of-Band) شرکت HPE که روی مادربرد سرورهای HPE ProLiant تعبیه شده است. این کنترلر مستقل از سیستم‌عامل کار می‌کند؛ پس حتی وقتی ویندوز یا لینوکس بالا نمی‌آید، می‌توانید تصویر صفحه سرور را ببینید، آن را خاموش و روشن کنید و سلامت قطعات را بررسی کنید.
✅ دسترسی به کنسول و برق سرور، حتی وقتی سیستم‌عامل از کار افتاده یا شبکه اصلی قطع است
✅ نصب و تعمیر سیستم‌عامل از راه دور، بدون نیاز به حضور در دیتاسنتر
✅ هشدار زودهنگام خرابی فن، پاور، دیسک یا رم پیش از آنکه به قطعی برسد
✅ خودکارسازی مدیریت ده‌ها سرور با API استاندارد Redfish

💡 خلاصه: iLO یعنی کنترل سرور HPE از راه دور، مستقل از سیستم‌عامل

✅ با iLO کنسول، برق و سلامت سخت‌افزار را از راه دور در دست دارید و سیستم‌عامل را بدون رفتن به دیتاسنتر نصب می‌کنید.
✅ سرور اختصاصی HPE با پنل مدیریت و کنسول KVM در وب‌داده
این راهنما از تعریف iLO و ریشه نامش شروع می‌کند، بعد تفاوت iLO 4 تا iLO 7 و مرز لایسنس Standard و Advanced را در دو جدول کنار هم می‌گذارد و در آخر، کار با کنسول، Virtual Media و امن‌سازی iLO را قدم‌به‌قدم مرور می‌کند. اگر سرورتان Gen8 یا Gen9 است، بخش امنیت را جدی بگیرید؛ iLO 4 ریشه اعتماد سیلیکونی ندارد و در فریمورهای قدیمی‌اش آسیب‌پذیری‌های جدی ثبت شده است.

🔶 سرور اختصاصی HPE با پنل مدیریت کامل

سرور اختصاصی ایران در وب‌داده روی سخت‌افزار HPE ProLiant ارائه می‌شود. از پنل مدیریت سرور می‌توانید سرور را ری‌استارت یا خاموش و روشن کنید، کنسول KVM را باز کنید و سیستم‌عامل را دوباره نصب کنید. مشخصات و قیمت پلن‌ها در صفحه سرور اختصاصی ایران آمده است 👇

iLO چیست و چه کاری در سرور HPE انجام می‌دهد؟

فناوری iLO در عمل یک کنترلر مدیریت سخت‌افزاری است که HPE آن را روی مادربرد سرورهای ProLiant گذاشته است. در اصطلاح فنی، iLO نسخه اختصاصی HPE از BMC (Baseboard Management Controller) است. این کنترلر تراشه (ASIC)، فریمور و رابط شبکه خودش را دارد و برای کار به سیستم‌عامل سرور وابسته نیست.
طبق QuickSpecs رسمی iLO، قابلیت پایه پایش و هشدار سخت‌افزاری روی خود تراشه iLO اجرا می‌شود و از لحظه‌ای که کابل برق و کابل شبکه به سرور وصل شود، شروع به کار می‌کند. یعنی سرور ممکن است خاموش باشد، اما iLO روشن است و فرمان روشن کردن را از راه دور می‌گیرد.
سرور را مثل یک ساختمان اداری در نظر بگیرید: سیستم‌عامل کارمندان داخل ساختمان‌اند و iLO نگهبانی که همیشه دم در است. اگر کارمندان در را از داخل قفل کنند یا برق طبقات برود، نگهبان هنوز کلید دارد، می‌تواند برق را قطع و وصل کند و به شما گزارش بدهد داخل ساختمان چه خبر است.
Admin (Web UI / Redfish API)
        ⬇️
[ Management Network ] ➡️ iLO port
        ⬇️
[ iLO ASIC ] ➡️ Power | Console | Sensors | Logs
        ⬇️
[ Server: CPU + RAM + Disks + OS ]
iLO مخفف چیست و نام Lights-Out از کجا آمده؟

نام iLO مخفف Integrated Lights-Out است. واژه Integrated یعنی این قابلیت از ابتدا روی خود سرور تعبیه شده و کارت جانبی جداگانه‌ای نیست. عبارت Lights-Out هم از ایده دیتاسنتر «چراغ خاموش» می‌آید؛ مرکزی که کسی داخل آن حضور ندارد و کارها از راه دور انجام می‌شود. در صنعت سرور، مدیریت به این سبک را Lights-Out Management یا به اختصار LOM می‌نامند.

۱- پورت iLO و شبکه مدیریتی

طبق QuickSpecs، iLO برای مدیریت خارج از باند یک کارت شبکه اترنت اختصاصی ۱۰/۱۰۰/۱۰۰۰ مگابیتی دارد که روی برخی سرورها به‌صورت ماژول اختیاری عرضه می‌شود. در برخی مدل‌ها هم می‌توان iLO را از طریق یکی از کارت‌های شبکه داخلی سرور، به‌صورت اشتراکی (Shared Network Port) به شبکه وصل کرد. پورت اختصاصی گزینه امن‌تری است، چون ترافیک مدیریتی را کاملاً از ترافیک کاربران جدا نگه می‌دارد و در دیتاسنترهای حرفه‌ای به شبکه‌ای وصل می‌شود که فقط مدیران به آن دسترسی دارند.

۲- قابلیت‌های اصلی iLO

  • کنسول راه دور: تصویر زنده صفحه سرور از مرحله BIOS تا سیستم‌عامل، با کیبورد و ماوس مجازی (کنسول گرافیکی پس از بوت سیستم‌عامل به لایسنس Advanced نیاز دارد).
  • Virtual Media: اتصال فایل ISO از کامپیوتر خودتان به سرور، مثل یک درایو فیزیکی (با لایسنس Advanced).
  • کنترل برق: روشن و خاموش کردن، ری‌استارت سخت و مدیریت مصرف انرژی.
  • پایش سلامت: وضعیت فن، پاور، دما، رم، دیسک و کنترلر RAID همراه با لاگ رویدادها.
  • Active Health System: پایش همیشه‌روشن و ثبت سابقه پیکربندی برای عیب‌یابی و پشتیبانی HPE.
  • رابط‌های استاندارد: Redfish API، IPMI 2.0 و SNMP v3 برای اتصال به ابزارهای مانیتورینگ.

iLO چیست و چه کاری در سرور HPE انجام می‌دهد؟

🔸 نکته فنی: مدیریت بدون ایجنت

شرکت HPE این رویکرد را Agentless Management می‌نامد: iLO اطلاعات حسگرها را مستقیم می‌خواند و بدون نصب ایجنت روی سیستم‌عامل، از طریق SNMP یا Redfish به ابزار مانیتورینگ می‌فرستد.

تفاوت iLO 4، iLO 5، iLO 6 و iLO 7 در نسل‌های HPE

نسخه iLO را نمی‌توان جدا از سرور عوض کرد؛ هر نسل HPE ProLiant با نسخه مشخصی از این تراشه عرضه می‌شود. طبق QuickSpecs رسمی iLO، نسخه iLO 4 در Gen8 و Gen9، iLO 5 در Gen10 و Gen10 Plus، iLO 6 در Gen11 و iLO 7 در Gen12 به کار رفته است؛ البته چند مدل خاص Gen12 مثل DL380a Gen12 هنوز با iLO 6 عرضه می‌شوند. پس با دانستن نسل سرور، نسخه iLO آن را هم می‌دانید.

iLO 4؛ مدیریت کلاسیک در Gen8 و Gen9

نسخه iLO 4 همراه نسل Gen8 معرفی شد و در Gen9 هم ماند. کنسول راه دور، Virtual Media و کنترل برق را دارد و روی Gen9 رابط RESTful سازگار با Redfish هم به آن اضافه شد. کنسول گرافیکی iLO 4 سال‌ها فقط با برنامه‌های .NET یا Java باز می‌شد که با مرورگرهای امروزی دردسرساز است؛ کنسول HTML5 در فریمور 2.70 (سال ۲۰۱۹) به آن اضافه شد.
مشکل اصلی iLO 4 امروز قدمت آن است: ریشه اعتماد سیلیکونی ندارد و در نسخه‌های قدیمی فریمورش آسیب‌پذیری‌های جدی ثبت شده است. پس روی سرور Gen8 یا Gen9، اولین کار بررسی و به‌روزرسانی فریمور iLO است.

تفاوت iLO 4 و iLO 5؛ جهش امنیتی نسل Gen10

نسخه iLO 5 در سال ۲۰۱۷ همراه سرورهای نسل G10 عرضه شد و مهم‌ترین تفاوتش با نسل قبل، ریشه اعتماد سیلیکونی (Silicon Root of Trust) است. طبق QuickSpecs، امضاهای لازم برای بررسی اصالت فریمور iLO و UEFI/BIOS داخل خود تراشه iLO ساخته شده‌اند و در طول زنجیره تأمین قابل دستکاری نیستند. در نتیجه، فریمور دستکاری‌شده پیش از اجرا شناسایی می‌شود.
✅ کنسول HTML5 از iLO 5 نسخه 1.20 به بعد؛ بدون نیاز به Java یا .NET
✅ بررسی اصالت فریمور هنگام روشن شدن سرور، پیش از اجرای BIOS
✅ بازیابی خودکار برخی فریمورها از System Recovery Set، به شرط نصب لایسنس iLO Advanced
✅ پاک‌سازی امن با یک کلید (One-button Secure Erase) بر اساس استاندارد NIST SP 800-88 در فریمورهای جدیدتر iLO 5

iLO 6؛ احراز اصالت قطعات در Gen11

نسخه iLO 6 همراه سرور HP G11 که HPE در نوامبر ۲۰۲۲ معرفی کرد، به بازار آمد. ریشه اعتماد سیلیکونی در این نسخه حفظ شده و لایه تازه‌ای هم به آن اضافه شده است: طبق QuickSpecs، iLO 6 با پروتکل SPDM (Security Protocol and Data Model) یکپارچگی قطعات را بررسی می‌کند و اصالت کارت‌های ذخیره‌سازی و شبکه سازگار را می‌سنجد. یعنی غیر از فریمور مادربرد، این کارت‌ها هم پیش از به‌کارگیری احراز اصالت می‌شوند.

iLO 7؛ Secure Enclave در نسل Gen12

شرکت HPE در فوریه ۲۰۲۵ نسل Gen12 را با iLO 7 معرفی کرد. طبق اطلاعیه رسمی، iLO 7 یک پردازنده امنیتی اختصاصی به نام Secure Enclave دارد که HPE آن را از پایه طراحی کرده است. HPE این سرورها را نخستین سرورهای آماده برای مقاومت در برابر رایانش کوانتومی می‌داند و می‌گوید برای برآورده کردن الزامات گواهی رمزنگاری FIPS 140-3 سطح ۳ طراحی شده‌اند؛ هر دو ادعای خود سازنده است.
در مقابل، طبق QuickSpecs، کنسول .NET، دسترسی SSH به iLO، زبان اسکریپت RIBCL، ابزارهایی مانند HPONCFG و قابلیت iLO Federation در iLO 7 حذف شده‌اند. پس اسکریپت‌های قدیمی را پیش از مهاجرت به Gen12 برای Redfish بازنویسی کنید.

تفاوت iLO 4، iLO 5، iLO 6 و iLO 7 در نسل‌های HPE

جدول مقایسه iLO 4، iLO 5، iLO 6 و iLO 7

جدول زیر خلاصه تفاوت نسخه‌ها را بر اساس QuickSpecs و اطلاعیه‌های رسمی HPE نشان می‌دهد:
نسخهنسل سرورامنیت سخت‌افزارینکته مدیریتی
iLO 4Gen8 و Gen9بدون ریشه اعتماد سیلیکونیکنسول .NET یا Java (HTML5 از فریمور 2.70)؛ RESTful API در Gen9
iLO 5Gen10 و Gen10 PlusSilicon Root of Trustکنسول HTML5 از نسخه 1.20
iLO 6Gen11 و چند مدل Gen12Silicon Root of Trust و SPDMاحراز اصالت کارت‌های جانبی
iLO 7Gen12Secure Enclaveحذف RIBCL، SSH و کنسول .NET

لایسنس iLO Standard و Advanced؛ چه چیزی رایگان است؟

سرورهای ProLiant با iLO Standard عرضه می‌شوند و این نسخه هزینه جداگانه‌ای ندارد. قابلیت‌های پیشرفته‌تر با لایسنس اختیاری iLO Advanced فعال می‌شوند. طبق QuickSpecs سرور DL380 Gen10، این لایسنس کنسول یکپارچه کامل (KVM)، همکاری چندکاربره، ضبط و بازپخش کنسول و Virtual Media گرافیکی و اسکریپتی را اضافه می‌کند.
قابلیتiLO StandardiLO Advanced
کنترل برق، پایش سلامت و لاگدارددارد
Redfish API، IPMI و SNMP v3دارددارد
کنسول گرافیکی پس از بالا آمدن سیستم‌عاملخیر؛ فقط پیش از بوت سیستم‌عاملدارد
Virtual Mediaخیردارد
ضبط کنسول و همکاری چندکاربرهخیردارد
Directory و احراز هویت دومرحله‌ایخیردارد

⚠️ پیش از خرید، لایسنس را بپرسید

لایسنس iLO Advanced Premium Security Edition که در دوره iLO 5 امکاناتی مانند رمزنگاری سازگار با CNSA و بازیابی خودکار فریمور را اضافه می‌کرد، طبق نسخه فعلی QuickSpecs دیگر عرضه نمی‌شود و HPE لایسنس iLO Advanced را جایگزین آن معرفی کرده است. هنگام خرید یا اجاره سرور، بپرسید کدام لایسنس روی iLO فعال است.

کنسول مجازی و نصب سیستم‌عامل از راه دور با iLO

این بخش مسیر کار با iLO را از اولین اتصال تا نصب سیستم‌عامل و خودکارسازی دنبال می‌کند. منوها در iLO 4، iLO 5 و iLO 6 کمی فرق دارند، اما منطق کار یکی است. برای جزئیات هر مرحله، فهرست راهنماهای مرتبط در انتهای همین بخش آمده است.
کابل شبکه مدیریتی را به پورت iLO وصل کنید. طبق QuickSpecs، رمز اولیه iLO یک رشته تصادفی است که روی برچسب تنظیمات پیش‌فرض شبکه iLO (iLO Default Network Settings Tag) چاپ شده است. سپس آدرس IP مدیریتی را با HTTPS در مرورگر باز کنید و وارد شوید.
◀️ نشانی IP مدیریتی را از DHCP بگیرید یا هنگام بوت، در ابزار System Utilities دستی تعیین کنید.
◀️ پس از اولین ورود، رمز پیش‌فرض را عوض کنید و برای هر مدیر حساب جداگانه بسازید.
◀️ نسخه فریمور iLO را بررسی و در صورت نیاز به‌روز کنید.

۲- بررسی سلامت سخت‌افزار و لاگ‌ها

پیش از هر کاری، داشبورد سلامت را ببینید. این صفحه وضعیت فن‌ها، پاورها، دما، رم و درایوها را نشان می‌دهد و iLO رویدادها را در لاگ iLO و لاگ یکپارچه سرور (IML) ثبت می‌کند. اگر سرور بی‌دلیل ری‌استارت می‌شود، معمولاً سرنخ اصلی همین‌جاست؛ مثلاً خطای اصلاح‌شده رم یا هشدار دمای بالا.

📌 یادآوری

پیش از پاک کردن لاگ‌های iLO، از آن‌ها خروجی بگیرید تا اگر خطا تکرار شد، سابقه کامل برای عیب‌یابی در دست باشد.

۳- کنسول راه دور؛ کیبورد و مانیتور مجازی

کنسول راه دور (Integrated Remote Console) تصویر واقعی خروجی گرافیک سرور را در مرورگرتان نشان می‌دهد؛ درست مثل اینکه مانیتور و کیبورد را مستقیم به سرور وصل کرده باشید. به همین دلیل صفحه BIOS، پیام‌های بوت و حتی صفحه خطای سیستم‌عامل را می‌بینید. در iLO 5 و iLO 6 (و iLO 4 با فریمور 2.70 به بعد) این کنسول بر پایه HTML5 است و فقط به یک مرورگر به‌روز نیاز دارد.
◀️ ترکیب‌هایی مانند Ctrl+Alt+Del را با کلیدهای مجازی کنسول بفرستید.
◀️ برای خروجی متنی لینوکس، درگاه سریال مجازی (Virtual Serial Port) هم در دسترس است.
◀️ روی سرورهای رک‌مونت، در iLO Standard کنسول گرافیکی فقط تا پیش از بالا آمدن سیستم‌عامل کار می‌کند.

۴- Virtual Media و نصب سیستم‌عامل از راه دور

با Virtual Media می‌توانید فایل ISO سیستم‌عامل را از کامپیوتر خودتان یا از یک نشانی روی شبکه به سرور متصل کنید؛ این قابلیت به لایسنس iLO Advanced نیاز دارد. سرور این فایل را مانند یک درایو DVD یا USB واقعی می‌بیند. کافی است ISO را متصل کنید، سرور را ری‌استارت کنید و از منوی بوت یک‌باره، درایو مجازی را انتخاب کنید. همین روش برای نصب ESXi روی سرور HP هم به کار می‌رود.

🔸 سرعت Virtual Media

فایل ISO که از کامپیوتر خودتان متصل می‌کنید، از مسیر اینترنت شما به سرور می‌رسد؛ اگر اتصال کند باشد، نصب طولانی می‌شود. بهتر است ISO را روی یک وب‌سرور نزدیک به سرور بگذارید و با نشانی URL (Scripted Virtual Media) متصل کنید. راه دیگر، ابزار داخلی Intelligent Provisioning است که طبق QuickSpecs در نسل‌های جدید بدون ری‌استارت سرور از رابط وب iLO باز می‌شود.

۵- خودکارسازی با Redfish API

اگر بیش از یکی دو سرور دارید، مدیریت با کلیک در رابط وب زود وقت‌گیر می‌شود. iLO از استاندارد Redfish پشتیبانی می‌کند؛ استانداردی از سازمان DMTF که به تعریف خود این سازمان «هم برای انسان خوانا و هم برای ماشین قابل پردازش» است و مدیریت سرور را با درخواست‌های RESTful ممکن می‌کند. مثال زیر وضعیت سرور را می‌خواند و سپس آن را ری‌استارت می‌کند:
# read system status (PowerState, Status)
curl --cacert ilo-ca.pem -u admin:PASSWORD \
  https://ILO-IP/redfish/v1/Systems/1/

# force restart (use with care)
curl --cacert ilo-ca.pem -u admin:PASSWORD -X POST \
  -H "Content-Type: application/json" \
  -d '{"ResetType": "ForceRestart"}' \
  https://ILO-IP/redfish/v1/Systems/1/Actions/ComputerSystem.Reset/
گواهی پیش‌فرض iLO خودامضاست؛ راه درست، نصب گواهی معتبر یا معرفی همان گواهی به curl با گزینه --cacert است، نه غیرفعال کردن بررسی گواهی. برای اتوماسیون هم کاربر جداگانه با کمترین دسترسی لازم بسازید.
📌 راهنماهای مرتبط: برای جزئیات هر مرحله، این مقاله‌ها را بخوانید:
◀️ آموزش تنظیم iLO در سرور HP؛ از IP مدیریتی تا لایسنس Advanced
◀️ IPMI چیست و چه تفاوتی با iLO و iDRAC دارد
◀️ KVM چیست؛ از سوئیچ KVM تا مجازی‌ساز KVM
◀️ نصب سیستم‌عامل روی سرور HP با Intelligent Provisioning
◀️ راهنمای پنل مدیریت سرور EasyDCIM؛ کارهای روزمره بدون ورود به iLO

امنیت iLO و خطرات پورت باز روی اینترنت

دسترسی به iLO یعنی دسترسی به خود سخت‌افزار. هر کس به آن راه پیدا کند، می‌تواند سرور را خاموش کند، سیستم‌عامل را از ISO دلخواه بوت کند یا دیسک‌ها را پاک کند. برای همین، رابط مدیریتی نباید مستقیم روی اینترنت باز باشد.

نمونه‌های واقعی؛ از CVE-2017-12542 تا iLOBleed

آسیب‌پذیری CVE-2017-12542 که در پایگاه ملی آسیب‌پذیری آمریکا (NVD) با امتیاز CVSS 3.0 برابر ۱۰ (بالاترین امتیاز) و سطح بحرانی ثبت شده است، در فریمورهای iLO 4 پیش از نسخه 2.53 امکان دور زدن احراز هویت و اجرای کد را می‌داد. یعنی مهاجم بدون داشتن رمز و فقط از راه شبکه، می‌توانست کنترل iLO آسیب‌پذیر را به دست بگیرد.

📚 گزارش iLOBleed

شرکت امنیتی امن‌پرداز در دسامبر ۲۰۲۱ گزارشی درباره روت‌کیت iLOBleed منتشر کرد و آن را نخستین گزارش از بدافزار واقعی در فریمور iLO دانست. طبق این گزارش، بدافزار بر پایه iLO 4 نسخه 2.30 ساخته شده بود، ارتقای فریمور را بی‌صدا مسدود می‌کرد و در حالی که به‌روزرسانی موفق نمایش داده می‌شد، دیسک‌های سرور را به‌طور دوره‌ای پاک می‌کرد. نخستین توصیه گزارش این است که رابط شبکه iLO به شبکه عملیاتی وصل نشود؛ اما همان گزارش تأکید می‌کند که این کار به‌تنهایی کافی نیست، چون آلودگی از راه سیستم‌عامل سرور هم ممکن است. به‌روزرسانی منظم فریمور و عوض کردن رمز مدیر هم جزو توصیه‌هاست.

چک‌لیست امن‌سازی iLO

✅ شبکه جدا: iLO را فقط در شبکه مدیریتی خصوصی یا پشت VPN قرار دهید، نه روی اینترنت.
✅ رمز و حساب‌ها: رمز پیش‌فرض را عوض کنید و برای هر نفر حساب جدا با کمترین دسترسی لازم بسازید.
✅ فریمور به‌روز: iLO را با بسته‌های رسمی HPE به‌روز کنید و در صورت امکان، بازگشت به نسخه قدیمی‌تر (Downgrade) را محدود کنید.
✅ سرویس‌های اضافه: IPMI over LAN یا نسخه‌های قدیمی SNMP را اگر لازم ندارید، غیرفعال کنید.
✅ گواهی و احراز هویت: گواهی TLS معتبر نصب کنید و با لایسنس Advanced، احراز هویت دومرحله‌ای را فعال کنید.
✅ پایش لاگ: ورودهای ناموفق و تغییرات تنظیمات را مرتب بررسی کنید.
این اصول همان منطق ایمن‌سازی سرور لینوکس است: سطح حمله کوچک، دسترسی محدود و نرم‌افزار به‌روز. فرقش این است که اینجا از لایه‌ای زیر سیستم‌عامل محافظت می‌کنید که فایروال سیستم‌عامل اصلاً آن را نمی‌بیند.

مزایا و محدودیت‌های iLO

✅ دسترسی مستقل از سیستم‌عامل و شبکه اصلی سرور
✅ کاهش نیاز به حضور فیزیکی و رفع سریع‌تر خرابی
✅ هشدار زودهنگام خرابی قطعات و API استاندارد برای اتوماسیون
❌ Virtual Media و کنسول کامل به لایسنس Advanced وابسته‌اند.
❌ اگر ایزوله نشود، خودش سطح حمله‌ای پرخطر است.
❌ iLO 4 ریشه اعتماد سیلیکونی ندارد و اسکریپت‌های RIBCL در iLO 7 باید بازنویسی شوند.

سناریوی رایج در پشتیبانی وب‌داده

ماجرا معمولاً این‌طور شروع می‌شود: مدیر سرور قانون تازه‌ای به فایروال اضافه می‌کند یا پورت SSH را تغییر می‌دهد و ناگهان ارتباطش با سرور قطع می‌شود. سرور روشن است و شاید سایت هم کار کند، اما راهی برای ورود نمانده است. در این وضعیت ری‌استارت کمکی نمی‌کند، چون تنظیمات اشتباه پس از بوت هم باقی می‌ماند.
راه‌حل، کنسول سطح سخت‌افزار است. از پنل مدیریت سرور، کنسول KVM را باز می‌کنید، مستقیم با نام کاربری و رمز سیستم‌عامل وارد می‌شوید و قانون اشتباه را حذف می‌کنید. اگر مشکل عمیق‌تر باشد، کارهای حیاتی هنگام داون شدن سرور را دنبال کنید و اگر چاره‌ای نماند، سیستم‌عامل را از همان پنل دوباره نصب کنید؛ فقط یادتان باشد نصب مجدد معمولاً داده‌های دیسک را پاک می‌کند. توصیه ما: پیش از هر تغییر حساس در فایروال، کنسول را در یک تب باز نگه دارید.

کنسول مجازی و نصب سیستم‌عامل از راه دور با iLO

مدیریت از راه دور در وب‌داده؛ کنترل کامل سرور از پنل

وب‌داده خدمات اجاره سرور اختصاصی در ایران را روی سخت‌افزار HPE ProLiant ارائه می‌کند. پلن آماده فعلی (PRIME 9) روی سرور HPE DL360 Gen9 با دو پردازنده Xeon E5-2680 v4 است و طبق جدول بالا، iLO 4 دارد. کارهایی که معمولاً با iLO انجام می‌شوند، در پنل مدیریت سرور وب‌داده هم در دسترس‌اند:
✅ ری‌استارت و خاموش و روشن کردن سرور از پنل مدیریت
✅ کنسول KVM برای دسترسی مستقیم، حتی وقتی SSH یا RDP قطع است
✅ نصب خودکار و نصب مجدد سیستم‌عامل و تحویل آنی پس از پرداخت، مستقل از ساعت اداری
✅ مشاهده مصرف ترافیک در پنل؛ ترافیک فقط بر اساس دانلود محاسبه می‌شود و آپلود رایگان است
✅ محافظت DDoS با ظرفیت ۱۰۰ گیگابیت بر ثانیه، فایروال سخت‌افزاری و امنیت چندلایه
✅ تیم فنی 24/7 و بررسی پیکربندی‌های سفارشی (نسل‌های دیگر، رم، دیسک یا IP بیشتر) از طریق تیکت یا تماس

⚠️ صادقانه بگوییم

نسل Gen9 و iLO 4 ریشه اعتماد سیلیکونی نسل‌های جدید را ندارند. اگر پروژه‌تان به امکانات امنیتی iLO 5 یا iLO 6 نیاز دارد، یا می‌خواهید بدانید چه سطحی از دسترسی مدیریتی روی سرور خواهید داشت، پیش از خرید از طریق تیکت یا تماس با تیم فنی ما مطرح کنید تا پیکربندی مناسب را با هم بررسی کنیم.
🚀 بیشتر بدانید: اگر هنوز بین سرور اختصاصی و سرویس‌های دیگر مردد هستید، مقاله سرور اختصاصی چیست را بخوانید. اگر هم ترجیح می‌دهید پیکربندی و نگهداری سرور را به متخصص بسپارید، خدمات کانفیگ و مدیریت سرور وب‌داده برای همین کار است.

سوالات متداول درباره iLO

iLO مخفف چیست و آیا فقط در سرورهای HPE وجود دارد؟

نام iLO مخفف Integrated Lights-Out است و این فناوری اختصاصی HPE است که بیشتر با سرورهای ProLiant شناخته می‌شود. برندهای دیگر معادل خودشان را دارند؛ مثلاً Dell از iDRAC استفاده می‌کند و BMC بسیاری از مادربردهای سرور از استاندارد عمومی IPMI پشتیبانی می‌کند. iLO و iDRAC هر دو BMC هستند، اما رابط کاربری، مدل لایسنس و قابلیت‌هایشان یکسان نیست. IPMI خودش BMC نیست؛ پروتکلی است که BMCها، از جمله iLO، از آن پشتیبانی می‌کنند.

پورت iLO یک درگاه شبکه جداگانه در پشت سرور است که فقط ترافیک مدیریتی را جابه‌جا می‌کند. این پورت باید به شبکه مدیریتی خصوصی وصل شود، نه اینترنت عمومی. اگر دسترسی از بیرون لازم است، از VPN یا محدودسازی آدرس IP استفاده کنید. آسیب‌پذیری CVE-2017-12542، که بدون رمز کنترل iLO را به مهاجم می‌داد، نشان می‌دهد iLO باز روی اینترنت چه ریسکی دارد.

در کار روزمره، هر دو نسخه کنسول، کنترل برق و پایش سلامت دارند. تفاوت اصلی در امنیت است: iLO 5 ریشه اعتماد سیلیکونی دارد و فریمور دستکاری‌شده را پیش از اجرا شناسایی می‌کند. کنسول HTML5 در iLO 5 از نسخه 1.20 هست و در iLO 4 هم از فریمور 2.70 اضافه شد. اگر داده حساس یا الزامات امنیتی سخت‌گیرانه دارید، این تفاوت مهم است؛ در غیر این صورت iLO 4 با آخرین فریمور و شبکه ایزوله هم پاسخ‌گوی بسیاری از نیازهاست.

بله. iLO Standard کنترل برق، پایش سلامت، لاگ‌ها، Redfish API و کنسول تا پیش از بالا آمدن سیستم‌عامل را در اختیار می‌گذارد. اما کنسول گرافیکی پس از بوت سیستم‌عامل، Virtual Media، ضبط کنسول و یکپارچگی با Directory به لایسنس iLO Advanced نیاز دارند. پیش از خرید یا اجاره سرور، نوع لایسنس فعال را بپرسید.

نسخه iLO 6 علاوه بر ریشه اعتماد سیلیکونی، از پروتکل SPDM برای بررسی یکپارچگی قطعات و احراز اصالت کارت‌های ذخیره‌سازی و شبکه سازگار استفاده می‌کند. این نسخه روی نسل Gen11 آمد؛ نسلی که رم DDR5 و PCIe 5.0 را هم با خود آورد. با این حال، کار روزمره با دو نسخه شبیه است و تفاوت اصلی در امنیت زنجیره تأمین است.

خیر. نسخه iLO به تراشه روی مادربرد وابسته است و فقط با تغییر نسل سرور عوض می‌شود. آنچه قابل ارتقاست، فریمور همان نسخه است؛ مثلاً iLO 4 را می‌توان به آخرین فریمور منتشرشده برای آن به‌روز کرد. این کار حفره‌های امنیتی شناخته‌شده را می‌بندد، اما قابلیت‌های سخت‌افزاری نسل بعد مانند ریشه اعتماد سیلیکونی را اضافه نمی‌کند.

تراشه iLO پردازنده و حافظه خودش را دارد و باری روی پردازنده‌های اصلی سرور نمی‌گذارد. بنابراین کار عادی iLO اثر محسوسی بر کارایی سرویس‌هایتان ندارد. استثنا قابلیت‌هایی مانند سقف مصرف برق یا تنظیمات کارایی پردازنده است که عمداً رفتار سخت‌افزار را تغییر می‌دهند و باید آگاهانه فعال شوند.

نه لزوماً. نیازهای روزمره، یعنی ری‌استارت، خاموش و روشن کردن، کنسول و نصب مجدد سیستم‌عامل، معمولاً با پنل مدیریتی که ارائه‌دهنده می‌دهد انجام می‌شود. در وب‌داده این امکانات در پنل مدیریت سرور هست. اگر پروژه‌تان به قابلیت خاصی مثل Virtual Media یا API نیاز دارد، پیش از خرید با تیم فنی ما مطرح کنید.

جمع‌بندی؛ iLO، کلید مدیریت سرور بدون حضور فیزیکی

در یک جمله، پاسخ «iLO چیست» این است: کنترلری مستقل روی مادربرد سرورهای HPE که کنسول، برق، سلامت سخت‌افزار و نصب سیستم‌عامل را بدون وابستگی به سیستم‌عامل در اختیارتان می‌گذارد. نسخه آن به نسل سرور گره خورده است: iLO 4 در Gen8 و Gen9، iLO 5 با ریشه اعتماد سیلیکونی در Gen10، iLO 6 با SPDM در Gen11 و iLO 7 با Secure Enclave در Gen12.
لایسنس Standard برای پایش و کنترل برق کافی است، اما کنسول کامل و Virtual Media به لایسنس Advanced نیاز دارند. از همه مهم‌تر، iLO را در شبکه مدیریتی جدا، با رمز قوی و فریمور به‌روز نگه دارید؛ هر کس به آن دسترسی پیدا کند، کنترل کامل سرور را در دست دارد.
سرورهای اختصاصی وب‌داده روی سخت‌افزار HPE ProLiant و با پنل مدیریتی ارائه می‌شوند که ری‌استارت، کنسول KVM و نصب مجدد سیستم‌عامل را دارد؛ برای انتخاب پیکربندی هم تیم فنی 24/7 پاسخ‌گوست. معیار نهایی، از هر ارائه‌دهنده‌ای که خرید می‌کنید: پیش از خرید بپرسید چه سطحی از دسترسی مدیریتی خواهید داشت و چه نسلی از iLO روی سرورتان است.
اگر درباره iLO سرورتان سوالی دارید، در بخش نظرات بپرسید تا پاسخ بدهیم.
وب داده
وب داده

جدید ترین مطالب آموزشی و کاربردی را در اینجا بخوانید !
ما با بهره‌گیری از دانش روز و تجربه متخصصان حوزه فناوری، مجموعه‌ای از آموزش‌های کاربردی و مقالات تخصصی را گردآوری کرده‌ایم که هر یک، پاسخی دقیق به پرسش‌های شماست. ؛ از مفاهیم پایه تا پیچیده‌ترین تکنیک‌های حرفه‌ای. اینجا، دانش با زبانی ساده اما عمیق در اختیار شما قرار می‌گیرد.

مقاله‌ها: 259
پاسخی بگذارید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *