جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
ظهر سهشنبه، ساعت ۱۲:۰۷، رویداد 4625، حساب administrator. دو ثانیه بعد، همان رویداد با حساب admin. لاگ Security سرور حسابداری پر از این خطهاست. برنامه امنیت ریموت دسکتاپ از خواندن همین خطها شروع میشود. پورت پیشفرض را ماهها پیش عوض کردهاید. تلاشها باز هم میرسند.
💡 راه برگشت پیش از قفل حساب
حمله Brute Force به RDP یعنی حدس پشتسرهم نام کاربری و رمز از راه دور.
✅ پیش از روشن کردن قفل حساب، ورود از کنسول سرور را امتحان کنید.
✅ هدفها را پیش از هر تغییری بشناسید: پرسوجوی گروهبندی 4625.
لاگ همین حالا فهرست نامهایی را دارد که مهاجم امتحان میکند. ساعت هر تلاش هم کنار نام است. عدد آستانه قفل و سرنوشت حساب Administrator از روی همان فهرست انتخاب میشوند. حساب و نشست هر کارمند را طراحی حسابداری روی سرور مجازی تعیین کرده است.
📌 برنامه واکنش به حدس رمز
◀️ خواندن لاگ Security
◀️ آستانه، مدت قفل و شمارنده
◀️ رفتار حساب مدیر داخلی
◀️ تنظیم NLA، درگاه و هشدار قفل
هر ورود ناموفق در ویندوز یک رویداد 4625 با عنوان An account failed to log on میسازد. از فیلدهای آن، چهار فیلد به کار امنیت ریموت دسکتاپ میآیند: Logon Type، نام حساب هدف، Status و Source Network Address.
یک رویداد 4625، فیلدبهفیلد، با آدرس مبدأ پوشانده:
| فیلد | مقدار نمونه | معنی برای این برنامه |
|---|---|---|
| نوع ورود (Logon Type) | 3 | ورود از شبکه؛ حدسهای RDP را اینجا هم بگردید |
| نام حساب (Account Name) | administrator | نامی که مهاجم حدس زده است |
| کد خطا (Status یا Sub Status) | 0xC000006A | نام کاربری درست بوده و رمز غلط |
| کد خطای دیگر | 0xC0000064 | نام کاربری وجود ندارد؛ تکرار پشتسرهم یعنی شمارش نامها |
| آدرس مبدأ (Source Network Address) | xxx.xxx.xxx.xxx | آدرس IP دستگاهی که تلاش کرده |
💡 نوع ورود 3 یا 10؟
جدول مایکروسافت فقط معنی عددها را میدهد: 10 یعنی RemoteInteractive، ورود با Remote Desktop، و 3 یعنی Network. با NLA احراز هویت پیش از ساخته شدن نشست انجام میشود. پس به 10 تنها تکیه نکنید. هر دو را بشمارید.
🔸 کدام حساب بیشتر حدس زده شده؟
پرسوجوی زیر 4625های ۲۴ ساعت اخیر را میخواند. فقط نوع ورود 3 و 10 میماند و ده نام پرتکرار شمرده میشوند. PowerShell را با حساب مدیر اجرا کنید.
$since = (Get-Date).AddDays(-1)
Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4625; StartTime=$since} -ErrorAction SilentlyContinue |
  ForEach-Object {
    $d = @{}
    ([xml]$_.ToXml()).Event.EventData.Data | ForEach-Object { $d[$_.Name] = $_.InnerText }
    if ($d.LogonType -in '3','10') { $d.TargetUserName }
  } |
  Group-Object -NoElement | Sort-Object -Property Count -Descending |
Select-Object -First 10نامهای عمومی مثل administrator و admin از فهرست آماده مهاجم میآیند. نام واقعی یک کارمند؟ کسی الگوی نامگذاری شما را میداند. خروجی خالی است؟ زیرمجموعه Audit Logon در سیاست ممیزی را ببینید. 4624 و 4625 زیر همان ثبت میشوند.
نشانه موفقیت: جدولی دهردیفی از نامها با تعداد تلاش هر کدام.
سیاست Account Lockout سه عدد دارد: آستانه تلاش ناموفق، مدت قفل و زمان صفر شدن شمارنده. با آستانه 10، حدس یازدهم روی یک حساب به در بسته میخورد.
روی دستگاههای تازه Windows 11، کتاب امنیت Windows 11 در Microsoft Learn پیشفرض را 10 تلاش، قفل 10 دقیقهای و بازنشانی 10 دقیقهای مینویسد. مرجع قدیمیتر سیاست Account lockout threshold پیشفرض سرور مستقل را صفر ثبت کرده است: حساب هیچوقت قفل نمیشود. مقدار سرور خودتان را از کنسول سیاست بخوانید.
| سیاست | بازه مجاز | نسخه تازه Windows 11 | پیشنهاد خط پایه |
|---|---|---|---|
| آستانه (Account lockout threshold) | 0 تا 999؛ صفر یعنی هرگز | 10 | 10 بهعنوان نقطه شروع |
| مدت قفل (Account lockout duration) | 0 تا 99,999 دقیقه؛ صفر یعنی تا باز کردن دستی | 10 دقیقه | حدود 15 دقیقه |
| بازنشانی شمارنده (Reset account lockout counter after) | 1 تا 99,999 دقیقه؛ نه بیشتر از مدت قفل | 10 دقیقه | 15 دقیقه |
همینجا امنیت ریموت دسکتاپ با دسترسی کارمندها گره میخورد. با آستانه بزرگتر از صفر، مهاجمی که نام حسابی را بداند میتواند آن را قفل کند. اگر خروجی اقدام ۱ نام کارمندی را نشان داد، نامش را عوض کنید یا سرور را پشت درگاه ببرید.
⚠️ تنها حساب مدیر، وسط نشست ریموت
تنها حساب مدیر که قفل شود، تا پایان مدت قفل با آن حساب راهی به داخل ندارید. پیش از ذخیره سیاست، ورود از کنسول سرور در پنل ارائهدهنده را امتحان کنید. یک حساب مدیر دوم هم با نامی غیرعادی بسازید.
🔸 مسیر سه عدد در کنسول سیاست
عبارت secpol.msc را در منوی Start اجرا کنید. زیر Security Settings به Account Policies و Account Lockout Policy بروید. مسیر Group Policy همین است: Computer Configuration\Windows Settings\Security Settings\Account Policies\Account Lockout Policy. تغییر آستانه بدون ریاستارت اعمال میشود.
نشانه موفقیت: با یک حساب آزمایشی ده بار رمز غلط بزنید؛ رویداد 4740 برای همان حساب ثبت میشود. این رویداد زیر زیرمجموعه Audit User Account Management است. اگر نیامد، آن را روشن کنید.
بسته به نسخه و تاریخ نصب. تا پیش از اکتبر 2022، ویندوز اجازه قفل شدن Administrator داخلی را نمیداد. طبق KB5020282 مایکروسافت، از بهروزرسانی تجمعی 11 اکتبر 2022 سیاست Allow Administrator account lockout روی Windows Server 2016، 2019 و 2022 هم در دسترس است.
این سیاست فقط روی سیستمی خودبهخود روشن است که بهروزرسانی پیش از راهاندازی اولیه رویش نصب شده باشد. سروری که قبل از آن راهاندازی و بعد بهروز شده، به گفته همان KB، سیاست را باید دستی روی Enabled بگذارد. تا این سیاست خاموش است، مهاجم روی administrator بیسقف حدس میزند. بقیه تنظیمهای امنیت ریموت دسکتاپ این یک نام را پوشش نمیدهند.
سیاست Accounts: Rename administrator account در Security Options نام دیگری به SID این حساب میدهد. مرجع همین سیاست محدودیتش را هم نوشته است: SID حساب شناختهشده است. ابزارهایی هم با SID احراز هویت میکنند. تغییر نام حدس نام را سخت میکند و حدس رمز سر جایش میماند. معادل PowerShell:
Rename-LocalUser -Name "Administrator" -NewName "NewAdminName"اگر حساب قبلاً تغییر نام داده شده، نام فعلی را بدهید. از ورود بعدی نام تازه لازم است. ماژول LocalAccounts در PowerShell سیودو بیتی روی ویندوز 64 بیتی نیست. غیرفعال کردن با سیاست Accounts: Administrator account status انجام میشود. اگر رمز حساب غیرفعال با الزامات رمز نخواند، فعال کردن دوبارهاش کار مدیر دیگری است.
نشانه موفقیت: بعد از تغییر نام، تلاشها روی administrator ادامه دارند ولی کد 0xC0000064 میگیرند: چنین حسابی دیگر وجود ندارد.
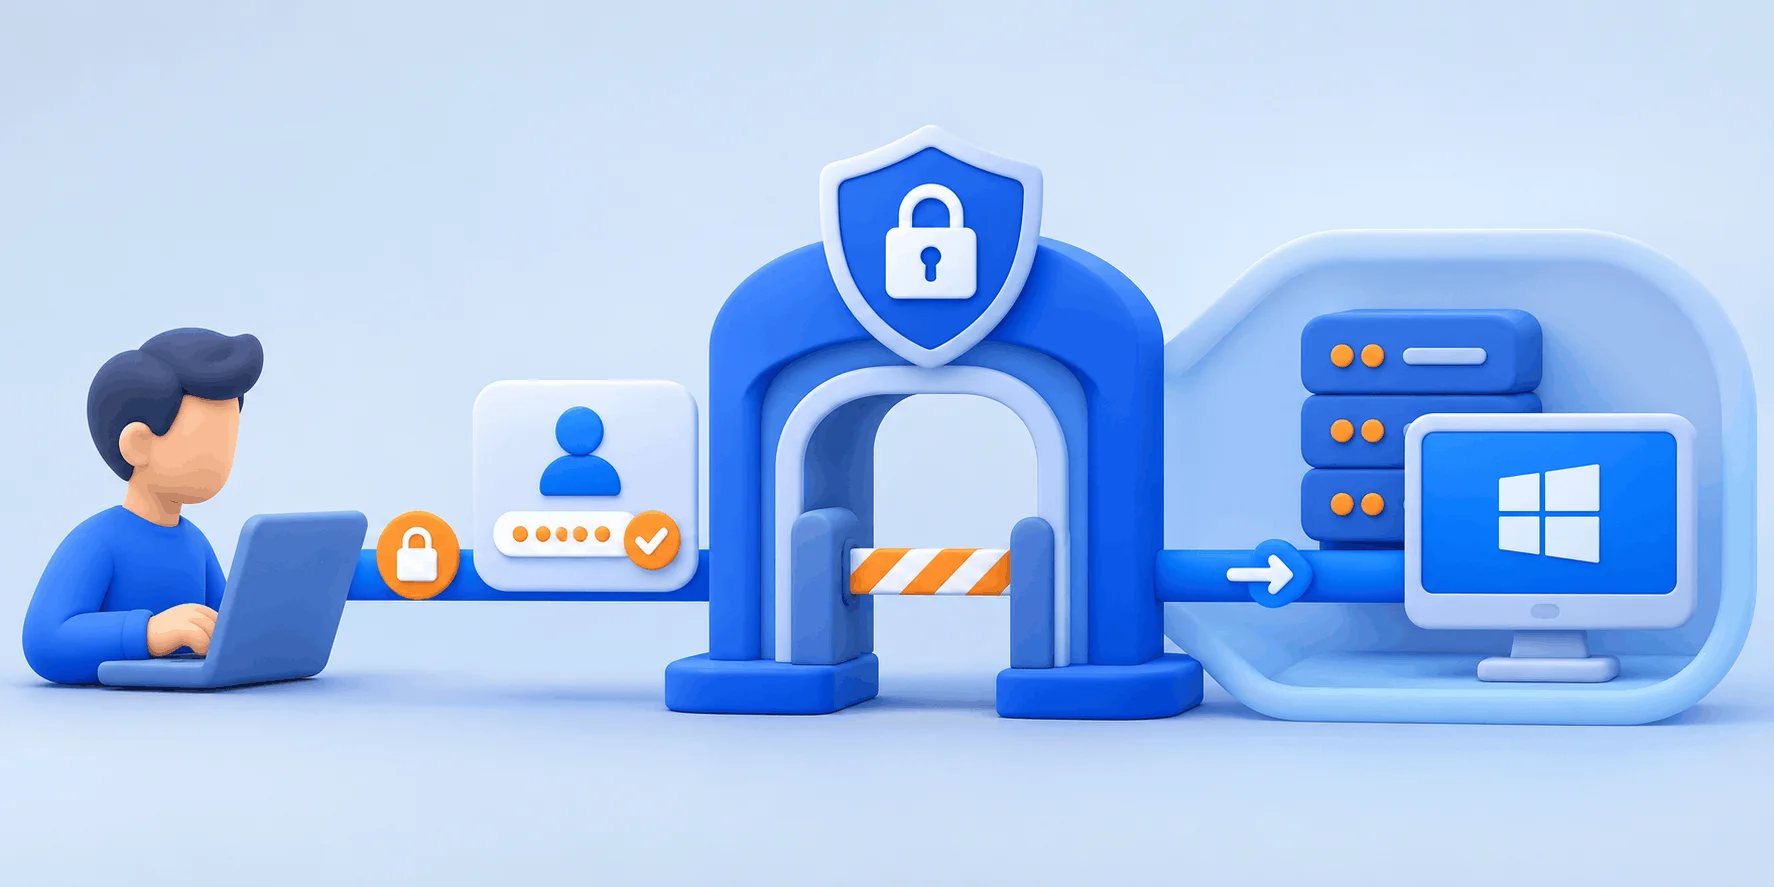
با احراز هویت سطح شبکه (NLA)، نام کاربری و رمز پیش از ساخته شدن نشست سنجیده میشوند. حدس ناموفق نشستی باز نمیکند. در فهرست کارهای امنیت ریموت دسکتاپ، NLA ارزانترین است: یک سیاست، بدون نرمافزار اضافه. مایکروسافت خاموش کردنش را فقط موقت و برای کلاینت قدیمی ناسازگار میپذیرد.
سیاست Require user authentication for remote connections by using Network Level Authentication را روشن کنید. مسیرش:
Computer Configuration\Administrative Templates\Windows Components\Remote Desktop Services\Remote Desktop Session Host\Securityاگر چکلیست کانفیگ اولیه سرور مجازی ویندوز را اجرا کردهاید، NLA احتمالاً روشن است. این سیاست آن را ثابت نگه میدارد. NLA جلوی حدس را نمیگیرد. هر حدس همچنان یک تلاش از آستانه است.
نشانه موفقیت: وضعیت این سیاست در کنسول Group Policy روی Enabled است.
درگاه RD Gateway کانال را با SSL رمز میکند. کاربر با HTTPS روی TCP 443 وصل میشود. احراز هویت چندعاملی هم از همین درگاه میگذرد. یکی از مسیرهای مستند مایکروسافت افزونه NPS برای Microsoft Entra MFA است. پیشنیازهایش زیاد است: لایسنس Entra MFA، نقش NPS روی دستکم دو سرور، و Active Directory همگام با Entra ID. مسیر دیگر Learn، ورود با Microsoft Entra ID و Conditional Access، فقط برای ماشینهای مجازی Azure است. سرور حسابداری تنها، بیرون از دامنه و بیرون از Azure، هیچکدام را ندارد.
در آن حالت، قانون ورودی فایروال برای پورت ریموت را فقط به IP دفترهای شعبه باز بگذارید. در دستور زیر 3389 را با پورت فعلی خودتان و دو آدرس نمونه را با IP واقعی شعبهها عوض کنید. سوئیچ -RemoteAddress فهرست قبلی را جایگزین میکند. آدرس خودتان را هم بنویسید:
$port = 3389
Get-NetFirewallPortFilter | Where-Object -Property LocalPort -EQ $port |
  Get-NetFirewallRule |
  Set-NetFirewallRule -RemoteAddress '203.0.113.10','198.51.100.0/24'
کدام پروفایل این قانون را اجرا میکند و اگر جواب نداد از کجا شروع کنید، با فایروال ویندوز سرور معلوم میشود. با پورت تازه هم این قانون لازم است. قفل و NLA به نام کاربری و رمز کار دارند و پورت هیچکدام را عوض نمیکند.
رویداد 4740 (A user account was locked out) روی سرور عضو هم ثبت میشود. مایکروسافت پایشش را برای حسابهای مهم پیشنهاد میکند. فیلد Caller Computer Name نام دستگاه را میدهد. آدرس IP را در 4625 همان دقیقه بگردید.
Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4740; StartTime=(Get-Date).AddDays(-1)} -ErrorAction SilentlyContinue |
  Select-Object TimeCreated, Message
نشانه موفقیت: قفل آزمایشی اقدام ۲ در خروجی این دستور دیده میشود.
شنبه ساعت هشت صبح، حسابدار شعبه دوم پشت صفحه ورود ماند. رویداد 4740 نامش را ثبت کرده بود و مدیر سرور هنوز نمیدانست سیاست قفل روشن شده است. مدیر دومی در دسترس نبود و حسابدار تا پایان مدت قفل منتظر ماند.
بله، یک مدیر دیگر قفل را دستی برمیدارد. با مدت قفل صفر، حساب فقط همینطور باز میشود.
نه. حدس به نام کاربری و رمز حمله میکند و پورت هیچکدام را عوض نمیکند.
خط پایه امنیتی ویندوز عدد 10 را نقطه شروع میداند. عدد کمتر، قفل شدن کارمندها با چند حدس مهاجم را محتملتر میکند.
با NLA احراز هویت پیش از ساخت نشست انجام میشود و حدس ناموفق لزوماً نوع 10 نمیگیرد.
برای سرور بیرون از Azure، مسیر مستند Learn همان RD Gateway با افزونه NPS است.
نه لزوماً. تا زیرمجموعه Audit Logon ورود ناموفق را ثبت نکند، لاگ خالی چیزی را ثابت نمیکند.
در Safe Mode این حساب فقط وقتی فعال میشود که سرور عضو دامنه نباشد و مدیر محلی فعال دیگری نداشته باشد. حساب مدیر دوم و کنسول مطمئنترند.
جمعبندی؛ امنیت ریموت دسکتاپ از روی شواهد اگر نامهای عمومی در صدر فهرست 4625 بودند، آستانه 10 نقطه شروع مناسبی است. اگر نام کارمند بود، تغییر نام یا RD Gateway. روی سرور نصبشده پیش از اکتبر 2022، Allow Administrator account lockout را دستی روشن کنید. NLA را با Group Policy ثابت کنید و قانون فایروال ریموت را به IP شعبهها ببندید. هفته بعد پرسوجوی اول را دوباره اجرا کنید. اگر نام قدیمی کد 0xC0000064 گرفت، تغییر نام نشسته است.
🚀 حساب جدا با نام خود هر کارمند
سیاست قفل وقتی کمدردسر است که هر نفر حساب خودش را داشته باشد و کسی روزانه با Administrator کار نکند.
در فهرست 4625 سرور شما کدام نام کاربری از همه بالاتر است: administrator، admin یا نامی که انتظارش را نداشتید؟