جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
حسابدار دفتر باید پوشه اسناد سال مالی را به حسابرس بیرونی بدهد و ایمیل زیر بار این حجم نمیرود. روی یک VPS، SFTPGo برای حسابرس لینکی تاریخدار میسازد و برای کارمندان کاربرانی محدود، بیآنکه حتی یک حساب لینوکسی بسازید. مدیر هم همه را از مرورگر اداره میکند.
| کاربر | پروتکل | دسترسی | سهمیه |
|---|---|---|---|
| کارمند حسابداری | کلاینت SFTP، کلاینت WebDAV یا مرورگر | نوشتن در پوشه خود و پوشه مشترک | سقف حجم و تعداد فایل |
| حسابرس بیرونی | فقط مرورگر، با لینک اشتراک | دانلود همان پوشهای که به او دادهاند | سقف دانلود و تاریخ انقضا |
| مدیر | پنل WebAdmin روی پورتی جدا | ساخت کاربر و پوشه، دیدن اتصالها | تعیینکننده سهمیهها |
💡 کاربر مجازی به جای حساب لینوکسی
کاربرها در پایگاه داده سرویساند و پوسته ندارند.
✅ پورتهای پیشفرض: SFTP روی 2022 و پنل وب روی 8080.
✅ سرویس با نصب روشن میشود؛ مدیر را همان لحظه بسازید.
یک سرور فایل برای مریم پوشهای در کلاینت فایل است، برای حسابرس صفحه دانلود و برای شما پنل تنظیمات؛ هر کس فقط چیزی را میبیند که برایش باز کردهاید. مشتری ناشناسی که نسخه نصبی برنامه را میخواهد در هیچکدام از سه نقش نمیگنجد. جواب او راهاندازی سرور دانلود عمومی است.
📌 هر کاربر چه چیزی میبیند
◀️ کاربری که در لینوکس وجود ندارد
◀️ نصب و HTTPS پنل
◀️ سه نفر روی یک سرور
◀️ محافظ و لاگها
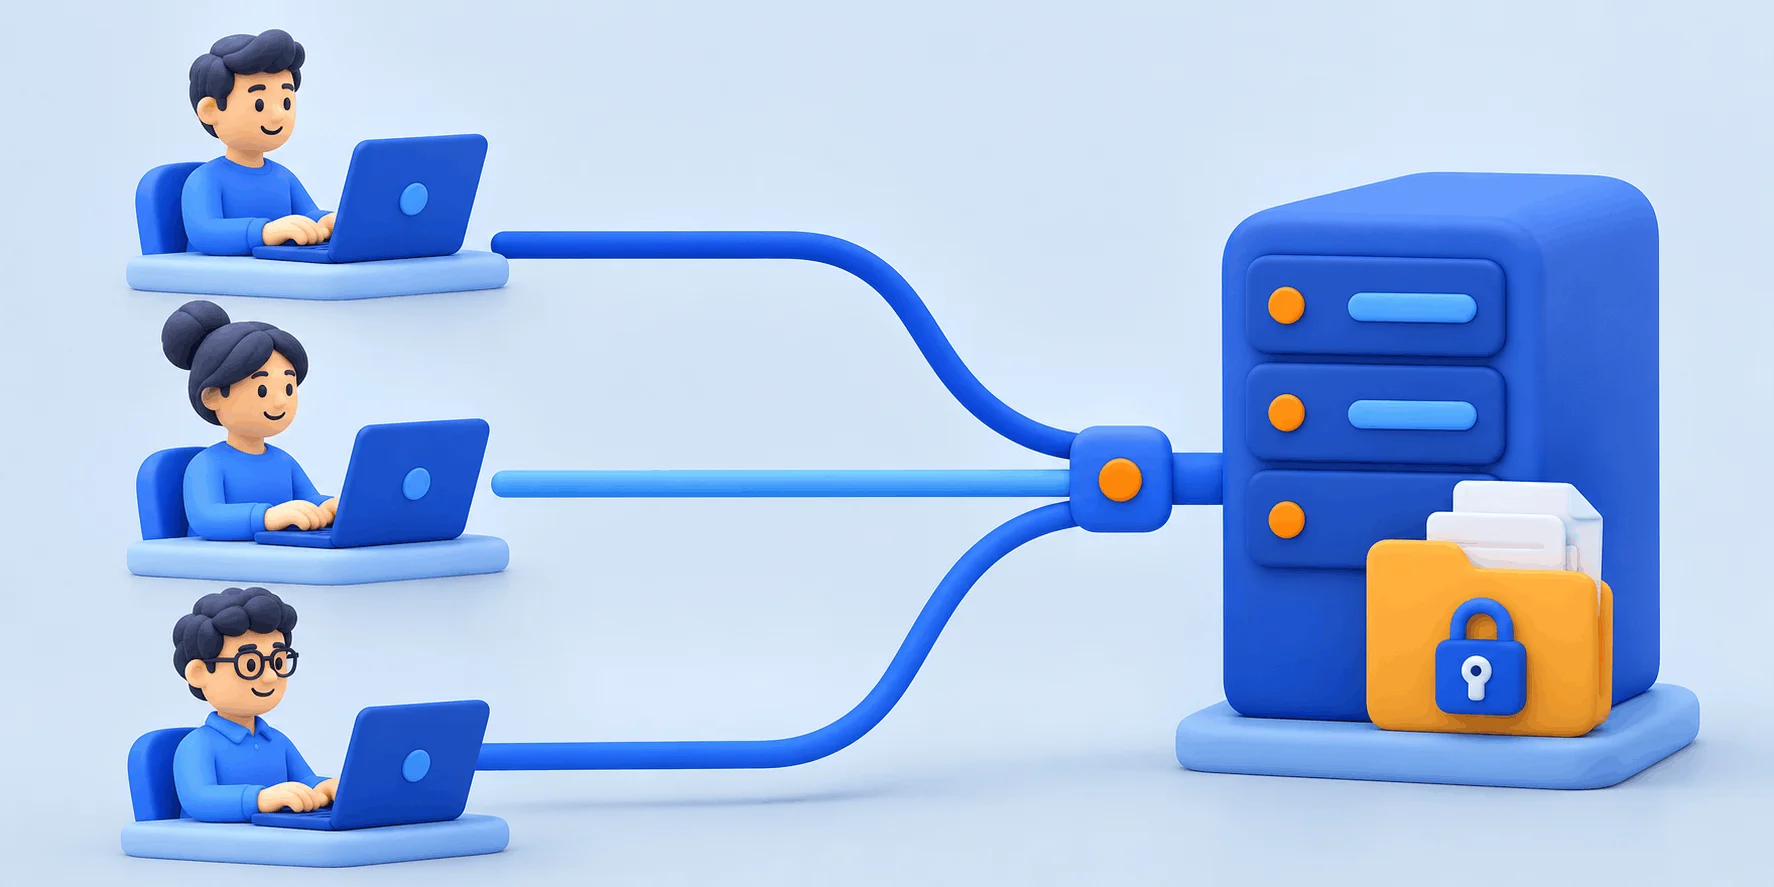
SFTPGo سرور متنباز انتقال فایل است که SFTP، FTP/S، WebDAV و HTTP را با یک رابط وب ارائه میدهد. کاربرش یک ردیف در پایگاه داده است و در /etc/passwd اثری از او نیست. طبق مستندات نصب، کل سرویس یک پروسه با حساب کماختیار sftpgo است و برای هر اتصال کاربر لینوکسی عوض نمیکند.
پس مرز بین کاربران را مجوزهای خود سرویس میکشند. سرور فایل خوابگاه دانشجویی است: هر کس اتاقی و سهم ثابتی از انباری دارد و کلید موتورخانه پیش مدیر میماند.
🧩 حساب سیستمی یا حساب مجازی
حساب سیستمی (useradd) با SSH دستور اجرا میکند و مجوزش با سیستمعامل است.
حساب مجازی فقط فایل جابهجا میکند و مجوزش با پنل است.
پوشه مجازی مسیری بیرون از خانه کاربر را با نامی مجازی جلویش میگذارد. مسیرهای بیرون از /srv/sftpgo را اول خودتان بسازید و به کاربر سرویس بدهید:
sudo mkdir -p /srv/finance-shared
sudo chown sftpgo:sftpgo /srv/finance-shared
بعد در WebAdmin از صفحه Folders پوشهای با همین مسیر بسازید و در گروه آن را روی /shared بگذارید. سهمیه دو سنجه دارد، حجم و تعداد فایل؛ هر کدام زودتر پر شود، آپلود بعدی رد میشود. فضای پوشه میتواند مخزن سازگار با S3 یا Azure Blob هم باشد.
مجوز کلی کاربر یا گروه را برای مسیرهای خاص عوض میکنید: فهرست، آپلود، دانلود، حذف و تغییر نام. مجوز پیشفرض * شامل chmod و chown هم هست. به هشدار مستندات، این دو برای کاربری که بتواند فایل اجرا کند یعنی اختیار حساب سرویس. در مجوز مسیر / کارمندان، تیکشان را بردارید.
بسته SFTPGo برای Ubuntu و Debian از مخزن APT رسمی نصب میشود. این مخزن Debian 10 تا 13 و نسخههای LTS اوبونتو از 20.04 تا 26.04 را پوشش میدهد. تازهترین نسخه 2.7.6 است، منتشرشده در شهریور ۱۴۰۵.
سرویس با نصب روشن میشود و پنل روی همه کارتهای شبکه گوش میدهد؛ پیش از نصب، 8080 را در فایروال فقط برای IP دفتر باز کنید:
curl -sS https://oss.sftpgo.com/apt/gpg.key | sudo gpg --dearmor -o /usr/share/keyrings/sftpgo-archive-keyring.gpg
CODENAME=`lsb_release -c -s`
echo "deb [signed-by=/usr/share/keyrings/sftpgo-archive-keyring.gpg] https://oss.sftpgo.com/apt ${CODENAME} main" | sudo tee /etc/apt/sources.list.d/sftpgo.list
sudo apt update && sudo apt install sftpgoدادهها در پایگاه داخلی SQLite یا bolt ذخیره میشود و پایگاه داده جدا لازم نیست. تغییرها را به جای sftpgo.json در /etc/sftpgo/env.d بنویسید. مستندات میگوید ادغام آن فایل با پیشفرضهای تازه بعد از هر ارتقا وقتگیر است.
نشانی http://SERVER-IP:8080/web/admin را باز کنید. تا مدیری ثبت نشده، این صفحه فرم ساخت مدیر اول است و به گفته راهنمای رابطهای وب، هر کسی که به پنل برسد آن را میبیند. برای قفل بیشتر، SFTPGO_HTTPD__SETUP__INSTALLATION_CODE را در /etc/sftpgo/env.d/setup.env بگذارید و ریاستارت کنید. صفحه بعد ورود دومرحلهای اختیاری را پیشنهاد میکند؛ فعالش کنید.
سرویس ACME داخلی گواهی Let’s Encrypt را خودش در /var/lib/sftpgo/certs میگیرد و تمدید میکند، به شرط باز بودن پورت 80:
# /etc/sftpgo/env.d/acme.env
SFTPGO_ACME__DOMAINS="files.example.com"
SFTPGO_ACME__EMAIL="it@example.com"

sudo -E su - sftpgo -m -s /bin/bash -c 'sftpgo acme run -c /etc/sftpgo'
گواهی Certbot طبق راهنمای گواهی رایگان Let’s Encrypt هم کار میکند، به شرط کپی آن با مالک sftpgo به همان پوشه و تکرار کپی و systemctl reload sftpgo بعد از هر تمدید.
حسابرس و کارمندان باید از هر جایی به WebClient برسند و پنل مدیر فقط از دفتر. برای همین دو binding تعریف کنید: یکی عمومی بدون WebAdmin و یکی برای مدیر بدون WebClient:
# /etc/sftpgo/env.d/httpd.env
SFTPGO_HTTPD__CERTIFICATE_FILE="/var/lib/sftpgo/certs/files.example.com.crt"
SFTPGO_HTTPD__CERTIFICATE_KEY_FILE="/var/lib/sftpgo/certs/files.example.com.key"
# public: WebClient and share links
SFTPGO_HTTPD__BINDINGS__0__PORT=9443
SFTPGO_HTTPD__BINDINGS__0__ENABLE_HTTPS=1
SFTPGO_HTTPD__BINDINGS__0__ENABLE_WEB_ADMIN=0
# admin only: open to the office IP in the firewall
SFTPGO_HTTPD__BINDINGS__1__PORT=8443
SFTPGO_HTTPD__BINDINGS__1__ENABLE_HTTPS=1
SFTPGO_HTTPD__BINDINGS__1__ENABLE_WEB_CLIENT=0
بعد از sudo systemctl restart sftpgo پورت 8080 دیگر گوش نمیدهد. در فایروال 9443 را عمومی بگذارید و 8443 را فقط برای IP دفتر باز کنید. اگر 9443 را ببندید، لینک حسابرس هم باز نمیشود.
🔸 روشن کردن WebDAV روی 10443
این سرویس در حالت پیشفرض خاموش است. فایل /etc/sftpgo/env.d/webdavd.env را بسازید و ریاستارت کنید:SFTPGO_WEBDAVD__BINDINGS__0__PORT=10443SFTPGO_WEBDAVD__BINDINGS__0__ENABLE_HTTPS=1SFTPGO_WEBDAVD__CERTIFICATE_FILE="/var/lib/sftpgo/certs/files.example.com.crt"SFTPGO_WEBDAVD__CERTIFICATE_KEY_FILE="/var/lib/sftpgo/certs/files.example.com.key"
فهرست پوشه مجوز فهرست و دانلود میخواهد. کلاینت داخلی ویندوز بدون تغییر رجیستری فایل بالای ۵۰ مگابایت را جابهجا نمیکند.
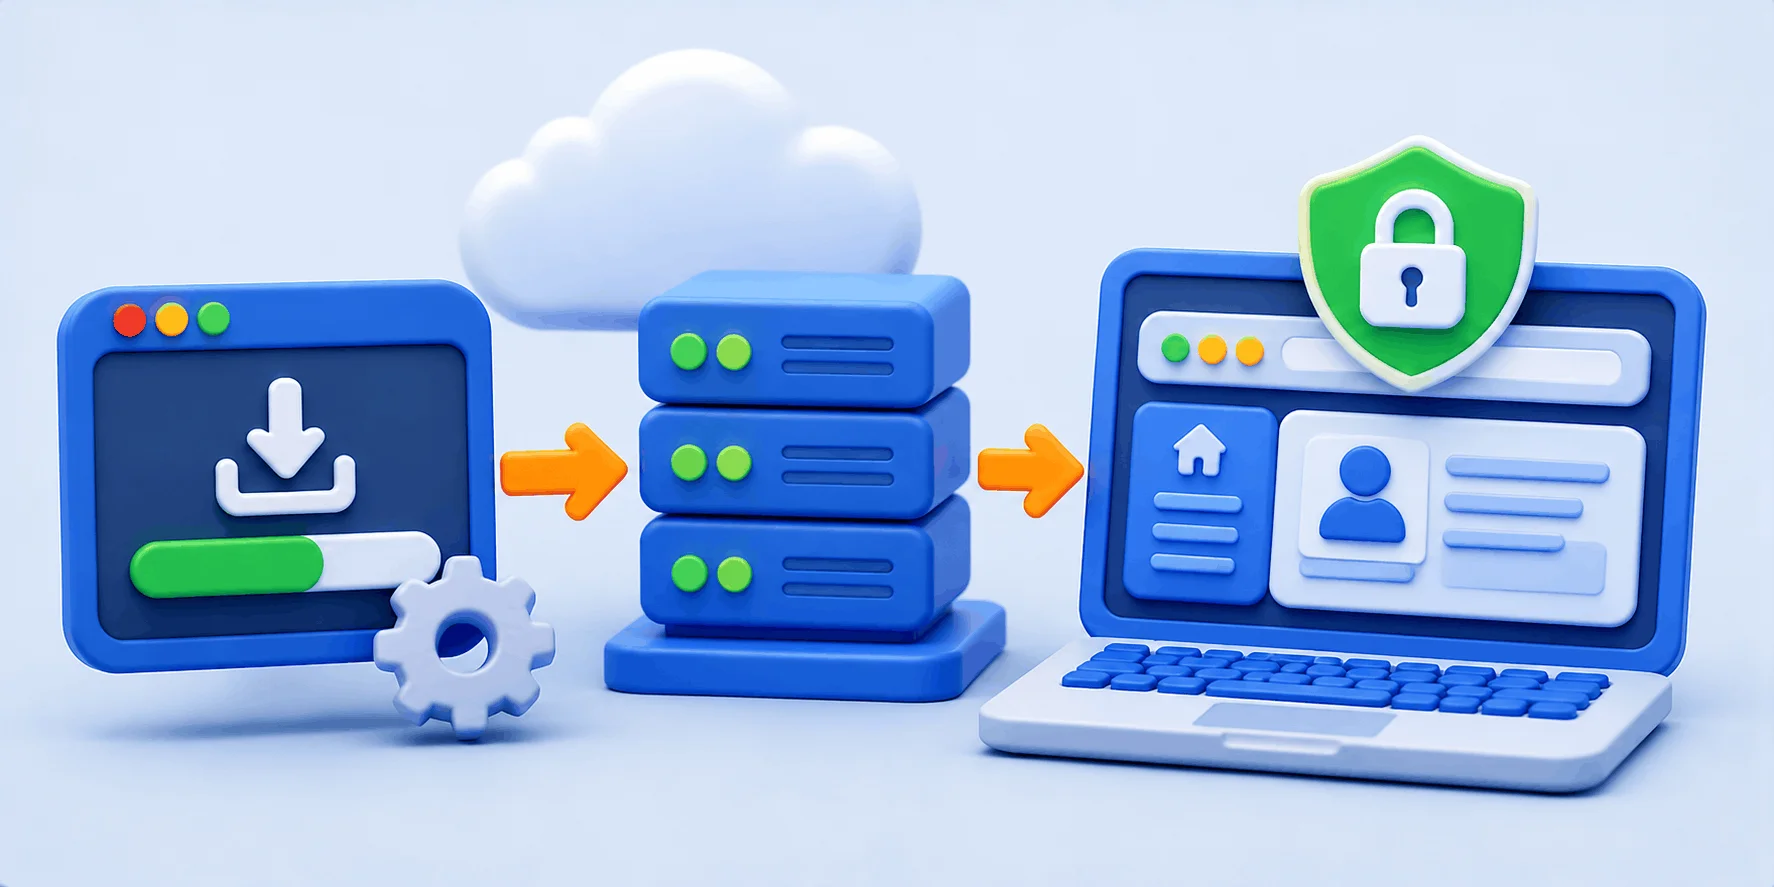
هر سه به همان SFTPGo وصل میشوند و فرقشان در مجوز، پروتکل و سهمیه است. مریم دو پوشه میبیند و حسابرس فقط چند فایل.
طبق مثال راهنمای پیکربندی اولیه، یک گروه اصلی بسازید با خانه /srv/sftpgo/data/%username% و پوشه مجازی /shared. عبارت %username% با نام هر کاربر پر میشود و کاربر تازه با نام، رمز و همین گروه ساخته میشود. سهمیه، مثلاً بیست گیگابایت و ده هزار فایل (عدد فرضی)، روی کاربر یا گروه تعریف میشود. مریم یکی از این سه را تایپ میکند:
# SFTP client (FileZilla, WinSCP or terminal)
sftp -P 2022 maryam@files.example.com

# WebDAV client
https://files.example.com:10443/

# Browser
https://files.example.com:9443/web/client
حسابرس حسابی نمیگیرد. مریم در WebClient از پوشه اسناد لینک اشتراک میسازد و میتواند رمز، سقف دانلود، IP مجاز و تاریخ انقضا برایش بگذارد. با غیرفعال شدن یا حذف حساب مریم، لینک هم از کار میافتد. حسابرس فقط این را در مرورگر باز میکند:
https://files.example.com:9443/web/client/pubshares/<share-id>🔗 لینک اشتراک با تاریخ انقضا
در بخش اشتراکهای WebClient مسیر، رمز، انقضا و سقف دانلود را تعیین کنید و رمز را تلفنی بدهید.
نشست مرورگر حسابرس تا ۱۲۰ دقیقه (پیشفرض share_cookie_lifetime) حتی بعد از عوض شدن رمز میماند؛ برای قطع فوری، لینک را حذف کنید.
مدیر در WebAdmin کاربر، گروه و پوشه میسازد و اتصالهای فعال را میبیند و میبندد. پروتکل هر کاربر را هم محدود میکند. نشانیاش روی binding دوم است و فقط از دفتر باز میشود:
https://files.example.com:8443/web/admin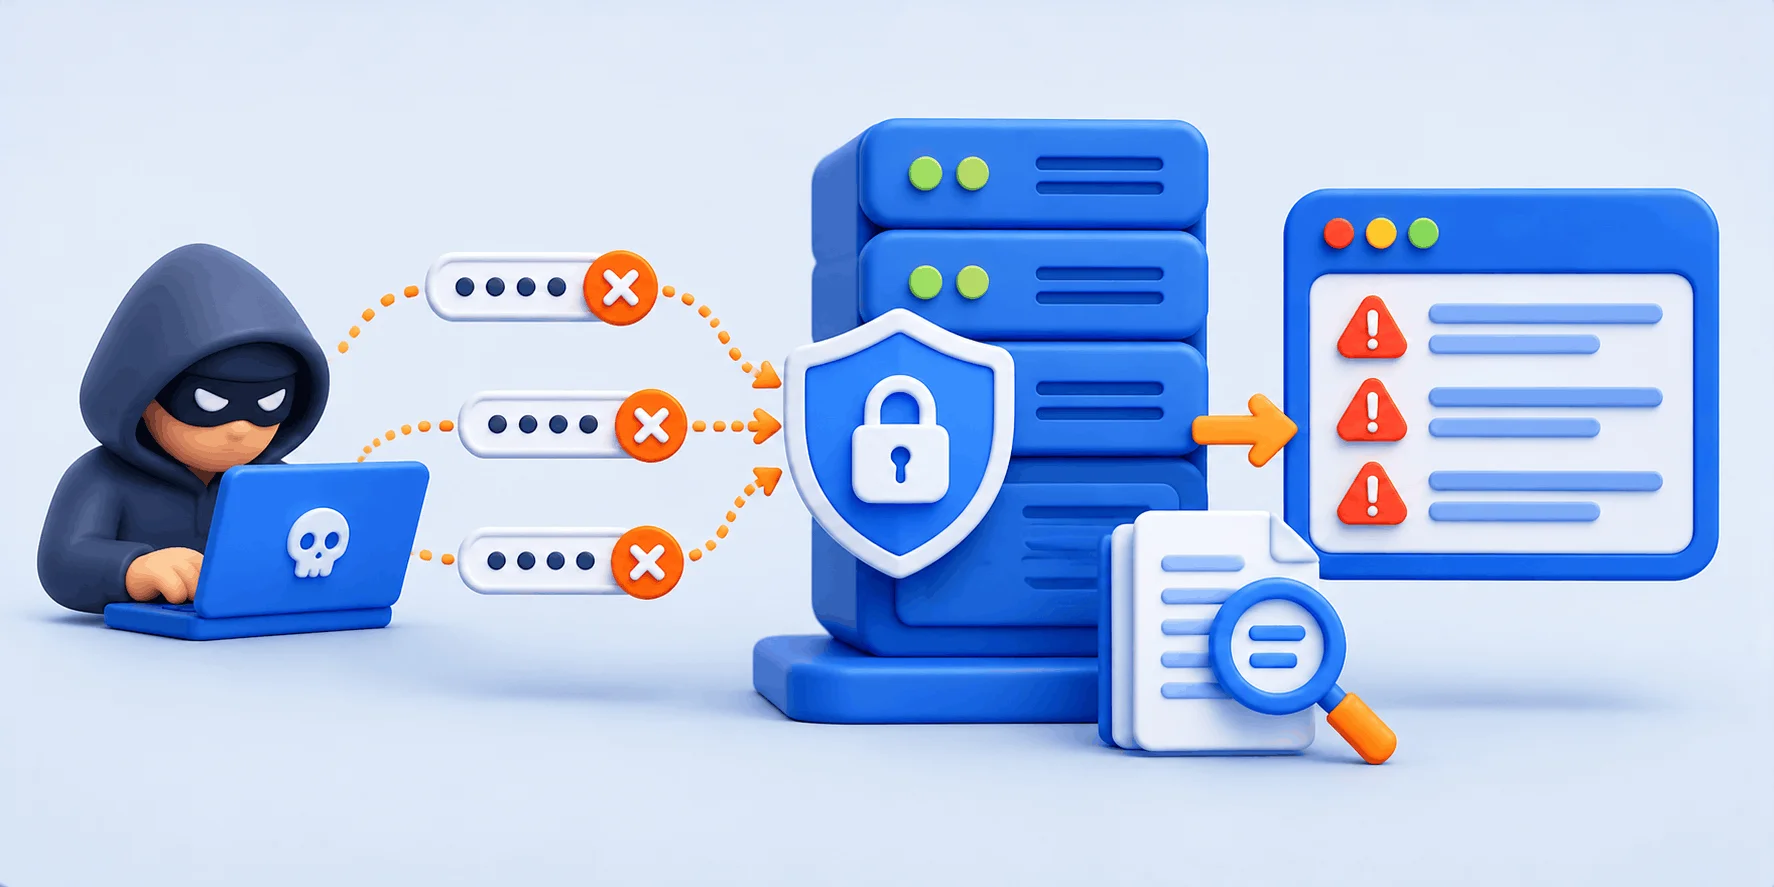
محافظ داخلی SFTPGo، که مستندات آن را defender مینامد، بهطور پیشفرض خاموش است. اول IP دفتر را در فهرست امن WebAdmin بگذارید تا خودتان مسدود نشوید، بعد این فایل را بسازید و سرویس را ریاستارت کنید:
# /etc/sftpgo/env.d/defender.env
SFTPGO_COMMON__DEFENDER__ENABLED=true
سازوکار محافظ روی SFTP، HTTP، FTP و WebDAV امتیازی کار میکند. نام کاربری ناموجود ۲ امتیاز میگیرد و رمز اشتباه برای کاربر واقعی ۱ امتیاز. با مقادیر پیشفرض، IPی که در سی دقیقه به ۱۵ امتیاز برسد سی دقیقه مسدود میشود. هشت حدس با نام ساختگی کافی است.
واحد systemd بسته رسمی مسیر فایل لاگ را خالی گذاشته و لاگهای JSON به journal میروند. ورود ناموفق SSH، FTP و WebDAV با فرستنده connection_failed و همراه IP و نام کاربری ثبت میشود. ورودهای ناموفق مرورگر در این فهرست نیستند:
sudo journalctl -u sftpgo | grep connection_failedلاگ انتقال هم نام کاربر، مسیر فایل و پروتکل را مینویسد. دانلود از راه لینک اشتراک با پروتکل HTTPShare ثبت میشود و معلوم است حسابرس چه برداشته.
در مخزن رسمی پروژه، نسخه Community با مجوز AGPLv3 رایگان است و همه پروتکلها، بکاندهای ذخیرهسازی و هر دو رابط وب را دارد. Enterprise مجوز تجاری، پشتیبانی سازندگان، PGP، اسکن آنتیویروس از راه ICAP و ویرایش سند در مرورگر را هم دارد و ویژگیهای بزرگ را زودتر میگیرد. Community وصله امنیتی و بهروزرسانی امکانات اصلی میگیرد و برای این دفتر کافی است.
⚠️ پنل مدیر روی اینترنت و شرطهای مجوز
تا مدیری ساخته نشده، هر کس به پورت 8080 برسد میتواند مدیر شود.
در فایروال 2022، 9443 و 10443 عمومیاند و 8443 فقط برای IP دفتر.
کد زیر AGPL-3.0 با شرطهای اضافه است و قالب رابط وب مجوز اختصاصی دارد؛ مستندات برای پرسشهای انطباق مشورت حقوقی را توصیه میکند.
بین NAS کمد سرور و سرور فایل روی VPS، اول ببینید فایلها بیشتر کجا خواسته میشوند. اگر حسابرس یا همکاری بیرون از ساختمان دارید، نشانی عمومی و لینک قابل ابطال لازم میشود.
NAS درون شبکه دفتر است و دسترسی بیرونیاش کار اضافه دارد؛ VPS از اول نشانی عمومی دارد. برای کاربران فقط داخل دفتر، NAS هم منطقی است.
خیر. کاربران فقط در پایگاه داده سرویس ثبت میشوند و پوسته ندارند. خود سرویس با حساب کماختیار sftpgo اجرا میشود.
هر کلاینت SFTP مثل FileZilla یا WinSCP روی پورت 2022 کار میکند؛ بقیه با کلاینت WebDAV یا مرورگر راحتترند.
پیشفرض این سرویس 2022 است و با SSH خود سرور، که معمولاً روی 22 است، تداخل ندارد. با SFTPGO_SFTPD__BINDINGS__0__PORT قابل تغییر است.
لینک را از بخش اشتراکها در WebClient حذف کنید. عوض کردن رمز کافی نیست، چون نشست مرورگر باز تا پایان عمر کوکی اشتراک میماند.
بله. کد زمانی TOTP با Google Authenticator و برنامههای مشابه برای مدیر و کاربر کار میکند.
مستندات میگوید SFTP را به FTP ترجیح دهید، حتی با TLS. اگر ناچارید، با گواهی روشنش کنید و بازه passive (پیشفرض 50000 تا 50100) را باز کنید.
جمعبندی؛ SFTPGo از نگاه کارمند، حسابرس و مدیر. کارمند پوشه مشترک و سهمیه میگیرد، حسابرس لینکی که خودش منقضی میشود و مدیر پنلی که فقط از دفتر باز است. کسی پوسته سرور را نمیگیرد و مرز هر کاربر را مجوزهای پنل میکشند. پورت 8080 را پیش از نصب به IP دفتر ببندید، مدیر را فوراً بسازید، گواهی را با ACME بگیرید و binding مدیر را از WebClient جدا کنید. بعد WebDAV را روشن کنید، chmod و chown را از کارمندان بگیرید و محافظ را فعال کنید؛ journal نشان میدهد کدام IP رمز حدس میزد.
🚀 وقتی هزار نفر منتظر یک فایلاند
لینک اشتراک با رمز و سقف دانلود برای گیرندهای است که میشناسید؛ فایل همگانی را وبسرور پخش میکند.
کارمندان دفتر شما بعد از راهاندازی بیشتر سراغ WinSCP و FileZilla رفتند یا صفحه WebClient در مرورگر؟