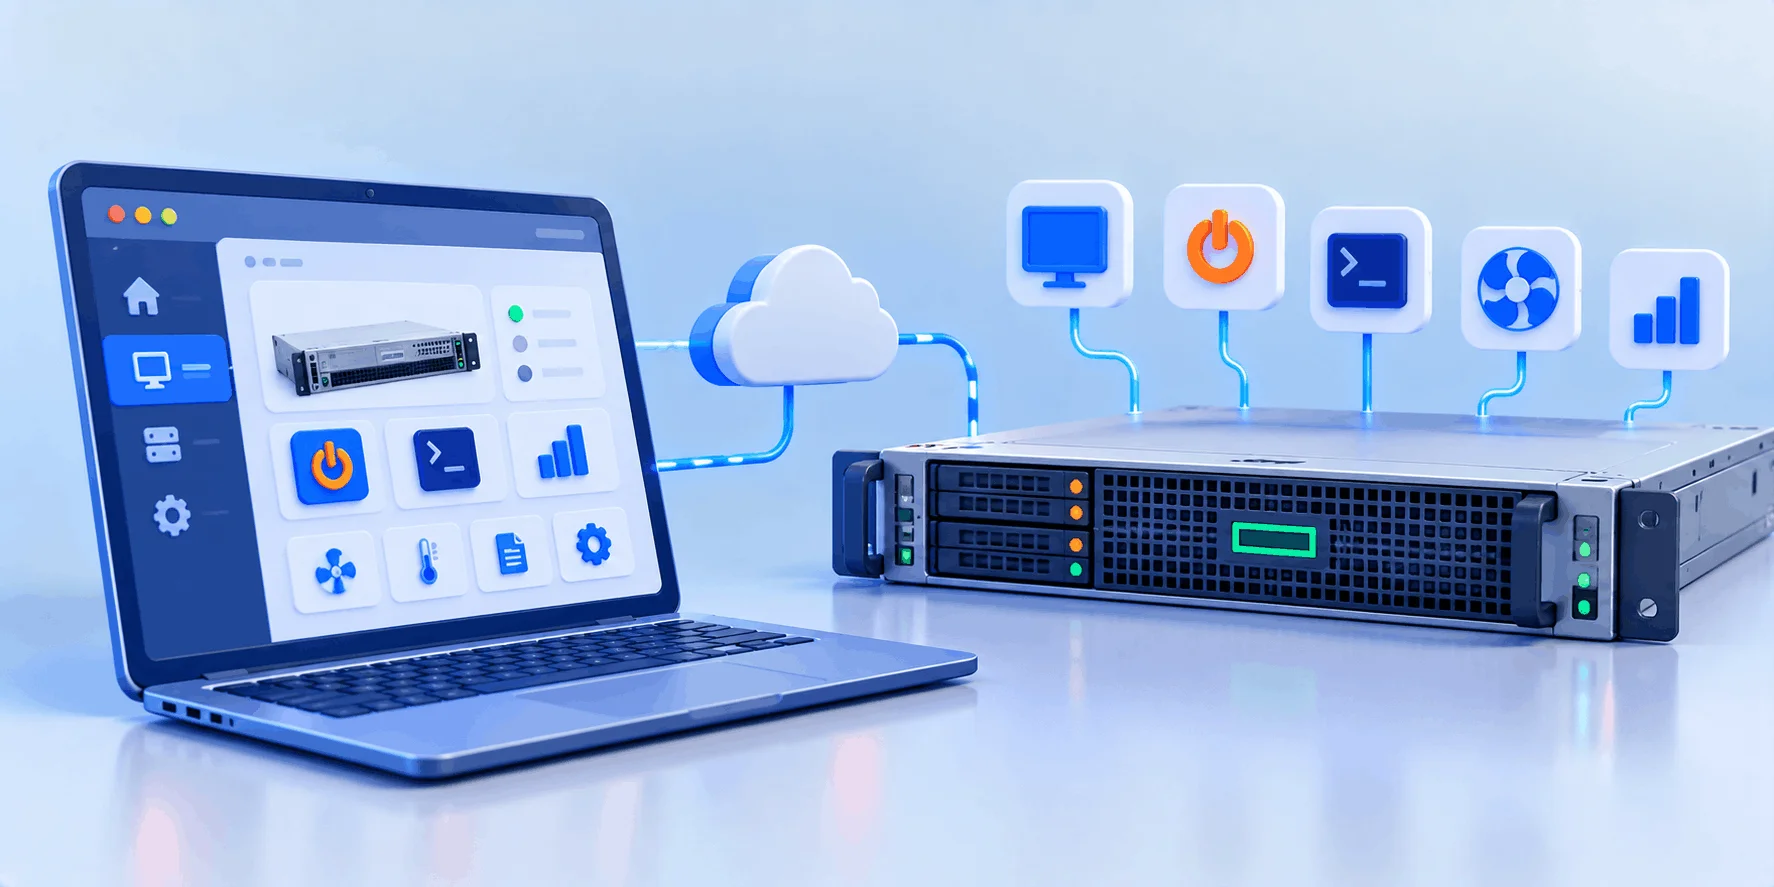
اگر بخواهیم کوتاه بگوییم iLO چیست، باید گفت iLO فناوری مدیریت خارج از باند (Out-of-Band) شرکت HPE است که روی مادربرد سرورهای HPE ProLiant تعبیه شده است. این کنترلر مستقل از سیستم‌عامل کار می‌کند؛ پس حتی وقتی ویندوز یا لینوکس بالا نمی‌آید، می‌توانید تصویر صفحه سرور را ببینید، آن را خاموش و روشن کنید و سلامت قطعات را بررسی کنید.
✅ دسترسی کامل به سرور، حتی وقتی سیستم‌عامل از کار افتاده یا شبکه اصلی قطع است
✅ نصب و تعمیر سیستم‌عامل از راه دور، بدون نیاز به حضور در دیتاسنتر
✅ هشدار زودهنگام خرابی فن، پاور، دیسک یا رم پیش از آنکه به قطعی برسد
✅ خودکارسازی مدیریت ده‌ها سرور با API استاندارد Redfish

💡 iLO = کنترل از راه دور سرور HPE، مستقل از سیستم‌عامل

✅ با iLO کنسول، برق، سلامت سخت‌افزار و نصب سیستم‌عامل را از هر جایی مدیریت می‌کنید.
✅ سرور اختصاصی HPE با پنل مدیریت و کنسول KVM، تنها در وب‌داده
حتماً زمانی که این مقاله را باز کرده‌اید، به دنبال پاسخی روشن و کاربردی هستید: iLO دقیقاً چه کاری انجام می‌دهد، نسخه‌های آن چه فرقی دارند و آیا روی سرور شما امن است یا نه. در ادامه گام‌به‌گام از تعریف iLO شروع می‌کنیم، نسخه‌ها و لایسنس‌ها را با جدول مقایسه می‌کنیم و کار با کنسول، Virtual Media و نکات امنیتی را مرور می‌کنیم. پس همراه ما باشید 😉👇

🔶 سرور اختصاصی HPE با پنل مدیریت کامل

سرور اختصاصی ایران در وب‌داده روی سخت‌افزار HPE ProLiant ارائه می‌شود و از پنل مدیریت سرور می‌توانید ری‌استارت، خاموش و روشن کردن، کنسول KVM و نصب مجدد سیستم‌عامل را انجام دهید. برای دیدن پلن‌ها همین حالا سر بزنید 👇

iLO چیست و چه کاری در سرور HPE انجام می‌دهد؟

iLO یک کنترلر مدیریت سخت‌افزاری است که HPE آن را روی مادربرد سرورهای ProLiant قرار داده است. به زبان فنی، iLO پیاده‌سازی اختصاصی HPE از چیزی است که در صنعت به آن BMC یا Baseboard Management Controller می‌گویند. این کنترلر تراشه (ASIC)، فریمور و رابط شبکه مخصوص خودش را دارد و برای کار کردن به سیستم‌عامل سرور وابسته نیست.
طبق QuickSpecs رسمی iLO، قابلیت پایه پایش و هشدار سخت‌افزاری روی خود تراشه iLO اجرا می‌شود و از لحظه‌ای که کابل برق و کابل شبکه به سرور وصل شود، شروع به کار می‌کند. یعنی حتی وقتی سرور خاموش است، iLO بیدار است و منتظر فرمان شماست.
یک تشبیه ساده: سرور را مثل یک ساختمان اداری در نظر بگیرید. سیستم‌عامل کارمندان داخل ساختمان هستند و iLO نگهبانی است که همیشه پشت در حضور دارد. اگر کارمندان در را از داخل قفل کنند یا برق طبقات برود، نگهبان هنوز کلید دارد، می‌تواند برق را قطع و وصل کند و به شما گزارش بدهد داخل ساختمان چه خبر است.
Admin (Web UI / Redfish API)
        ⬇️
[ Management Network ] ➡️ iLO port
        ⬇️
[ iLO ASIC ] ➡️ Power | Console | Sensors | Logs
        ⬇️
[ Server: CPU + RAM + Disks + OS ]
iLO مخفف چیست و نام Lights-Out از کجا آمده؟

iLO مخفف Integrated Lights-Out است. واژه Integrated یعنی این قابلیت از ابتدا روی خود سرور تعبیه شده و کارت جانبی جداگانه‌ای نیست. عبارت Lights-Out هم از ایده دیتاسنتر «چراغ خاموش» می‌آید؛ مرکزی که کسی داخل آن حضور ندارد و کارها از راه دور انجام می‌شود. در صنعت سرور، مدیریت به این سبک را Lights-Out Management یا به اختصار LOM می‌نامند.

۱- پورت iLO و شبکه مدیریتی

طبق QuickSpecs، iLO برای مدیریت خارج از باند یک کارت شبکه اترنت اختصاصی 10/100/1000 مگابیتی روی سرور دارد. در برخی مدل‌ها هم می‌توان iLO را از طریق یکی از کارت‌های شبکه داخلی سرور، به‌صورت اشتراکی (Shared Network Port) به شبکه وصل کرد. پورت اختصاصی گزینه امن‌تری است، چون ترافیک مدیریتی را کاملاً از ترافیک کاربران جدا نگه می‌دارد و در دیتاسنترهای حرفه‌ای به شبکه‌ای وصل می‌شود که فقط مدیران به آن دسترسی دارند.

۲- قابلیت‌های اصلی iLO

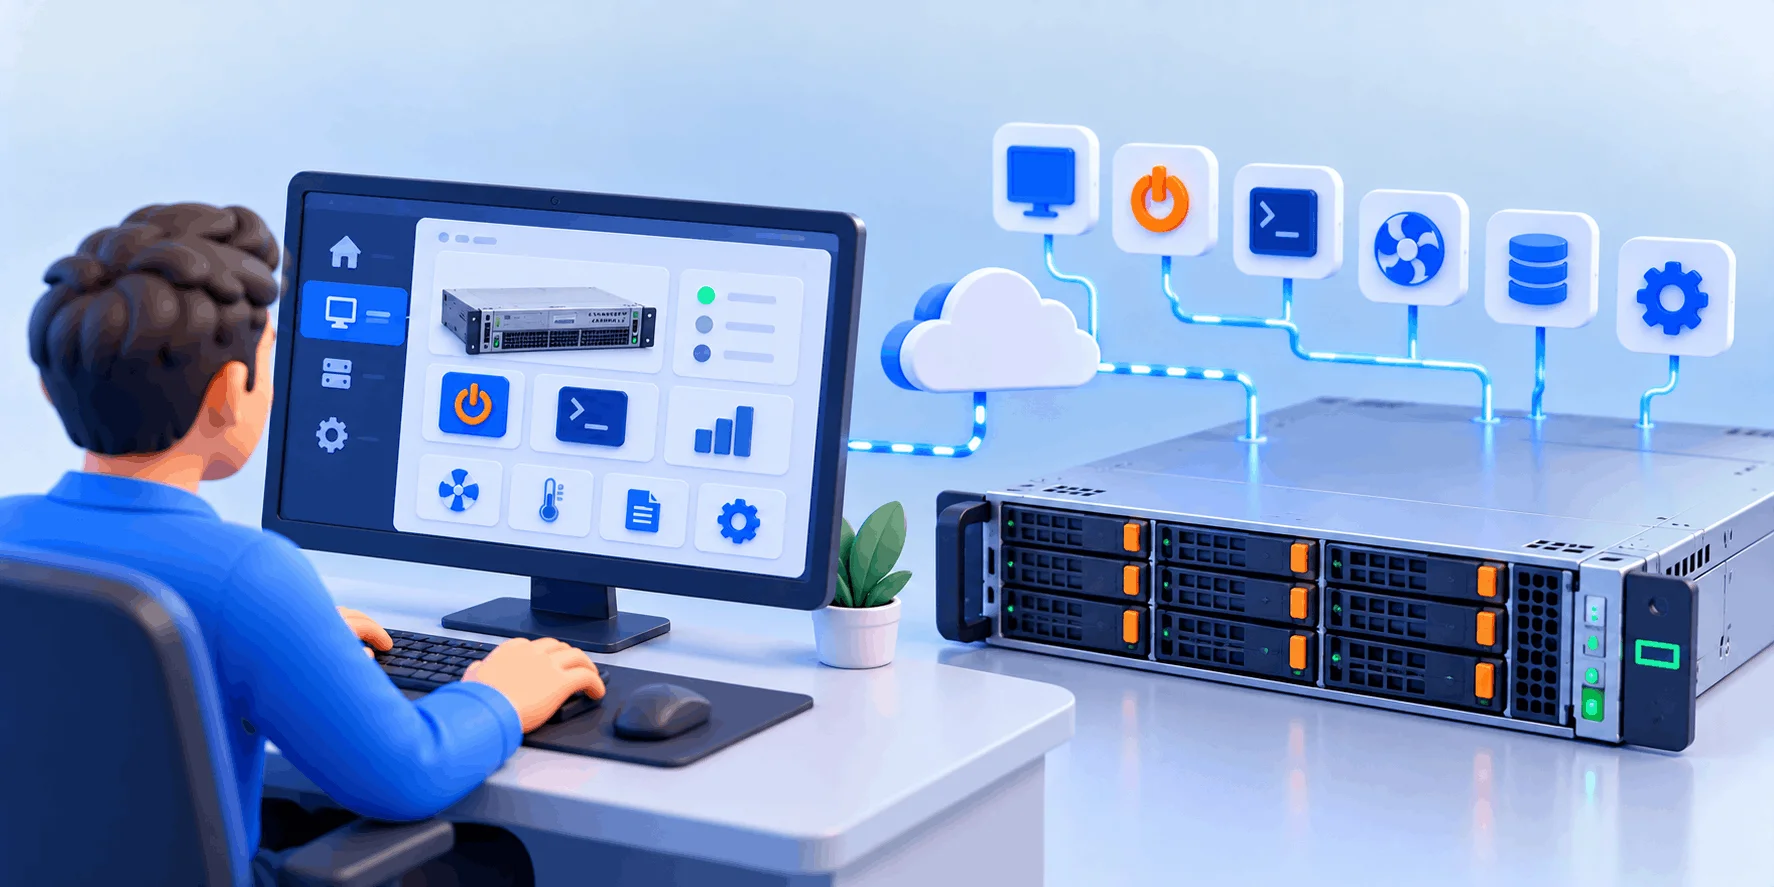
  • کنسول راه دور: تصویر زنده صفحه سرور از مرحله BIOS تا سیستم‌عامل، با کیبورد و ماوس مجازی.
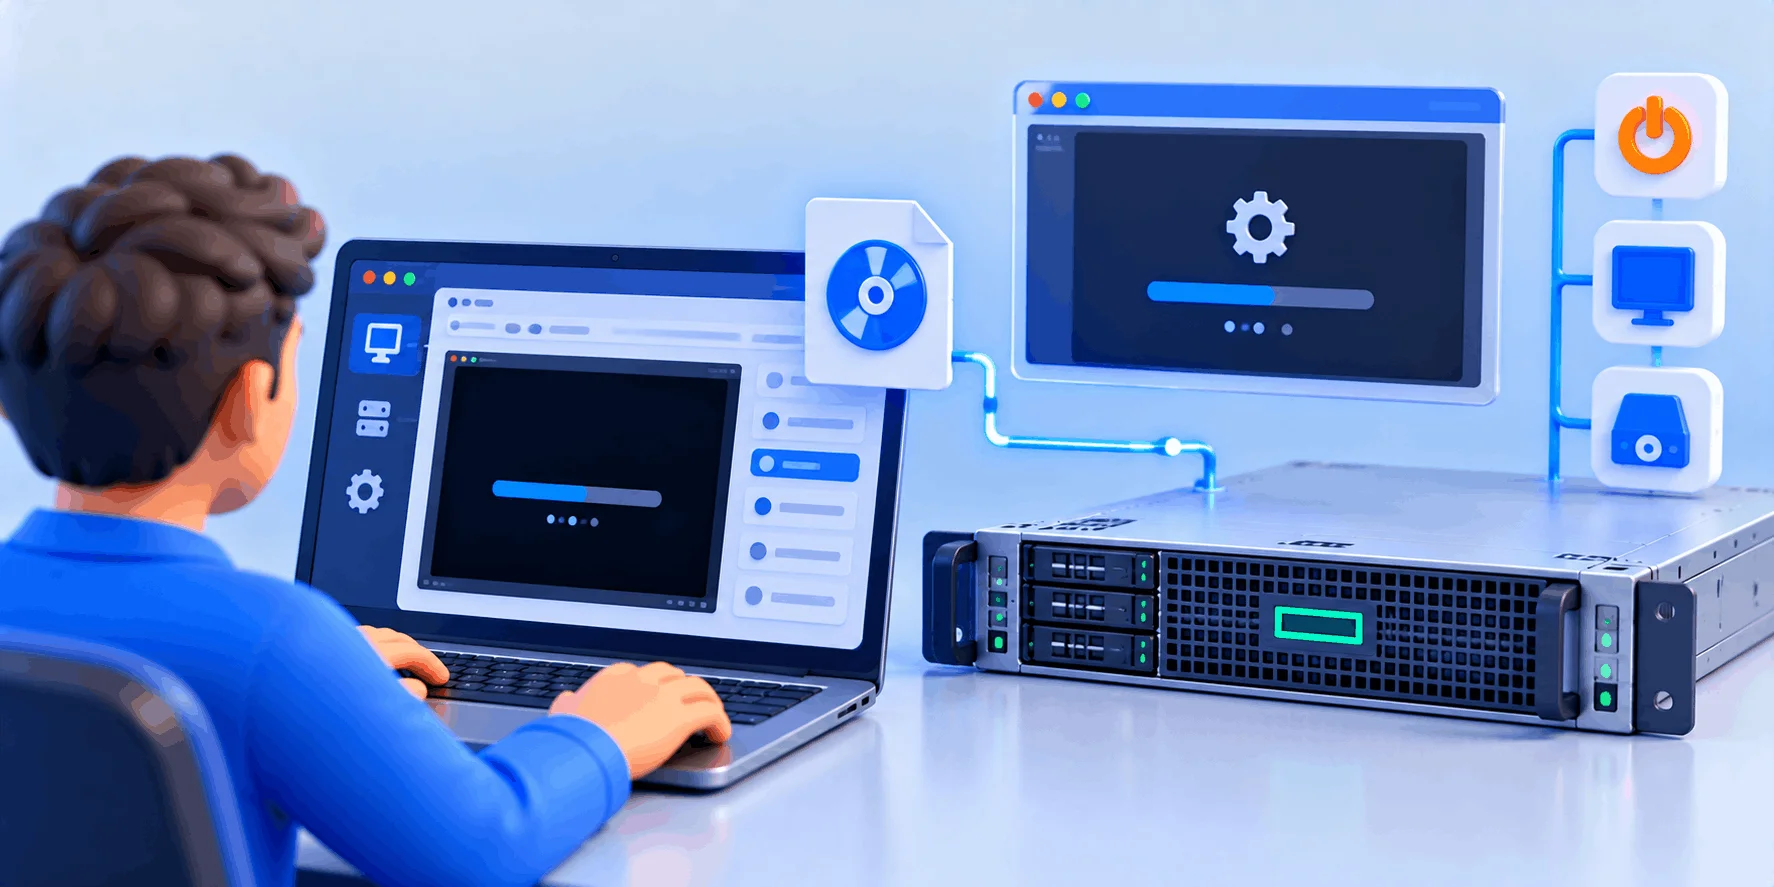
  • Virtual Media: اتصال فایل ISO از کامپیوتر شما به سرور، مثل یک درایو فیزیکی.
  • کنترل برق: روشن و خاموش کردن، ری‌استارت سخت و مدیریت مصرف انرژی.
  • پایش سلامت: وضعیت فن، پاور، دما، رم، دیسک و کنترلر RAID همراه با لاگ رویدادها.
  • Active Health System: پایش همیشه‌روشن و ثبت سابقه پیکربندی برای عیب‌یابی و پشتیبانی HPE.
  • رابط‌های استاندارد: Redfish API، IPMI 2.0 و SNMP v3 برای اتصال به ابزارهای مانیتورینگ.

iLO چیست و چه کاری در سرور HPE انجام می‌دهد؟

🔸 نکته فنی: مدیریت بدون ایجنت

HPE این رویکرد را Agentless Management می‌نامد: iLO اطلاعات حسگرها را مستقیم می‌خواند و بدون نصب ایجنت روی سیستم‌عامل، از طریق SNMP یا Redfish به ابزار مانیتورینگ شما می‌فرستد.

تفاوت iLO 4، iLO 5، iLO 6 و iLO 7 در نسل‌های HPE

نسخه iLO را نمی‌توان جدا از سرور عوض کرد؛ هر نسل HPE ProLiant با نسخه مشخصی از این تراشه عرضه می‌شود. طبق QuickSpecs رسمی iLO، نسخه 4 در Gen8 و Gen9، نسخه 5 در Gen10 و Gen10 Plus، نسخه 6 در Gen11 و نسخه 7 در Gen12 به کار رفته است. پس وقتی درباره iLO صحبت می‌کنیم، در واقع درباره نسل سرور هم صحبت می‌کنیم.

iLO 4؛ مدیریت کلاسیک در Gen8 و Gen9

iLO 4 همراه نسل Gen8 معرفی شد و در Gen9 هم ادامه پیدا کرد. کنسول راه دور، Virtual Media، کنترل برق و در Gen9 رابط RESTful سازگار با Redfish از امکانات آن است. کنسول گرافیکی در iLO 4 به‌طور سنتی با برنامه‌های .NET یا Java اجرا می‌شد؛ روشی که با مرورگرهای امروزی دردسرساز است.
مهم‌ترین نکته iLO 4 امروز، سن آن است: ریشه اعتماد سیلیکونی ندارد و در نسخه‌های قدیمی فریمورش آسیب‌پذیری‌های جدی ثبت شده است. پس روی سرور Gen8 یا Gen9، اولین کار بررسی و به‌روزرسانی فریمور iLO است.

تفاوت iLO 4 و iLO 5؛ جهش امنیتی نسل Gen10

iLO 5 در سال 2017 همراه سرورهای نسل G10 عرضه شد و مهم‌ترین تفاوتش با نسل قبل، ریشه اعتماد سیلیکونی (Silicon Root of Trust) است. طبق QuickSpecs، امضاهای لازم برای بررسی اصالت فریمور iLO و UEFI/BIOS داخل خود تراشه iLO ساخته شده‌اند و در طول زنجیره تأمین قابل دستکاری نیستند. نتیجه این است که فریمور دستکاری‌شده پیش از اجرا شناسایی می‌شود.
✅ کنسول HTML5 از iLO 5 نسخه 1.20 به بعد؛ بدون نیاز به Java یا .NET
✅ بررسی اصالت فریمور هنگام روشن شدن سرور، پیش از اجرای BIOS
✅ بازیابی خودکار برخی فریمورها از System Recovery Set، به شرط نصب لایسنس iLO Advanced
✅ پاک‌سازی امن با یک کلید (One-button Secure Erase) بر اساس NIST SP 800-88، از iLO 5 نسخه 2.30 به بعد

iLO 6؛ احراز اصالت قطعات در Gen11

iLO 6 همراه سرور HP G11 که HPE در نوامبر 2022 معرفی کرد، به بازار آمد. ریشه اعتماد سیلیکونی در این نسخه حفظ شده و لایه تازه‌ای هم به آن اضافه شده است: طبق QuickSpecs، iLO 6 با پروتکل SPDM (Security Protocol and Data Model) یکپارچگی قطعات را بررسی می‌کند و اصالت کارت‌های جانبی را می‌سنجد. یعنی علاوه بر فریمور مادربرد، کارت‌های سازگار هم پیش از اعتماد کامل بررسی می‌شوند.

iLO 7؛ Secure Enclave در نسل Gen12

HPE در فوریه 2025 نسل Gen12 را با iLO 7 معرفی کرد. طبق اطلاعیه رسمی HPE، این نسخه یک Secure Enclave دارد که HPE آن را از پایه طراحی کرده و این سرورها را نخستین سرورهای آماده برای مقاومت در برابر رایانش کوانتومی معرفی کرده است. HPE همچنین اعلام کرده این نسل الزامات گواهی رمزنگاری FIPS 140-3 سطح 3 را برآورده می‌کند.
در مقابل، طبق QuickSpecs، کنسول .NET، دسترسی SSH به iLO، زبان اسکریپت RIBCL، ابزارهایی مانند HPONCFG و قابلیت iLO Federation در iLO 7 حذف شده‌اند. پس اسکریپت‌های قدیمی را پیش از مهاجرت به Gen12 برای Redfish بازنویسی کنید.

تفاوت iLO 4، iLO 5، iLO 6 و iLO 7 در نسل‌های HPE

جدول مقایسه iLO 4، iLO 5، iLO 6 و iLO 7

جدول زیر خلاصه تفاوت نسخه‌ها را بر اساس QuickSpecs و اطلاعیه‌های رسمی HPE نشان می‌دهد:
نسخهنسل سرورامنیت سخت‌افزارینکته مدیریتی
iLO 4Gen8 و Gen9بدون ریشه اعتماد سیلیکونیکنسول .NET یا Java؛ RESTful API در Gen9
iLO 5Gen10 و Gen10 PlusSilicon Root of Trustکنسول HTML5 از نسخه 1.20
iLO 6Gen11Silicon Root of Trust و SPDMاحراز اصالت کارت‌های جانبی
iLO 7Gen12Secure Enclaveحذف RIBCL، SSH و کنسول .NET

لایسنس iLO Standard و Advanced؛ چه چیزی رایگان است؟

سرورهای ProLiant با iLO Standard عرضه می‌شوند که بدون هزینه اضافه در دسترس است. قابلیت‌های حرفه‌ای‌تر با لایسنس اختیاری iLO Advanced فعال می‌شوند. طبق QuickSpecs سرور DL380 Gen10، این لایسنس کنسول یکپارچه کامل (KVM)، همکاری چندکاربره، ضبط و بازپخش کنسول و Virtual Media گرافیکی و اسکریپتی را اضافه می‌کند.
قابلیتiLO StandardiLO Advanced
کنترل برق، پایش سلامت و لاگدارددارد
Redfish API، IPMI و SNMP v3دارددارد
کنسول گرافیکی پس از بالا آمدن سیستم‌عاملخیر؛ فقط پیش از بوت سیستم‌عاملدارد
Virtual Mediaخیردارد
ضبط کنسول و همکاری چندکاربرهخیردارد
Directory و احراز هویت دومرحله‌ایخیردارد

⚠️ پیش از خرید، لایسنس را بپرسید

لایسنس Advanced Premium Security Edition که در دوره iLO 5 امکاناتی مانند رمزنگاری سازگار با CNSA و بازیابی خودکار فریمور را اضافه می‌کرد، طبق نسخه فعلی QuickSpecs دیگر عرضه نمی‌شود و HPE لایسنس iLO Advanced را جایگزین آن معرفی کرده است. هنگام خرید یا اجاره سرور، بپرسید کدام لایسنس روی iLO فعال است.

کنسول مجازی و نصب سیستم‌عامل از راه دور با iLO

در این بخش همراه تیم وب‌داده باشید تا مسیر کار با iLO را از اولین اتصال تا نصب سیستم‌عامل و خودکارسازی مرور کنیم. منوها در iLO 4، iLO 5 و iLO 6 کمی متفاوت‌اند، اما منطق کار یکسان است. راهنمای گام‌به‌گام هر مرحله را هم در مقالات تخصصی این مجموعه، در انتهای همین بخش، پیدا می‌کنید.
کابل شبکه مدیریتی را به پورت iLO وصل کنید. طبق QuickSpecs، رمز اولیه iLO یک رشته تصادفی است که روی برچسب تنظیمات پیش‌فرض شبکه iLO (iLO Default Network Settings Tag) چاپ شده است. سپس آدرس IP مدیریتی را با HTTPS در مرورگر باز کنید و وارد شوید.
◀️ IP مدیریتی را از DHCP بگیرید یا هنگام بوت، در ابزار System Utilities دستی تعیین کنید.
◀️ پس از اولین ورود، رمز پیش‌فرض را عوض کنید و برای هر مدیر حساب جداگانه بسازید.
◀️ نسخه فریمور iLO را بررسی و در صورت نیاز به‌روز کنید.

۲- بررسی سلامت سخت‌افزار و لاگ‌ها

پیش از هر کاری، نگاهی به داشبورد سلامت بیندازید. iLO وضعیت فن‌ها، پاورها، دما، رم و درایوها را نشان می‌دهد و رویدادها را در لاگ iLO و لاگ یکپارچه سرور (IML) ثبت می‌کند. اگر سرور بی‌دلیل ری‌استارت می‌شود، معمولاً سرنخ اصلی همین‌جاست؛ مثلاً خطای اصلاح‌شده رم یا هشدار دمای بالا.

📌 یادآوری

پیش از پاک کردن لاگ‌های iLO، از آن‌ها خروجی بگیرید تا اگر خطا تکرار شد، سابقه کامل برای عیب‌یابی در دست باشد.

۳- کنسول راه دور؛ کیبورد و مانیتور مجازی

کنسول راه دور (Integrated Remote Console) تصویر واقعی خروجی گرافیک سرور را در مرورگر شما نشان می‌دهد؛ درست مثل اینکه مانیتور و کیبورد را مستقیم به سرور وصل کرده باشید. به همین دلیل صفحه BIOS، پیام‌های بوت و حتی صفحه خطای سیستم‌عامل را می‌بینید. در iLO 5 و iLO 6 این کنسول بر پایه HTML5 است و فقط به یک مرورگر به‌روز نیاز دارد.
◀️ ترکیب‌هایی مانند Ctrl+Alt+Del را با کلیدهای مجازی کنسول بفرستید.
◀️ برای خروجی متنی لینوکس، درگاه سریال مجازی (Virtual Serial Port) هم در دسترس است.
◀️ روی سرورهای رک‌مونت، در iLO Standard کنسول گرافیکی فقط تا پیش از بالا آمدن سیستم‌عامل کار می‌کند.

۴- Virtual Media و نصب سیستم‌عامل از راه دور

Virtual Media به شما اجازه می‌دهد فایل ISO سیستم‌عامل را از کامپیوتر خودتان یا از یک آدرس روی شبکه به سرور متصل کنید. سرور این فایل را مانند یک درایو DVD یا USB واقعی می‌بیند. کافی است ISO را متصل کنید، سرور را ری‌استارت کنید و از منوی بوت یک‌باره، درایو مجازی را انتخاب کنید. همین روش برای نصب ESXi روی سرور HP هم به کار می‌رود.

🔸 سرعت Virtual Media

ISO متصل‌شده از کامپیوتر شما، از مسیر اینترنت خودتان به سرور می‌رسد و با اتصال کند، نصب طولانی می‌شود. بهتر است ISO را روی یک وب‌سرور نزدیک به سرور بگذارید و با آدرس URL (Scripted Virtual Media) متصل کنید. راه دیگر، ابزار داخلی Intelligent Provisioning است که طبق QuickSpecs در نسخه‌های جدید بدون ری‌استارت از رابط وب iLO در دسترس است.

۵- خودکارسازی با Redfish API

اگر بیش از یکی دو سرور دارید، کلیک کردن در رابط وب مقیاس‌پذیر نیست. iLO از استاندارد Redfish پشتیبانی می‌کند؛ استانداردی از سازمان DMTF که به تعریف خود این سازمان «هم برای انسان خوانا و هم برای ماشین قابل پردازش» است و مدیریت سرور را با درخواست‌های RESTful ممکن می‌کند. مثال زیر وضعیت سرور را می‌خواند و سپس آن را ری‌استارت می‌کند:
# read system status (PowerState, Status)
curl --cacert ilo-ca.pem -u admin:PASSWORD \
  https://ILO-IP/redfish/v1/Systems/1/

# force restart (use with care)
curl --cacert ilo-ca.pem -u admin:PASSWORD -X POST \
  -H "Content-Type: application/json" \
  -d '{"ResetType": "ForceRestart"}' \
  https://ILO-IP/redfish/v1/Systems/1/Actions/ComputerSystem.Reset/
iLO به‌طور پیش‌فرض گواهی خودامضا دارد؛ راه درست، نصب گواهی معتبر یا معرفی آن با گزینه --cacert است، نه غیرفعال کردن بررسی گواهی. برای اتوماسیون هم کاربر جداگانه با کمترین دسترسی لازم بسازید.
📌 مقالات تخصصی این مجموعه: اگر می‌خواهید هر مرحله را عمیق‌تر یاد بگیرید، این راهنماها را از دست ندهید:
◀️ آموزش تنظیم iLO در سرور HP؛ از IP مدیریتی تا لایسنس Advanced
◀️ IPMI چیست و چه تفاوتی با iLO و iDRAC دارد
◀️ KVM چیست؛ از سوئیچ KVM تا مجازی‌ساز KVM
◀️ نصب سیستم عامل روی سرور HP با Intelligent Provisioning
◀️ راهنمای پنل مدیریت سرور EasyDCIM؛ کارهای روزمره بدون ورود به iLO

امنیت iLO و خطرات پورت باز روی اینترنت

iLO قدرتمندترین راه ورود به سرور شماست؛ هر کسی که به آن دسترسی داشته باشد، عملاً کنترل کامل سخت‌افزار را در دست دارد. می‌تواند سرور را خاموش کند، سیستم‌عامل را از ISO دلخواه بوت کند یا دیسک‌ها را پاک کند. به همین دلیل، رابط مدیریتی که مستقیم روی اینترنت باز باشد، یکی از خطرناک‌ترین اشتباهات مدیریت سرور است.

نمونه‌های واقعی؛ از CVE-2017-12542 تا iLOBleed

آسیب‌پذیری CVE-2017-12542 که در پایگاه ملی آسیب‌پذیری آمریکا (NVD) با امتیاز CVSS 3.0 برابر 10 و سطح بحرانی ثبت شده، امکان دور زدن احراز هویت و اجرای کد را در iLO 4 نسخه‌های پیش از 2.53 می‌داد. یعنی مهاجم بدون داشتن رمز، از طریق شبکه به iLO آسیب‌پذیر نفوذ می‌کرد.

📚 از منابع معتبر

شرکت امنیتی امن‌پرداز در دسامبر 2021 گزارشی درباره روت‌کیت iLOBleed منتشر کرد و آن را نخستین گزارش از بدافزار واقعی در فریمور iLO دانست. طبق این گزارش، بدافزار بر پایه iLO 4 نسخه 2.30 ساخته شده بود، ارتقای فریمور را بی‌صدا مسدود می‌کرد و در حالی که به‌روزرسانی موفق نمایش داده می‌شد، دیسک‌های سرور را به‌طور دوره‌ای پاک می‌کرد. توصیه اصلی گزارش، جدا کردن کامل شبکه iLO از شبکه عملیاتی بود.

چک‌لیست امن‌سازی iLO

✅ شبکه جدا: iLO را فقط در شبکه مدیریتی خصوصی یا پشت VPN قرار دهید، نه روی اینترنت.
✅ رمز و حساب‌ها: رمز پیش‌فرض را عوض کنید و برای هر نفر حساب جدا با کمترین دسترسی لازم بسازید.
✅ فریمور به‌روز: iLO را با بسته‌های رسمی HPE به‌روز کنید و در صورت امکان، بازگشت به نسخه قدیمی‌تر (Downgrade) را محدود کنید.
✅ سرویس‌های اضافه: IPMI over LAN یا نسخه‌های قدیمی SNMP را اگر لازم ندارید، غیرفعال کنید.
✅ گواهی و احراز هویت: گواهی TLS معتبر نصب کنید و با لایسنس Advanced، احراز هویت دومرحله‌ای را فعال کنید.
✅ پایش لاگ: ورودهای ناموفق و تغییرات تنظیمات را مرتب بررسی کنید.
این اصول همان منطق ایمن‌سازی سرور لینوکس است: سطح حمله کوچک، دسترسی محدود و نرم‌افزار به‌روز. تفاوت در این است که اینجا از لایه‌ای زیر سیستم‌عامل محافظت می‌کنید که فایروال سیستم‌عامل آن را نمی‌بیند.

مزایا و محدودیت‌های iLO

✅ دسترسی مستقل از سیستم‌عامل و شبکه اصلی سرور
✅ کاهش نیاز به حضور فیزیکی و رفع سریع‌تر خرابی
✅ هشدار زودهنگام خرابی قطعات و API استاندارد برای اتوماسیون
❌ Virtual Media و کنسول کامل به لایسنس Advanced وابسته‌اند.
❌ اگر ایزوله نشود، خودش سطح حمله‌ای پرخطر است.
❌ iLO 4 ریشه اعتماد سیلیکونی ندارد و اسکریپت‌های RIBCL در iLO 7 باید بازنویسی شوند.

سناریوی رایج در پشتیبانی وب‌داده

یک سناریوی رایج این است: مدیر سرور قانون تازه‌ای به فایروال اضافه می‌کند یا پورت SSH را تغییر می‌دهد و ناگهان ارتباطش با سرور قطع می‌شود. سرور روشن است و شاید سایت هم کار کند، اما راهی برای ورود نمانده است. در این وضعیت ری‌استارت کمکی نمی‌کند، چون تنظیمات اشتباه پس از بوت هم باقی می‌ماند.
راه‌حل، کنسول سطح سخت‌افزار است. از پنل مدیریت سرور، کنسول KVM را باز می‌کنید، مستقیم با نام کاربری و رمز سیستم‌عامل وارد می‌شوید و قانون اشتباه را حذف می‌کنید. اگر مشکل عمیق‌تر باشد، کارهای حیاتی هنگام داون شدن سرور را دنبال کنید و در صورت نیاز سیستم‌عامل را از همان پنل دوباره نصب کنید. توصیه ما: پیش از هر تغییر حساس در فایروال، کنسول را در یک تب باز نگه دارید.

کنسول مجازی و نصب سیستم‌عامل از راه دور با iLO

مدیریت از راه دور در وب‌داده؛ کنترل کامل سرور از پنل

وب‌داده خدمات اجاره سرور اختصاصی در ایران را روی سخت‌افزار HPE ProLiant ارائه می‌کند. پلن آماده فعلی (PRIME 9) بر پایه سرور HPE DL360 Gen9 با دو پردازنده Xeon E5-2680 v4 است که طبق جدول بالا از iLO 4 بهره می‌برد. کارهای روزمره‌ای که معمولاً با iLO انجام می‌شوند، در پنل مدیریت سرور وب‌داده در دسترس شماست:
✅ ری‌استارت و خاموش و روشن کردن سرور از پنل مدیریت
✅ کنسول KVM برای دسترسی مستقیم، حتی وقتی SSH یا RDP قطع است
✅ نصب خودکار و نصب مجدد سیستم‌عامل و تحویل آنی پس از پرداخت، مستقل از ساعت اداری
✅ مشاهده مصرف ترافیک در پنل؛ ترافیک فقط بر اساس دانلود محاسبه می‌شود و آپلود رایگان است
✅ محافظت DDoS با ظرفیت 100 گیگابیت بر ثانیه، فایروال سخت‌افزاری و امنیت چندلایه
✅ تیم فنی 24/7 و بررسی پیکربندی‌های سفارشی (نسل‌های دیگر، رم، دیسک یا IP بیشتر) از طریق تیکت یا تماس

⚠️ صادقانه بگوییم

نسل Gen9 و iLO 4 ریشه اعتماد سیلیکونی نسل‌های جدید را ندارند. اگر پروژه شما به امکانات امنیتی iLO 5 یا iLO 6 نیاز دارد، یا می‌خواهید بدانید چه سطحی از دسترسی مدیریتی روی سرور ارائه می‌شود، پیش از خرید نیاز خود را با تیم فنی در میان بگذارید تا پیکربندی مناسب از طریق تیکت یا تماس بررسی شود.
🚀 بیشتر بدانید: اگر هنوز بین انواع سرویس مردد هستید، مقاله سرور اختصاصی چیست را بخوانید. اگر هم ترجیح می‌دهید پیکربندی و نگهداری سرور را به متخصص بسپارید، خدمات کانفیگ و مدیریت سرور وب‌داده کنار شماست.

سوالات متداول درباره iLO

iLO مخفف چیست و آیا فقط در سرورهای HPE وجود دارد؟

iLO مخفف Integrated Lights-Out و فناوری اختصاصی HPE برای سرورهای ProLiant است. برندهای دیگر معادل خودشان را دارند؛ مثلاً Dell از iDRAC استفاده می‌کند و بسیاری از مادربردهای سرور از استاندارد عمومی IPMI پشتیبانی می‌کنند. همه این‌ها نمونه‌هایی از BMC هستند، اما رابط کاربری، مدل لایسنس و قابلیت‌هایشان یکسان نیست.

پورت iLO یک درگاه شبکه جداگانه در پشت سرور است که فقط ترافیک مدیریتی را جابه‌جا می‌کند. این پورت باید به شبکه مدیریتی خصوصی وصل شود، نه اینترنت عمومی. اگر دسترسی از بیرون لازم است، از VPN یا محدودسازی آدرس IP استفاده کنید. آسیب‌پذیری‌هایی مانند CVE-2017-12542 نشان داده‌اند که iLO در معرض اینترنت ریسکی جدی است.

در کار روزمره، هر دو نسخه کنسول، کنترل برق و پایش سلامت دارند. تفاوت اصلی در امنیت و راحتی است: iLO 5 ریشه اعتماد سیلیکونی و کنسول HTML5 دارد و فریمور دستکاری‌شده را پیش از اجرا شناسایی می‌کند. اگر داده حساس یا الزامات امنیتی سخت‌گیرانه دارید، این تفاوت مهم است؛ در غیر این صورت iLO 4 با آخرین فریمور و شبکه ایزوله هم پاسخ‌گوی بسیاری از نیازهاست.

بله. iLO Standard کنترل برق، پایش سلامت، لاگ‌ها، Redfish API و کنسول تا پیش از بالا آمدن سیستم‌عامل را در اختیار می‌گذارد. اما کنسول گرافیکی پس از بوت سیستم‌عامل، Virtual Media، ضبط کنسول و یکپارچگی با Directory به لایسنس iLO Advanced نیاز دارند. پیش از خرید یا اجاره سرور، نوع لایسنس فعال را بپرسید.

iLO 6 علاوه بر ریشه اعتماد سیلیکونی، از پروتکل SPDM برای بررسی یکپارچگی قطعات و احراز اصالت کارت‌های جانبی استفاده می‌کند. این نسخه همراه نسل Gen11 و سخت‌افزارهایی مانند رم DDR5 و PCIe 5.0 آمده است. با این حال، تجربه کاربری دو نسخه در کارهای روزمره شبیه است و تفاوت اصلی را در امنیت زنجیره تأمین می‌بینید.

خیر. نسخه iLO به تراشه روی مادربرد وابسته است و فقط با تغییر نسل سرور عوض می‌شود. آنچه قابل ارتقاست، فریمور همان نسخه است؛ مثلاً iLO 4 را می‌توان به آخرین فریمور منتشرشده برای آن به‌روز کرد. این کار حفره‌های امنیتی شناخته‌شده را می‌بندد، اما قابلیت‌های سخت‌افزاری نسل بعد مانند ریشه اعتماد سیلیکونی را اضافه نمی‌کند.

iLO پردازنده و حافظه مخصوص خودش را دارد و بار آن روی پردازنده‌های اصلی سرور قرار نمی‌گیرد. بنابراین کار عادی iLO اثر محسوسی بر کارایی سرویس‌های شما ندارد. استثنا قابلیت‌هایی مانند سقف مصرف برق یا تنظیمات کارایی پردازنده است که عمداً رفتار سخت‌افزار را تغییر می‌دهند و باید آگاهانه فعال شوند.

نه لزوماً. بیشتر نیازهای روزمره، یعنی ری‌استارت، خاموش و روشن کردن، کنسول و نصب مجدد سیستم‌عامل، معمولاً از پنل مدیریت ارائه‌دهنده انجام می‌شود. در وب‌داده این امکانات در پنل مدیریت سرور وجود دارد. اگر پروژه شما به قابلیت خاصی مانند Virtual Media یا API نیاز دارد، پیش از خرید با تیم فنی مطرح کنید.

جمع‌بندی؛ iLO، کلید مدیریت سرور بدون حضور فیزیکی

در این مقاله دیدیم iLO چیست و چرا آن را مهم‌ترین ابزار مدیریت سرورهای HPE می‌دانند. iLO کنترلری مستقل روی مادربرد است که کنسول، برق، سلامت سخت‌افزار و نصب سیستم‌عامل را بدون وابستگی به سیستم‌عامل در اختیار شما می‌گذارد. نسخه آن به نسل سرور گره خورده است: iLO 4 در Gen8 و Gen9، iLO 5 با ریشه اعتماد سیلیکونی در Gen10، iLO 6 با SPDM در Gen11 و iLO 7 با Secure Enclave در Gen12.
همچنین دیدیم لایسنس Standard برای پایش و کنترل برق کافی است، اما کنسول کامل و Virtual Media به لایسنس Advanced نیاز دارند. مهم‌تر از همه، iLO باید در شبکه مدیریتی جدا، با رمز قوی و فریمور به‌روز نگه داشته شود؛ چون هر کس به آن دسترسی داشته باشد، کنترل کامل سرور را در دست دارد.
در وب‌داده، سرورهای اختصاصی روی سخت‌افزار HPE ProLiant با پنل مدیریتی شامل ری‌استارت، کنسول KVM و نصب مجدد سیستم‌عامل ارائه می‌شوند و تیم فنی 24/7 در انتخاب پیکربندی کنار شماست. توصیه نهایی ما: پیش از خرید بپرسید چه سطحی از دسترسی مدیریتی خواهید داشت و چه نسلی از iLO روی سرور شما نصب است.
در صورتی که سوالی داشتید می‌توانید در بخش نظرات با ما در ارتباط باشید.
امیدوارم این مقاله از بلاگ وب‌داده برای شما مفید بوده باشد.
وب داده
وب داده

جدید ترین مطالب آموزشی و کاربردی را در اینجا بخوانید !
ما با بهره‌گیری از دانش روز و تجربه متخصصان حوزه فناوری، مجموعه‌ای از آموزش‌های کاربردی و مقالات تخصصی را گردآوری کرده‌ایم که هر یک، پاسخی دقیق به پرسش‌های شماست. ؛ از مفاهیم پایه تا پیچیده‌ترین تکنیک‌های حرفه‌ای. اینجا، دانش با زبانی ساده اما عمیق در اختیار شما قرار می‌گیرد.

مقاله‌ها: 187
پاسخی بگذارید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *