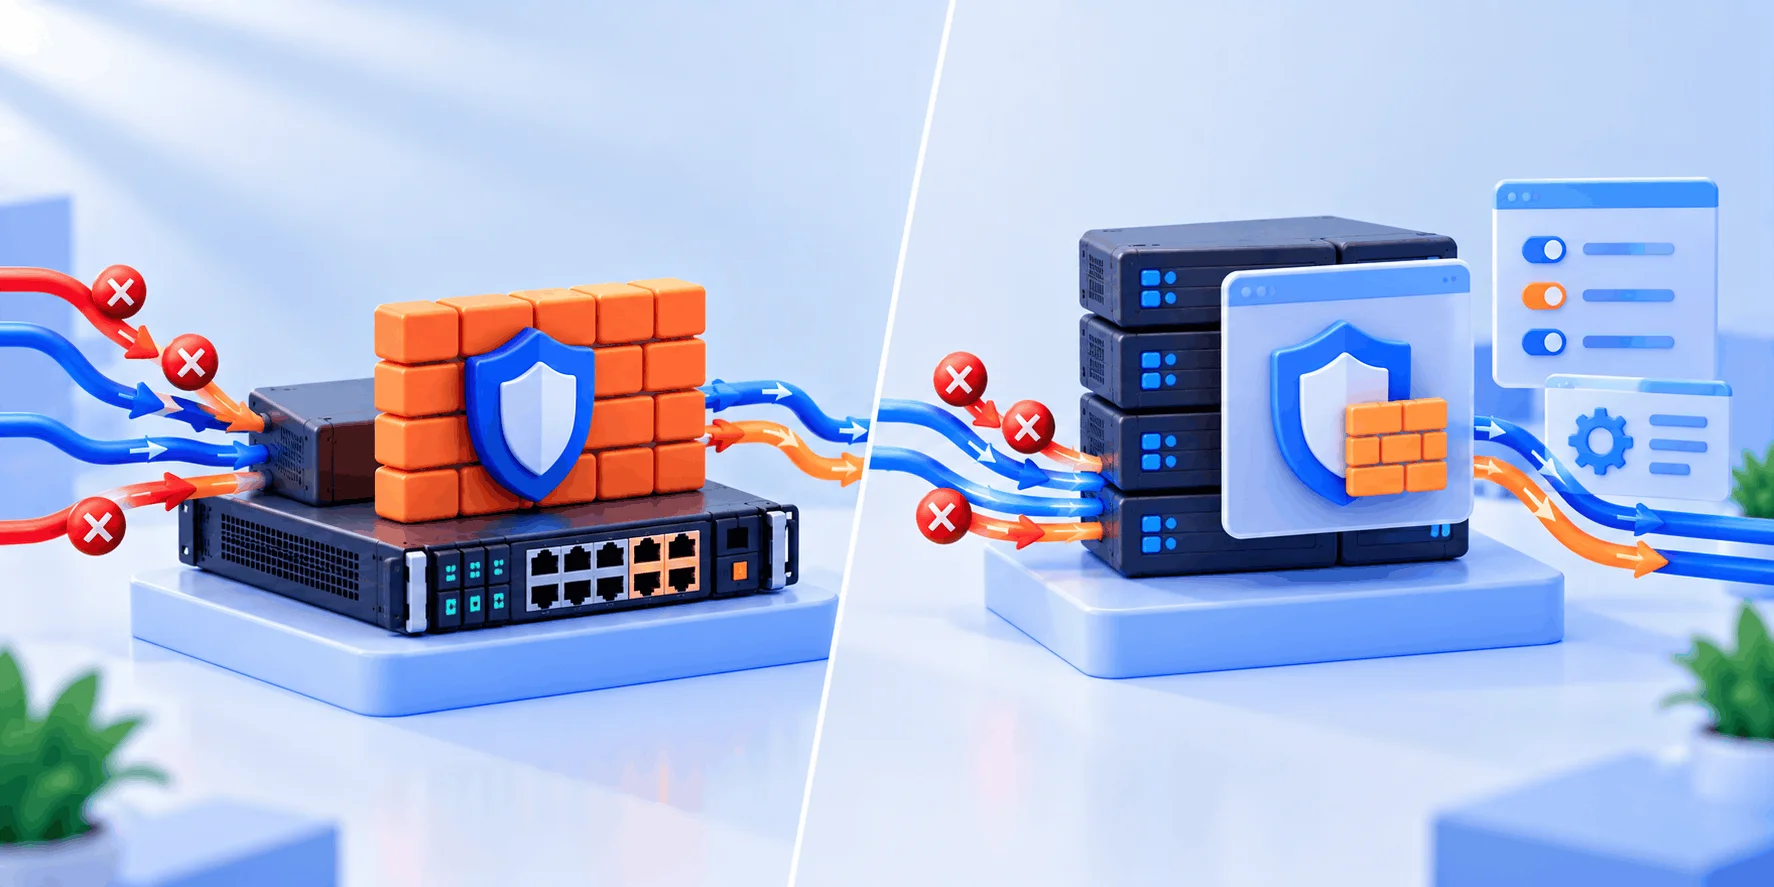
فایروال سرور مجموعه‌ای از قواعد است که مشخص می‌کند کدام بسته‌های شبکه اجازه رسیدن به سرویس‌های سرور را دارند و کدام باید رد شوند. این قواعد می‌توانند روی یک دستگاه مستقل در مسیر شبکه اجرا شوند که به آن فایروال سخت‌افزاری می‌گویند، یا روی خود سیستم‌عامل سرور که فایروال نرم‌افزاری یا میزبان‌محور (Host-based) نام دارد. انتخاب درست بین این دو، به معماری و نیاز شما بستگی دارد.
✅ پورت‌های باز غیرضروری یکی از مسیرهای رایج حمله به سرورهای متصل به اینترنت هستند.
✅ فایروال حملات حدس رمز روی SSH یا RDP را محدود می‌کند.
✅ قواعد خروجی جلوی گسترش بدافزار از یک سرور آلوده به سرورهای دیگر را می‌گیرند.
✅ لاگ فایروال یکی از اولین منابع برای عیب‌یابی و شناخت حمله است.

💡 فایروال = نگهبانی که فقط ترافیک مجاز را راه می‌دهد

✅ فایروال سخت‌افزاری و نرم‌افزاری رقیب هم نیستند؛ دو لایه از یک دفاع‌اند.
✅ سرور اختصاصی با فایروال سخت‌افزاری و شیلد DDoS، تنها در وب‌داده
حتماً زمانی که این مقاله را باز کرده‌اید، به دنبال پاسخی روشن هستید: برای سرورتان فایروال سخت‌افزاری لازم است یا فایروال نرم‌افزاری کافی است، و کدام ابزار را چطور تنظیم کنید. در ادامه گام‌به‌گام انواع فایروال را معرفی می‌کنیم، تفاوت‌ها را با جدول مقایسه می‌کنیم، ابزارهای رایج لینوکس و ویندوز را با مثال توضیح می‌دهیم و یک چک‌لیست عملی در اختیارتان می‌گذاریم. پس همراه ما باشید 😉👇

🔶 امنیت چندلایه از دیتاسنتر تا سرور

سرور اختصاصی ایران وب‌داده پشت فایروال سخت‌افزاری و سامانه محافظت DDoS با ظرفیت 100 گیگابیت بر ثانیه قرار دارد و با کنسول KVM، حتی اگر پشت فایروال قفل شوید، راه بازگشت دارید. همین حالا ببینید 👇

فایروال سرور چیست و چگونه ترافیک را کنترل می‌کند؟

مؤسسه NIST در راهنمای SP 800-41 فایروال‌ها را دستگاه‌ها یا برنامه‌هایی تعریف می‌کند که جریان ترافیک شبکه را بین شبکه‌ها یا میزبان‌هایی با سطح امنیتی متفاوت کنترل می‌کنند. یعنی فایروال لزوماً یک جعبه فیزیکی نیست؛ هر چیزی که بین «داخل» و «بیرون» قرار بگیرد و بر اساس سیاست امنیتی تصمیم بگیرد، فایروال است.
یک تشبیه ساده: سرورها را مثل آپارتمان‌های یک ساختمان در نظر بگیرید. فایروال سخت‌افزاری نگهبان لابی است که همه مراجعان ساختمان را کنترل می‌کند. فایروال نرم‌افزاری قفل در هر آپارتمان است که فقط از همان واحد محافظت می‌کند، اما دقیق می‌داند چه کسی حق ورود دارد. ساختمان امن هر دو را با هم دارد.
Internet 🌐
   ⬇️
[ DDoS shield ]            datacenter
   ⬇️
[ Network firewall ]       hardware
   ⬇️
[ Host firewall ]          nftables / CSF / Windows
   ⬇️
[ Services: HTTPS, SSH, DB ]

۱- فیلتر بسته و بازرسی حالت‌مند (Stateful)

ساده‌ترین نوع، فیلتر بسته (Packet Filter) است که فقط سرآیند هر بسته، یعنی آدرس مبدأ و مقصد، پروتکل و پورت را با قواعد مقایسه می‌کند. طبق NIST، بازرسی حالت‌مند این کار را کامل‌تر می‌کند: وضعیت هر اتصال را در یک جدول حالت (State Table) نگه می‌دارد و بسته‌هایی را که با وضعیت مورد انتظار اتصال جور نیستند، مسدود می‌کند.
نتیجه عملی این است که لازم نیست برای پاسخ هر درخواست خروجی قاعده جداگانه بنویسید. کافی است بگویید «اتصال‌های برقرارشده مجازند» و فایروال خودش پاسخ‌های مشروع را از بسته‌های ناخواسته تشخیص می‌دهد. بیشتر فایروال‌های امروزی، چه سخت‌افزاری چه نرم‌افزاری، به‌صورت حالت‌مند کار می‌کنند.

۲- فایروال لایه اپلیکیشن، UTM و WAF

NIST نسل پیشرفته‌تر را «تحلیل حالت‌مند پروتکل» می‌نامد که برخی فروشندگان آن را بازرسی عمیق بسته (Deep Packet Inspection) می‌خوانند؛ فایروال محتوای لایه اپلیکیشن را هم با الگوی رفتار عادی پروتکل مقایسه می‌کند. دستگاه‌های UTM چند قابلیت امنیتی را در یک دستگاه جمع می‌کنند و فایروال برنامه وب (WAF) جلوی وب‌سرور قرار می‌گیرد تا حملات مبتنی بر HTTP را شناسایی کند. آنچه با نام فایروال نسل بعد (NGFW) عرضه می‌شود، معمولاً ترکیبی از همین قابلیت‌هاست.

🔸 نکته فنی: فایروال فقط چیزی را می‌بیند که بتواند بخواند

طبق NIST، فایروال تنها روی ترافیکی مؤثر است که بتواند آن را بازرسی کند. در پروتکل‌های رمزنگاری‌شده مانند TLS و SSH، فایروال شبکه محتوای بسته را نمی‌بیند و فقط آدرس، پورت و الگوی اتصال را کنترل می‌کند. برای همین، محافظت لایه اپلیکیشن معمولاً روی خود سرور یا در نقطه‌ای که رمزگشایی انجام می‌شود، قرار می‌گیرد.

فایروال سرور چیست و چگونه ترافیک را کنترل می‌کند؟

فایروال سخت‌افزاری و نرم‌افزاری؛ تفاوت‌ها، مزایا و محدودیت‌ها

نام‌گذاری کمی گمراه‌کننده است، چون فایروال سخت‌افزاری هم نرم‌افزار اجرا می‌کند. تفاوت واقعی در محل قرارگیری و منابع است: فایروال سخت‌افزاری دستگاهی مستقل با پردازنده و سیستم‌عامل اختصاصی است که در مسیر شبکه و جلوی سرورها می‌نشیند. فایروال نرم‌افزاری روی خود سرور و با منابع همان سیستم‌عامل اجرا می‌شود.

فایروال سخت‌افزاری؛ نگهبان لبه شبکه

فایروال سخت‌افزاری ترافیک ناخواسته را پیش از رسیدن به سرور متوقف می‌کند و یک سیاست امنیتی واحد را برای ده‌ها سرور اعمال می‌کند. این دستگاه‌ها معمولاً در دیتاسنتر یا شبکه سازمان نصب می‌شوند و مدیریت آن‌ها با تیم شبکه است.
✅ مصرف نکردن پردازنده و رم سرور برای فیلتر ترافیک
✅ سیاست یکسان برای همه سرورهای پشت آن و مدیریت متمرکز
✅ امکان قابلیت‌های پیشرفته مانند IPS، VPN و بازرسی لایه اپلیکیشن در مدل‌های سازمانی
❌ هزینه خرید، لایسنس و نگهداری بالاتر
❌ دید کمتر به جزئیات هر سرور و سرویس‌های داخلی آن
❌ بی‌اثر بودن در برابر ترافیک بین سرورهایی که پشت همان فایروال در یک شبکه‌اند

فایروال نرم‌افزاری؛ کنترل دقیق روی خود سرور

به گفته NIST، فایروال‌های میزبان‌محور نرم‌افزاری‌اند و ترافیک ورودی و خروجی یک میزبان را کنترل می‌کنند؛ پس می‌توانند حفاظتی دقیق‌تر از فایروال شبکه، متناسب با نیاز همان سرور، بدهند. این فایروال‌ها بخشی از سیستم‌عامل‌هایی مانند لینوکس و ویندوز هستند و حتی در برابر میزبان‌های همان زیرشبکه هم از سرور محافظت می‌کنند.
✅ رایگان و موجود در همه سیستم‌عامل‌های سرور
✅ قواعد دقیق برای هر سرویس، کاربر یا برنامه
✅ محدودسازی ترافیک خروجی و ثبت لاگ برای همان سرور
❌ مصرف بخشی از منابع سرور، به‌ویژه زیر بار سنگین
❌ اگر سیستم‌عامل نفوذ شود، مهاجم می‌تواند قواعد را هم تغییر دهد
❌ در سرورهای متعدد، مدیریت و یکسان نگه داشتن قواعد دشوارتر است

📚 از منابع معتبر

NIST در راهنمای SP 800-41 توصیه می‌کند فایروال‌ها به‌طور کلی همه ترافیک ورودی و خروجی را که صریحاً در سیاست امنیتی مجاز نشده، مسدود کنند. این رویکرد «منع پیش‌فرض» (Deny by Default) به گفته همین راهنما، ریسک حمله را کاهش می‌دهد و از روش «اجازه به همه جز موارد ممنوع» امن‌تر است.

فایروال سخت‌افزاری و نرم‌افزاری؛ تفاوت‌ها، مزایا و محدودیت‌ها

جدول مقایسه فایروال سخت‌افزاری و نرم‌افزاری

جدول زیر تفاوت‌های کلیدی دو رویکرد را برای یک سرور اختصاصی خلاصه می‌کند:
ویژگیفایروال سخت‌افزاریفایروال نرم‌افزاری
محل اجرادستگاه مستقل در مسیر شبکهسیستم‌عامل خود سرور
دامنه حفاظتهمه سرورهای پشت آنهمان یک سرور
مصرف منابع سرورنداردکم تا متوسط
دقت قواعددر سطح شبکه و سرویسدر سطح پورت، برنامه و کاربر
هزینهخرید، لایسنس و نگهداریمعمولاً رایگان
مدیریتتیم شبکه یا دیتاسنترمدیر سرور
حمله DDoS حجمیبه‌تنهایی کافی نیستبه‌تنهایی کافی نیست

فایروال دیتاسنتر و فایروال روی سیستم‌عامل؛ مسئولیت با کیست؟

وقتی سرور اختصاصی اجاره می‌کنید، معمولاً ارائه‌دهنده لایه شبکه را مدیریت می‌کند: محافظت DDoS، فایروال سخت‌افزاری دیتاسنتر و کنترل دسترسی. اما تنظیم فایروال روی سیستم‌عامل، بستن سرویس‌های اضافه و مدیریت رمزها معمولاً بر عهده خود شماست، مگر اینکه سرویس مدیریت‌شده گرفته باشید. این تقسیم کار را پیش از خرید روشن کنید.
یادتان باشد که هیچ فایروالی جلوی حمله حجمی را که لینک ورودی را پر کرده نمی‌گیرد؛ این کار ظرفیت پاک‌سازی ترافیک در دیتاسنتر است. برای شناخت انواع حمله، مقاله حمله DDoS چیست و برای راهکارهای دیتاسنتری، راهنمای سرور اختصاصی ضد دیداس را بخوانید.

ابزارهای رایج فایروال برای سرور؛ nftables، UFW، CSF و ویندوز

در این بخش همراه تیم وب‌داده باشید تا ابزارهای پرکاربرد فایروال نرم‌افزاری را روی لینوکس و ویندوز مرور کنیم. هدف یادگیری همه دستورها نیست؛ هدف این است که بدانید هر ابزار کجا به کار می‌آید و منطق «منع پیش‌فرض» را چطور در آن پیاده کنید.

۱- iptables و nftables در لینوکس

طبق ویکی رسمی پروژه، nftables چارچوب مدرن طبقه‌بندی بسته در هسته لینوکس است و از نسخه 3.13 هسته در دسترس قرار دارد. کدهای جدید باید به‌جای زیرساخت قدیمی iptables، ip6tables، arptables و ebtables از آن استفاده کنند. یک لایه سازگاری به نام iptables-nft هم وجود دارد که دستورهای iptables را روی nftables اجرا می‌کند.
نمونه زیر یک مجموعه قاعده حداقلی با سیاست منع پیش‌فرض برای ترافیک ورودی است که SSH، HTTP و HTTPS را باز می‌گذارد:
table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    ct state established,related accept
    iif "lo" accept
    meta l4proto { icmp, ipv6-icmp } accept
    tcp dport { 22, 80, 443 } accept
  }
}
خانواده inet قواعد را هم‌زمان روی IPv4 و IPv6 اعمال می‌کند؛ نکته‌ای که در iptables فراموش می‌شود، چون قواعد IPv6 آن در ip6tables جداست. برای قواعد پیشرفته‌تر، آموزش پیکربندی پیشرفته iptables را ببینید.

۲- UFW؛ ساده‌ترین شروع در اوبونتو

طبق مستندات اوبونتو، UFW راهی ساده برای ساخت فایروال میزبان‌محور IPv4 و IPv6 است و در اوبونتو به‌طور پیش‌فرض غیرفعال است. ترتیب دستورها مهم است: اول پورت SSH را باز کنید، بعد فایروال را فعال کنید.
sudo ufw allow 22
sudo ufw allow 443
sudo ufw enable
sudo ufw status verbose

۳- CSF و LFD برای سرورهای دارای کنترل پنل

ConfigServer Security & Firewall یا CSF، طبق معرفی سازنده، یک فایروال حالت‌مند مبتنی بر iptables است که همراه سرویس LFD (Login Failure Daemon) لاگ‌ها را پیوسته بررسی می‌کند و تلاش‌های مکرر ورود ناموفق را مسدود می‌کند. CSF با کنترل پنل‌هایی مانند cPanel و DirectAdmin یکپارچه می‌شود؛ مراحل نصب و تنظیم آن را در آموزش کانفیگ فایروال CSF نوشته‌ایم.

۴- Windows Defender Firewall در ویندوز سرور

طبق Microsoft Learn، فایروال ویندوز یک فایروال میزبان‌محور و حالت‌مند است که به‌طور پیش‌فرض فعال است، همه ترافیک ورودی ناخواسته را مسدود می‌کند و ترافیک خروجی را مجاز می‌گذارد. قواعد بر اساس سه پروفایل Domain، Private و Public اعمال می‌شوند و از طریق کنسول Advanced Security، PowerShell یا Group Policy مدیریت می‌شوند.
New-NetFirewallRule -DisplayName "Allow HTTPS" `
  -Direction Inbound -Protocol TCP -LocalPort 443 -Action Allow

⚠️ مراقب قفل شدن پشت فایروال باشید

فعال کردن سیاست منع پیش‌فرض بدون باز کردن پورت مدیریت، رایج‌ترین اشتباه است. اگر پورت SSH را تغییر داده‌اید، همان پورت جدید را مجاز کنید و تغییرات حساس را از طریق کنسول سخت‌افزاری انجام دهید تا در صورت خطا، راه بازگشت داشته باشید.

سناریوی رایج در پشتیبانی وب‌داده

یک سناریوی رایج این است: مدیر سرور برای امنیت بیشتر پورت SSH را از 22 به عدد دیگری تغییر می‌دهد، سپس UFW یا CSF را فعال می‌کند، اما پورت جدید را در قواعد مجاز نکرده است. اتصال فعلی قطع می‌شود و دیگر نمی‌تواند وارد سرور شود؛ سایت هم ممکن است پشت همان قواعد از دسترس خارج شده باشد.
راه‌حل، ورود از مسیری است که به شبکه وابسته نیست. از پنل مدیریت سرور، کنسول KVM را باز می‌کنید، مستقیم وارد سیستم‌عامل می‌شوید و پورت درست را مجاز می‌کنید یا فایروال را موقتاً غیرفعال می‌کنید. درس این تجربه ساده است: پیش از فعال‌سازی فایروال، قواعد را یک بار دیگر بخوانید و یک نشست کنسول باز نگه دارید.

ابزارهای رایج فایروال برای سرور؛ nftables، UFW، CSF و ویندوز

چک‌لیست امنیت شبکه سرور اختصاصی

این چک‌لیست را هنگام تحویل سرور جدید یا بازبینی دوره‌ای اجرا کنید:
✅ منع پیش‌فرض: سیاست ورودی را روی رد قرار دهید و فقط پورت‌های لازم را باز کنید.
✅ پورت‌های مدیریت: دسترسی SSH و RDP را در صورت امکان به آی پی اختصاصی دفتر یا VPN محدود کنید.
✅ رابط‌های سخت‌افزاری: درگاه‌های مدیریتی مانند iLO در سرورهای HPE را هرگز مستقیم روی اینترنت باز نگذارید.
✅ پایگاه داده: پورت دیتابیس را فقط برای سرورهای اپلیکیشن باز کنید، نه برای همه.
✅ IPv6: اگر سرور IPv6 دارد، قواعد آن را هم مثل IPv4 تنظیم کنید.
✅ ترافیک خروجی: برای سرورهای حساس، ارتباط خروجی را به مقصدهای لازم محدود کنید.
✅ لاگ و بازبینی: لاگ فایروال را بررسی کنید و قواعد بلااستفاده را هر چند ماه حذف کنید.
✅ تست از بیرون: پس از هر تغییر، پورت‌های باز را از یک سیستم خارجی اسکن کنید.
اگر چند سرور پشت یک سرویس دارید، فایروال شبکه را کنار لود بالانسر در نظر بگیرید تا فقط پورت‌های عمومی روی لایه جلویی باز بمانند و سرورهای داخلی مستقیم در دسترس نباشند. برای بقیه اقدامات امنیتی سیستم‌عامل هم آموزش Hardening لینوکس را ببینید.

امنیت شبکه در سرور اختصاصی وب‌داده؛ فایروال سخت‌افزاری و شیلد DDoS

سرورهای اختصاصی ایران وب‌داده با معماری امنیت چندلایه شامل فایروال سخت‌افزاری، سامانه محافظت DDoS و کنترل دسترسی ارائه می‌شوند. یعنی لایه شبکه پیش از رسیدن ترافیک به سرور شما پوشش داده می‌شود و شما می‌توانید روی تنظیم فایروال نرم‌افزاری و امنیت سرویس‌ها تمرکز کنید:
✅ محافظت DDoS با ظرفیت 100 گیگابیت بر ثانیه و فایروال سخت‌افزاری
✅ سرور HPE DL360 Gen9 با پورت 10Gbit/s روی شبکه‌ای با آپلینک 100 گیگابیت
✅ کنسول KVM، ری‌استارت و نصب مجدد سیستم‌عامل از پنل مدیریت سرور
✅ نصب خودکار سیستم‌عامل و تحویل آنی پس از پرداخت
✅ تیم فنی 24/7 برای مشاوره پیش از خرید و بررسی پیکربندی‌های سفارشی

⚠️ سهم شما در امنیت

فایروال سخت‌افزاری دیتاسنتر جای فایروال روی سیستم‌عامل را نمی‌گیرد. تنظیم قواعد سیستم‌عامل، به‌روزرسانی نرم‌افزارها و مدیریت رمزها بر عهده مدیر سرور است. اگر نیروی فنی کافی ندارید، این کار را به خدمات کانفیگ و مدیریت سرور بسپارید.
🚀 بیشتر بدانید: برای شروع امن‌سازی کلی سرور، مقاله ۱۰ راهکار کلیدی افزایش امنیت سرور را هم بخوانید.

سوالات متداول درباره فایروال سخت‌افزاری و نرم‌افزاری

با وجود فایروال سخت‌افزاری دیتاسنتر، به فایروال نرم‌افزاری هم نیاز دارم؟

بله. فایروال سخت‌افزاری دیتاسنتر ترافیک را در لبه شبکه و با سیاست کلی کنترل می‌کند، اما از نیاز خاص سرور شما خبر ندارد. فایروال نرم‌افزاری روی سیستم‌عامل، پورت‌ها را دقیقاً مطابق سرویس‌های شما محدود می‌کند و حتی در برابر میزبان‌های همان شبکه محافظت می‌دهد. این دو لایه مکمل یکدیگرند.

روی هر دو، فایروال نرم‌افزاری سیستم‌عامل به همان شکل کار می‌کند. تفاوت در لایه‌های بیرونی است: در سرور مجازی، ارائه‌دهنده گاهی فایروال سطح هایپروایزر یا پنل هم ارائه می‌کند، در حالی که در سرور اختصاصی، لایه شبکه معمولاً فایروال و محافظت دیتاسنتر است. در هر حال، تنظیم فایروال برای سرور بر عهده مدیر آن است.

برای یک یا دو سرور اجاره‌ای معمولاً نه. هزینه دستگاه، لایسنس و نگهداری بالاست و اغلب ارائه‌دهنده خودش فایروال شبکه دارد. خرید دستگاه جداگانه وقتی منطقی است که شبکه اختصاصی چندسروری، رک کولوکیشن یا الزام سازمانی مشخص داشته باشید. پیش از خرید، امکانات فایروال دیتاسنتر را بپرسید.

طبق ویکی رسمی nftables، کدهای جدید باید از nftables استفاده کنند و این چارچوب جایگزین زیرساخت قدیمی iptables است. بسیاری از توزیع‌های جدید دستور iptables را هم از طریق لایه سازگاری iptables-nft روی همین چارچوب اجرا می‌کنند. اگر اسکریپت‌های قدیمی دارید، کار می‌کنند؛ اما پیکربندی جدید را با nftables بنویسید.

فقط تا حدی. فایروال روی سیستم‌عامل می‌تواند حملات کوچک یا الگوهای مشخص را مسدود کند، اما وقتی حمله حجمی لینک ورودی را پر کند، بسته‌ها پیش از رسیدن به فایروال پهنای باند را گرفته‌اند. مقابله با این حملات به ظرفیت پاک‌سازی ترافیک در دیتاسنتر نیاز دارد.

فقط پورت‌هایی که سرویس شما واقعاً استفاده می‌کند؛ مثلاً 443 و 80 برای وب‌سایت و پورت SSH یا RDP برای مدیریت. پورت‌های دیتابیس، پنل‌های مدیریتی و سرویس‌های داخلی را یا ببندید یا به IP مشخص محدود کنید. بعد از هر تغییر، از بیرون اسکن کنید تا مطمئن شوید چیزی ناخواسته باز نمانده است.

از مسیری وارد شوید که به شبکه وابسته نیست؛ یعنی کنسول سخت‌افزاری سرور. در سرور اختصاصی وب‌داده، کنسول KVM از پنل مدیریت سرور در دسترس است. پس از ورود، قاعده اشتباه را اصلاح یا فایروال را موقتاً غیرفعال کنید و علت را پیدا کنید. اگر راهی نماند، با تیم پشتیبانی تماس بگیرید.

فایروال نرم‌افزاری سیستم‌عامل بیشتر بر اساس آدرس، پورت و وضعیت اتصال تصمیم می‌گیرد. WAF طبق تعریف NIST فایروالی تخصصی است که جلوی وب‌سرور قرار می‌گیرد و محتوای درخواست‌های HTTP را برای شناسایی حملات وب بررسی می‌کند. برای سایت‌های حساس، هر دو لازم‌اند.

جمع‌بندی؛ دفاع لایه‌لایه به‌جای انتخاب یکی

در این مقاله دیدیم فایروال سرور مجموعه قواعدی است که مسیر ترافیک را کنترل می‌کند و می‌تواند روی یک دستگاه مستقل در شبکه یا روی خود سیستم‌عامل اجرا شود. فایروال سخت‌افزاری بدون مصرف منابع سرور، از چند سرور در لبه شبکه محافظت می‌کند؛ فایروال نرم‌افزاری ارزان‌تر و دقیق‌تر است و از همان سرور در برابر تهدیدهای نزدیک هم دفاع می‌کند.
ابزارهایی مانند nftables، UFW، CSF و فایروال ویندوز امکان پیاده‌سازی سیاست منع پیش‌فرض را روی سرور فراهم می‌کنند. کلید موفقیت، باز کردن فقط پورت‌های لازم، محدود کردن دسترسی مدیریت، تنظیم قواعد IPv6 و بازبینی منظم لاگ‌هاست. در برابر حملات حجمی هم هیچ فایروالی جای محافظت دیتاسنتری را نمی‌گیرد.
در وب‌داده، سرور اختصاصی ایران پشت فایروال سخت‌افزاری و شیلد DDoS با ظرفیت 100 گیگابیت بر ثانیه قرار دارد و کنسول KVM در پنل، راه بازگشت شما پس از خطای تنظیمات است. توصیه نهایی ما: از روز اول سیاست منع پیش‌فرض را روی سیستم‌عامل فعال کنید و قواعد را مستند نگه دارید.
در صورتی که سوالی داشتید می‌توانید در بخش نظرات با ما در ارتباط باشید.
امیدوارم این مقاله از بلاگ وب‌داده برای شما مفید بوده باشد.
وب داده
وب داده

جدید ترین مطالب آموزشی و کاربردی را در اینجا بخوانید !
ما با بهره‌گیری از دانش روز و تجربه متخصصان حوزه فناوری، مجموعه‌ای از آموزش‌های کاربردی و مقالات تخصصی را گردآوری کرده‌ایم که هر یک، پاسخی دقیق به پرسش‌های شماست. ؛ از مفاهیم پایه تا پیچیده‌ترین تکنیک‌های حرفه‌ای. اینجا، دانش با زبانی ساده اما عمیق در اختیار شما قرار می‌گیرد.

مقاله‌ها: 267
پاسخی بگذارید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *