جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
سرور و دیتاسنتر | بلاگ وبداده
حمله DDoS چیست و چطور سرور و سایت خود را در برابر آن مقاوم کنیم؟
💡 خلاصه مقاله در ۳ خط
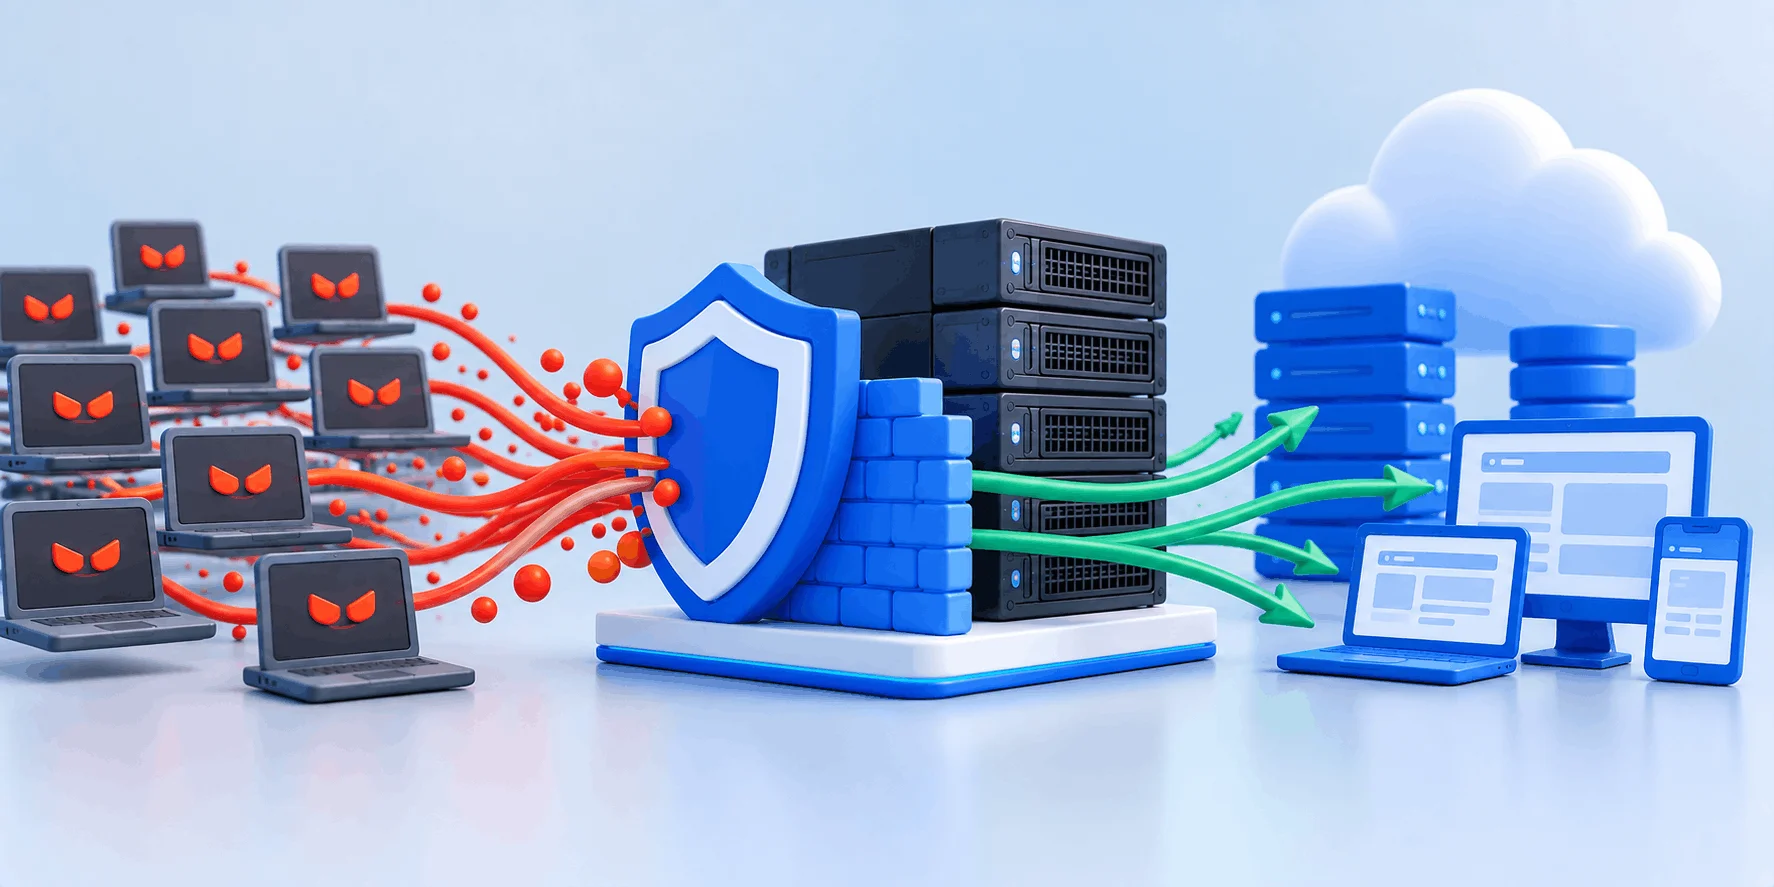
💡 حمله DDoS = سیل ترافیک جعلی از هزاران دستگاه برای از کار انداختن یک سرویس
🔶 سرور اختصاصی با محافظت DDoS در لایه دیتاسنتر
📌 آنچه در این مقاله میخوانید
        Attacker
           ⬇️  C&C commands
[Bot] [Bot] [Bot] ... [Bot]   (IoT, PC, servers)
   ⬇️     ⬇️     ⬇️        ⬇️
=======  traffic flood  =======
              ⬇️
     🖥️ Target  ➡️ ❌ real users cannot connect
🔸 نکته فنی: جعل IP و حملات تقویتی (Amplification)
| ویژگی | حمله DoS | حمله DDoS |
|---|---|---|
| منبع ترافیک | یک دستگاه یا تعداد محدود | هزاران تا میلیونها دستگاه آلوده |
| حجم قابل تولید | محدود به ظرفیت مهاجم | بسیار بالا؛ حتی چند ترابیت بر ثانیه |
| شناسایی مبدأ | نسبتاً ساده | دشوار؛ منابع پراکندهاند |
| مسدودسازی با IP | معمولاً مؤثر | بهتنهایی کافی نیست |
🔸 حملات چندبرداری (Multi-vector)
| دسته حمله | منبع هدف | واحد سنجش | نمونه رایج |
|---|---|---|---|
| حجمی | پهنای باند لینک ورودی | bps (Gbps / Tbps) | UDP Flood، DNS Amplification |
| پروتکلی | جدول اتصال و فایروال (لایه ۳ و ۴) | pps (Mpps) | SYN Flood، Smurf |
| لایه اپلیکیشن | وبسرور و دیتابیس (لایه ۷) | rps (Mrps) | HTTP Flood، Slowloris |
ss -s                                  # socket summary
ss -tan state syn-recv | wc -l         # half-open connections
sysctl net.ipv4.tcp_syncookies         # default = 1
awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -nr | head
📌 یادآوری
📚 از منابع معتبر
-U 0 پشتیبانی UDP را غیرفعال میکند.tcp_syncookies برابر 1 است؛ یعنی وقتی صف SYN سرریز شود، سرور بهجای نگهداشتن وضعیت هر اتصال، اطلاعات آن را در شماره توالی پاسخ کدگذاری میکند. میتوانید صف و تعداد تلاشها را هم متناسب با بار سرور تنظیم کنید:# /etc/sysctl.d/90-syn.conf (example values)
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_max_syn_backlog = 4096
net.ipv4.tcp_synack_retries = 3
# apply: sysctl --system⚠️ محدودیت SYN Cookies
# inside http { }
limit_req_zone $binary_remote_addr zone=one:10m rate=1r/s;
# inside server { }
location /search/ {
    limit_req zone=one burst=5;
}
| روش | بیشترین اثر | محدودیت مهم |
|---|---|---|
| پالایش در دیتاسنتر | حملات حجمی و پروتکلی | ظرفیت محدود دارد |
| Blackhole Routing | حفظ بقیه شبکه | هدف از دسترس خارج میشود |
| SYN Cookies | SYN Flood | سازوکار پشتیبان است |
| Rate Limiting و WAF | HTTP Flood | تنظیم سختگیرانه، کاربران پشت NAT را هم محدود میکند |
| CDN و پراکسی معکوس | ترافیک وب و Slowloris | با لو رفتن IP اصلی دور زده میشود |
⚠️ محدودیتهایی که باید صادقانه بدانید
در DoS، حمله از یک منبع یا چند دستگاه محدود انجام میشود و معمولاً با مسدود کردن IP مهاجم مهار میشود. در حمله DDoS، ترافیک از هزاران دستگاه پراکنده میآید، حجم بسیار بیشتری دارد و جدا کردن آن از کاربر واقعی سختتر است؛ برای همین به محافظت شبکهای و چندلایه نیاز دارد.
این حمله برای از کار انداختن سرویس طراحی شده است، نه دسترسی به داده. اما CISA هشدار میدهد که مهاجمان گاهی از آن برای پرت کردن حواس تیم فنی و اجرای نفوذ همزمان استفاده میکنند؛ پس بعد از حمله، لاگها و حسابهای مدیریتی را هم بررسی کنید.
مهاجم دستگاههای ناامن اینترنت اشیا، کامپیوترها و سرورهای آسیبپذیر را آلوده میکند و در قالب باتنت به کنترل خود درمیآورد. طبق CISA، بسیاری از دستگاههای IoT با رمز پیشفرض کار میکنند و آلودگی آنها دیده نمیشود. برخی باتنتها هم بهصورت سرویس اجارهای عرضه میشوند.
بیشتر حملات کوتاهاند؛ طبق گزارش نیمه اول 2026 Cloudflare، 90.60 درصد حملات لایه شبکه زیر ۱۰ دقیقه تمام شدهاند. اما کمپینها ممکن است با موجهای پیاپی ادامه پیدا کنند؛ کمپین «شب پیش از کریسمس» باتنت Aisuru-Kimwolf در اواخر 2025 شامل 902 حمله هایپرحجمی با میانگین 53 حمله در روز بود.
برای حملات کوچک و محدود کردن اتصالها بسیار مفید است. اما وقتی حمله حجمی لینک ورودی را پر کند، بستهها پیش از رسیدن به فایروال پهنای باند را گرفتهاند. کانفیگ فایروال CSF برای لایه سرور لازم است، اما جایگزین محافظت دیتاسنتری نیست.
CDN و پراکسی معکوس برای ترافیک وب بسیار مؤثرند، چون حمله را در شبکهای توزیعشده جذب میکنند. اما اگر IP اصلی سرور لو برود، مهاجم مستقیم به آن حمله میکند. سرویسهای غیر وب مثل سرور بازی یا VoIP هم معمولاً از CDN معمولی عبور نمیکنند و محافظت شبکهای میخواهند.
خیر. این ظرفیت از اندازه بیشتر حملات بزرگتر است؛ Cloudflare گزارش کرده که بیش از 96 درصد حملات لایه شبکه در نیمه اول 2026 زیر 500 مگابیت بر ثانیه بودهاند. اما حملات چندترابیتی هم ثبت شدهاند و یک حمله لایه اپلیکیشن حتی با حجم کم میتواند سرور را زمین بزند.
مطمئن شوید سرویس به حالت عادی برگشته و نفوذ همزمانی رخ نداده است. سپس لاگها را برای شناخت الگوی حمله بررسی کنید، قوانین فایروال و محدودسازی نرخ را بهروز کنید و برنامه پاسخ را اصلاح کنید. برای وردپرس، راهنمای بازیابی وردپرس پس از حمله DDoS را ببینید.