جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
امنیت وردپرس | بلاگ وبداده
اقدامات پس از حمله DDoS؛ بازیابی و ایمنسازی وردپرس
xmlrpc.php و wp-login.php را محدود و بستر میزبانی را تقویت کنید.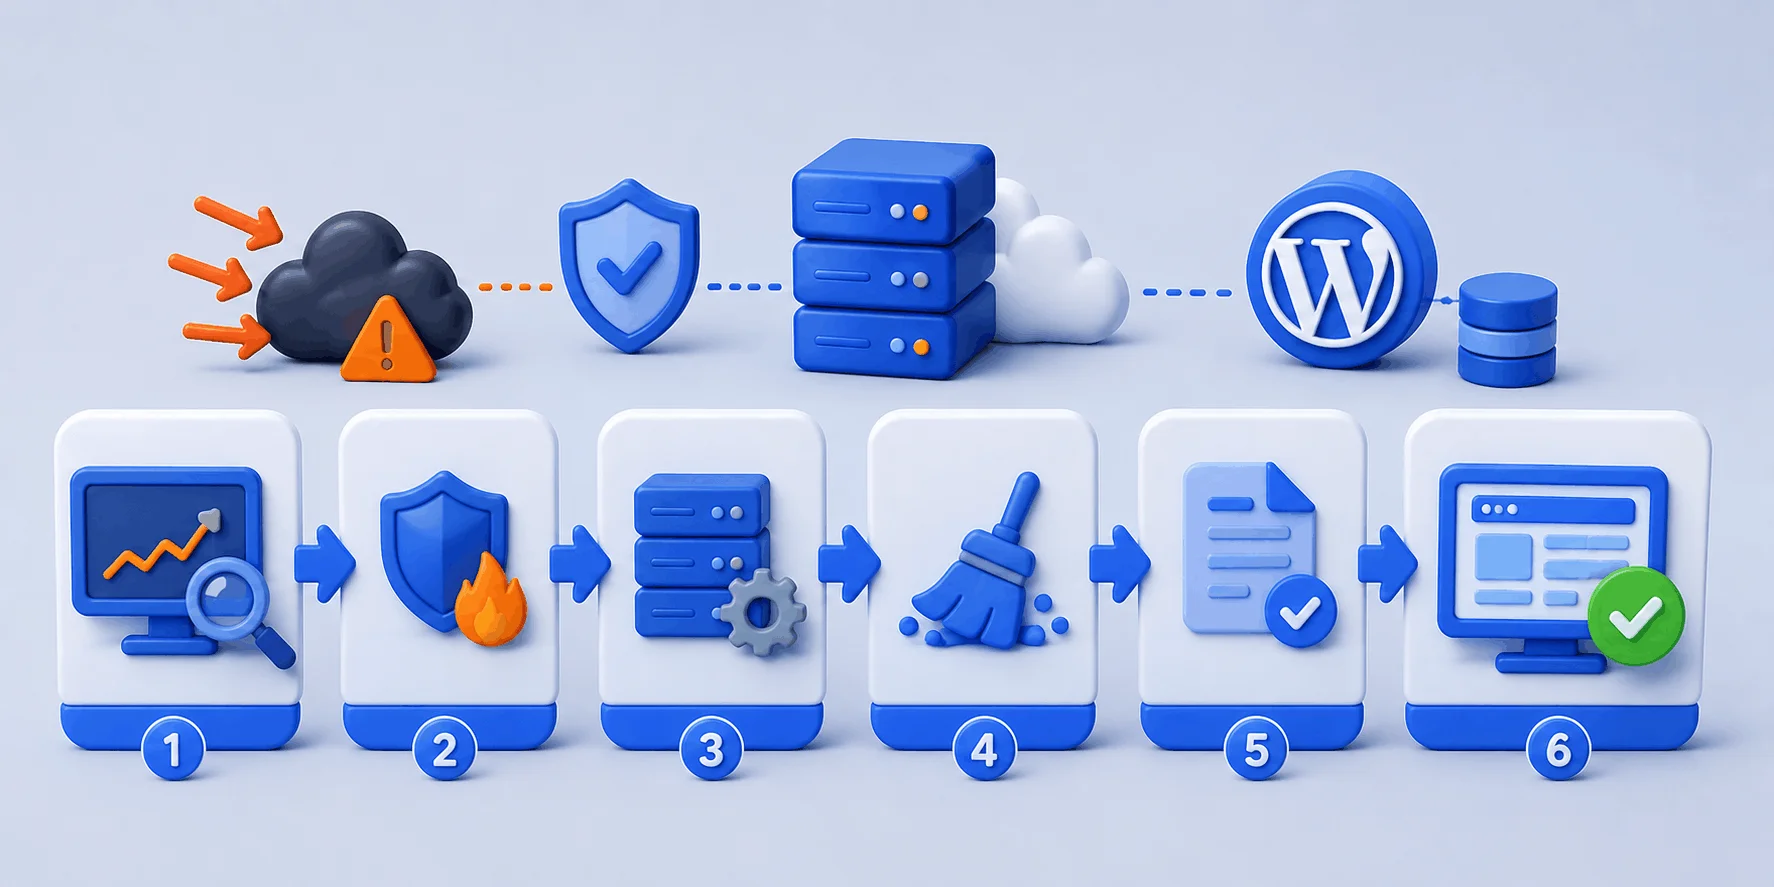
xmlrpc.php و wp-login.php را ببینید:# بررسی لاگ دسترسی برای یافتن IPهای پرتکرارِ مهاجم (لینوکس)
# ۲۰ IP با بیشترین درخواست را نشان میدهد:
awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -rn | head -20
# شمارش درخواستها به xmlrpc.php و wp-login.php
grep -E 'xmlrpc.php|wp-login.php' /var/log/nginx/access.log | wc -l| لایه دفاعی | کجا کار میکند | جلوی چه چیزی را میگیرد | محدودیت |
|---|---|---|---|
| WAF و CDN ابری | لبه شبکه، پیش از سرور | سیل درخواست لایه ۷، رباتها | نیاز به پیکربندی درست DNS و پنهانماندن origin |
| حفاظت شبکه هاست | سطح دیتاسنتر/شبکه | حملات حجمی لایه ۳ و ۴ | به توان و سیاست ارائهدهنده وابسته است |
| افزونه امنیتی وردپرس | داخل وردپرس (PHP) | brute force، محدودسازی ورود | دیرتر از لبه شبکه عمل میکند؛ منابع سرور را مصرف میکند |
| سختسازی سرور | وبسرور (Nginx/Apache) | سوءاستفاده xmlrpc، سیل ورود | نیاز به دسترسی به تنظیمات سرور |
xmlrpc.php، بهگفته کارشناسان امنیت وردپرس، بستن در سطح وبسرور بر بستن با افزونه ترجیح دارد چون درخواست در چند میکروثانیه و بدون درگیرکردن PHP رد میشود. اگر از اپ موبایل وردپرس یا نسخههای قدیمی Jetpack استفاده نمیکنید، میتوانید این فایل را کامل ببندید:# .htaccess: بستن xmlrpc.php برای قطع سوءاستفاده pingback و brute force پس از حمله (Apache 2.4+)
# هشدار: اگر از اپ موبایل وردپرس یا Jetpack قدیمی استفاده میکنید این قطعه را اعمال نکنید
<Files "xmlrpc.php">
Require all denied
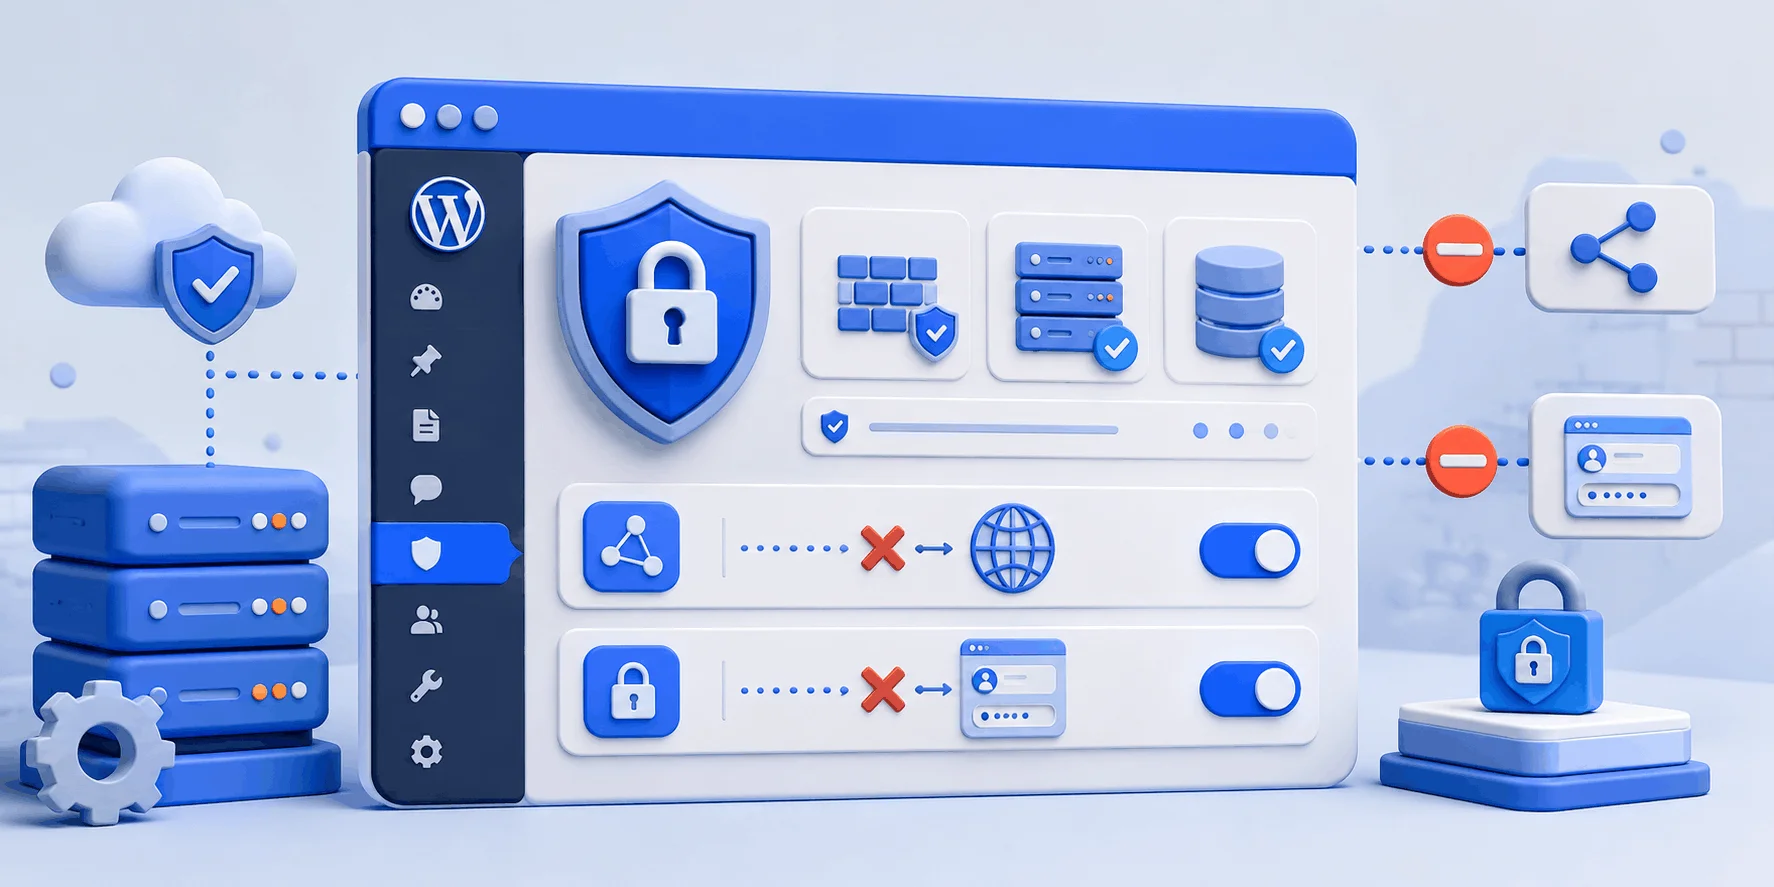
</Files>xmlrpc.php ممکن است اپ موبایل وردپرس، Jetpack قدیمی و برخی افزونههای اتصال بیرونی را مختل کند. اگر به اینها نیاز دارید، بهجای بستن کامل، فقط دسترسی به آن را با فایروال ابری محدود کنید یا نرخ درخواستش را کاهش دهید. منبع: Wordfence — Should You Disable XML-RPCwp-login.php را محدود کنید تا هیچ IPای نتواند در ثانیه دهها بار تلاش ورود کند:# Nginx: محدودکردن نرخ درخواست به صفحه ورود برای مهار سیل ورود خودکار پس از حمله
# ۱) در بلاک http این zone را تعریف کنید:
limit_req_zone $binary_remote_addr zone=wplogin:10m rate=10r/m;
# ۲) در بلاک server، مسیر ورود را محدود کنید:
location = /wp-login.php {
limit_req zone=wplogin burst=3 nodelay;
include fastcgi_params;
fastcgi_pass unix:/run/php/php-fpm.sock;
}
به لاگ دسترسی سرور و زمان پاسخ سایت نگاه کنید. اگر نرخ درخواست به حالت عادی برگشته، زمان پاسخ سرور کوتاه شده و کاربران واقعی روان وارد میشوند، حمله فروکش کرده است. تا وقتی از این موضوع مطمئن نشدهاید، لایه دفاعی مثل حالت Under Attack را خاموش نکنید.
لزوماً نه. هدف DDoS از کار انداختن سرویس است، نه سرقت داده. اما گاهی مهاجمان از شلوغی حمله بهعنوان پوشش برای نفوذ استفاده میکنند. برای اطمینان، بعد از حمله حتماً سایت را برای بدافزار اسکن کنید و کاربران مدیر ناشناس را بررسی و حذف کنید.
اگر سایت سالم بالا آمده و اسکن بدافزار چیزی نشان نداد، بازگردانی الزامی نیست. اما اگر فایلها آسیب دیده، بدافزار پیدا شده یا سایت ناپایدار است، بازگردانی از آخرین بکاپِ پیش از حمله امنترین راه است. همیشه پیش از بازگردانی، از وضعیت فعلی هم یک نسخه بگیرید.
فقط زمانی که حمله مستقیم به IP سرور نشانه رفته باشد. با تغییر IP و بهروزرسانی DNS، ترافیک حمله به آدرس قدیمی میرود و سایت آزاد میشود. اما اگر مهاجم دامنه را هدف بگیرد یا IP جدید لو برود، این روش کارایی ندارد و باید به فایروال ابری تکیه کنید.
برای اکثر سایتها خیر. اما اگر از اپ موبایل وردپرس، Jetpack قدیمی یا افزونهای که از این فایل استفاده میکند بهره میبرید، ممکن است آن سرویسها مختل شوند. در این حالت بهجای بستن کامل، دسترسی را با فایروال ابری محدود یا نرخ درخواست را کم کنید.
بهتنهایی نه. افزونههای امنیتی مثل Wordfence داخل وردپرس و با PHP کار میکنند، یعنی درخواست بد قبلاً به سرور رسیده و منابع مصرف شده است. برای مهار سیل حجیم، لایه لبه (WAF/CDN ابری) که پیش از رسیدن به سرور فیلتر میکند بسیار مؤثرتر است؛ افزونه مکمل خوبی برای لایه آخر است.
خیر. این حالت برای بازدیدکنندگان تاخیر چندثانیهای ایجاد میکند و تجربه کاربری و سئو را موقتاً افت میدهد؛ خود کلادفلر آن را یکی از آخرین راهحلها هنگام حمله میداند. بعد از پایان حمله آن را خاموش کنید و به تنظیمات امنیتی معمول و قواعد هدفمند برگردید.
با یک استراتژی چندلایه دائمی: فایروال و CDN ابری همیشهفعال، پنهان نگهداشتن IP اصلی سرور، سختسازی مسیرهای ورود و xmlrpc، بهروزرسانی مرتب، رمز قوی و ورود دومرحلهای، و انتخاب میزبانی با حفاظت شبکهای مناسب. بازیابی واکنشی است؛ پیشگیری چندلایه راهحل بلندمدت است.
لاگهای دسترسی سرور در بازه حمله، زمان دقیق شروع و پایان، نمونهای از IPها و مسیرهای پرتکرار، و هر پیام یا هشداری که از هاست یا فایروال دریافت کردهاید. این شواهد برای بررسی با پشتیبانی هاست و جلوگیری از تکرار حمله ارزشمندند.