جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید
حمله DDoS چیست؟ انواع، نشانه‌ها و روش‌های مقابله در 2026

سرور و دیتاسنتر | بلاگ وب‌داده

حمله DDoS چیست و چطور سرور و سایت خود را در برابر آن مقاوم کنیم؟

از بات‌نت و حملات تقویتی تا SYN Flood و HTTP Flood؛ در این راهنما می‌بینید حمله DDoS چطور کار می‌کند، چگونه آن را تشخیص دهید و در هر لایه چه دفاعی لازم است.

💡 خلاصه مقاله در ۳ خط

✅ حمله DDoS تلاش هماهنگ هزاران دستگاه آلوده برای اشغال پهنای باند یا منابع سرور و خارج کردن سرویس از دسترس است.
✅ این حملات در سه دسته حجمی، پروتکلی و لایه اپلیکیشن انجام می‌شوند و هر دسته دفاع مخصوص خودش را لازم دارد.
✅ بهترین دفاع، ترکیب محافظت شبکه‌ای در دیتاسنتر با سخت‌سازی سرور، پایش ترافیک و برنامه پاسخ آماده است.
اگر بخواهیم دقیق و کوتاه بگوییم DDoS چیست، بهتر است از تعریف مؤسسه ملی استاندارد و فناوری آمریکا (NIST) شروع کنیم: DDoS یا Distributed Denial of Service، تکنیکی برای منع سرویس است که از تعداد زیادی میزبان برای اجرای حمله استفاده می‌کند. هدف مهاجم معمولاً دزدیدن داده نیست؛ او می‌خواهد منابع را آن‌قدر اشغال کند که کاربران واقعی به سرویس نرسند.
✅ قطعی مستقیم کسب‌وکار: سایت یا سرور بازی که در دسترس نباشد، فروش و اعتماد کاربر را از دست می‌دهد.
✅ رشد سریع: طبق گزارش Cloudflare، شمار حملات دفع‌شده در شبکه این شرکت در سال 2025 بیش از دو برابر شد.
✅ کوتاه و ناگهانی: به گزارش همین شرکت، بیش از ۹۰ درصد حملات لایه شبکه در کمتر از ۱۰ دقیقه تمام می‌شوند و فرصتی برای واکنش دستی نمی‌گذارند.

💡 حمله DDoS = سیل ترافیک جعلی از هزاران دستگاه برای از کار انداختن یک سرویس

✅ هدف اصلی آن، مختل کردن دسترس‌پذیری سرویس است، نه سرقت مستقیم اطلاعات.
✅ سرور اختصاصی با محافظت DDoS تا 100 گیگابیت بر ثانیه را در وب‌داده ببینید.
حتماً زمانی که این مقاله را باز کرده‌اید، به دنبال پاسخی روشن هستید: این حمله چطور کار می‌کند، از کجا بفهمیم سرورمان زیر حمله است و چه کاری از دست ما برمی‌آید. در ادامه گام‌به‌گام از تعریف و انواع تا نشانه‌ها و راهکارهای دفاع را مرور می‌کنیم؛ پس همراه ما باشید 😉👇

🔶 سرور اختصاصی با محافظت DDoS در لایه دیتاسنتر

سرورهای اختصاصی وب‌داده پشت فایروال سخت‌افزاری و سامانه DDoS Protection با ظرفیت 100 گیگابیت بر ثانیه قرار دارند. مشخصات و پلن‌ها را در صفحه سرور اختصاصی ایران ببینید 👇

حمله DDoS چیست و چگونه کار می‌کند؟

NIST «منع سرویس» یا DoS را جلوگیری از دسترسی مجاز به منابع یا ایجاد تأخیر در عملیات حساس به زمان تعریف می‌کند. وقتی این کار از هزاران دستگاه به‌طور هم‌زمان انجام شود، با حمله DDoS روبه‌رو هستیم. در مثلث امنیت، یعنی محرمانگی، یکپارچگی و دسترس‌پذیری، هدف این حمله ضلع سوم است و به گفته NCSC حتی بدون آسیب به داده، می‌تواند فروش را متوقف کند.
یک تشبیه ساده: رستورانی را تصور کنید که فقط پنج خط تلفن برای سفارش دارد. اگر هزاران نفر هم‌زمان تماس بگیرند و بدون سفارش گوشی را نگه دارند، مشتری واقعی پشت خط اشغال می‌ماند. آشپزخانه سالم است، اما کسی به رستوران دسترسی ندارد.

حمله DDoS چگونه انجام می‌شود؟

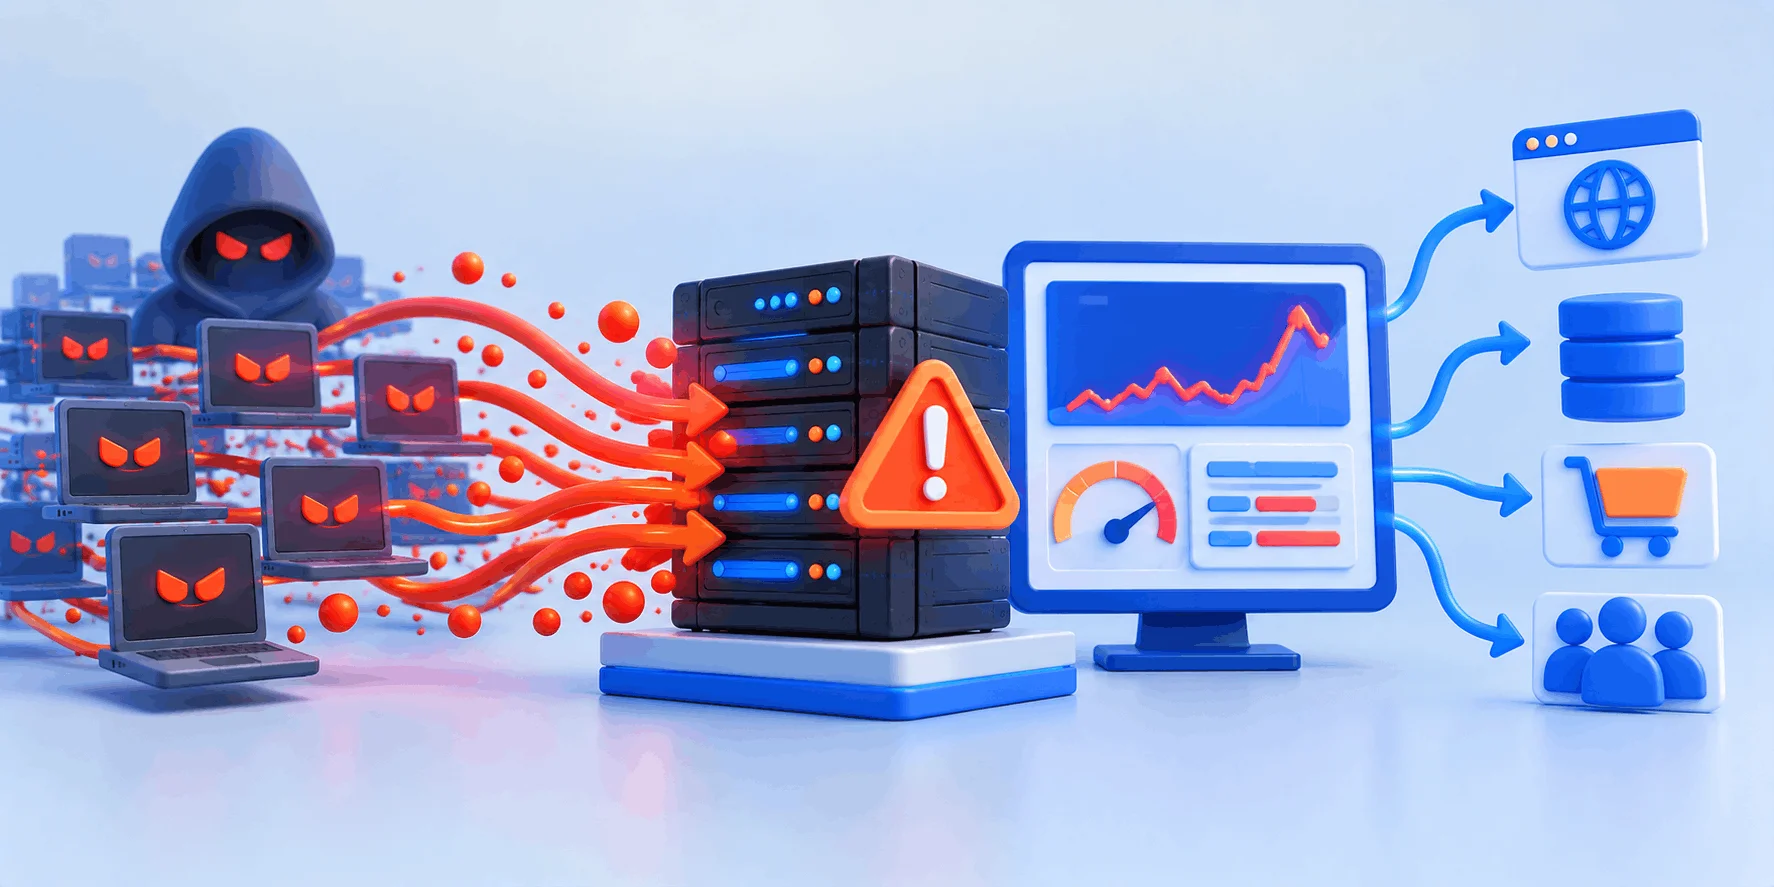
بیشتر این حملات به یک بات‌نت (Botnet) تکیه دارند. طبق توضیح آژانس امنیت سایبری و زیرساخت آمریکا (CISA)، مهاجم با سوءاستفاده از ضعف دستگاه‌ها، کنترل آن‌ها را با نرم‌افزار فرمان و کنترل (C&C) در دست می‌گیرد. روند کار معمولاً چهار مرحله دارد:
  1. آلوده‌سازی: دستگاه‌هایی مثل دوربین، روتر و تلویزیون هوشمند که رمز پیش‌فرض یا نرم‌افزار قدیمی دارند، آلوده می‌شوند.
  2. تشکیل بات‌نت: دستگاه‌ها بدون اطلاع صاحبانشان به سرور فرمان مهاجم وصل می‌شوند.
  3. صدور فرمان: مهاجم IP، پورت و نوع حمله را تعیین می‌کند؛ گاهی هم بات‌نت را به دیگران اجاره می‌دهد.
  4. سیل ترافیک: همه بات‌ها هم‌زمان درخواست می‌فرستند و منابع هدف اشباع می‌شود.
        Attacker
           ⬇️  C&C commands
[Bot] [Bot] [Bot] ... [Bot]   (IoT, PC, servers)
   ⬇️     ⬇️     ⬇️        ⬇️
=======  traffic flood  =======
              ⬇️
     🖥️ Target  ➡️ ❌ real users cannot connect

🔸 نکته فنی: جعل IP و حملات تقویتی (Amplification)
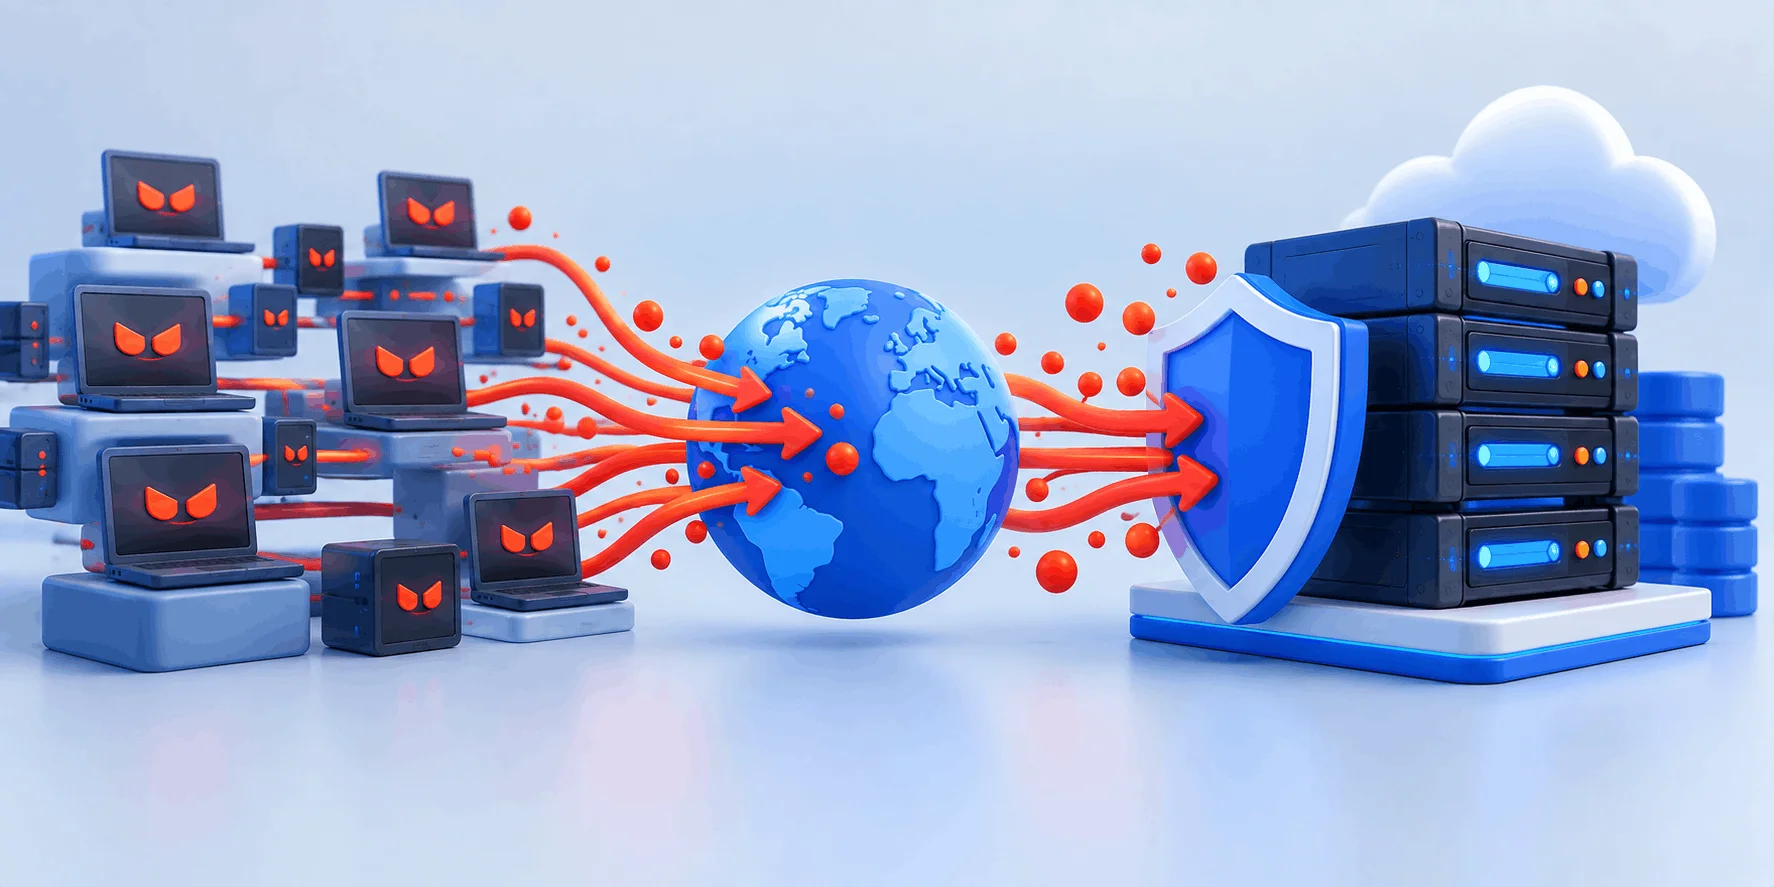
در حملات بازتابی، مهاجم IP قربانی را به‌عنوان مبدأ جعل می‌کند و درخواست‌های کوچک را به سرویس‌های عمومی مثل DNS باز می‌فرستد تا پاسخ‌های بزرگ به سمت قربانی بروند. Cloudflare در فوریه 2018 گزارش داد که در Memcached، درخواستی 15 بایتی پاسخی 750 کیلوبایتی تولید کرده است؛ ضریب تقویتی حدود 51,200 برابر.
حمله DDoS چیست و چگونه کار می‌کند؟

تفاوت DoS و DDoS در یک نگاه

طبق توضیح NCSC، حمله DDoS شکلی از DoS است که از بیش از یک منبع می‌آید؛ پس ترافیک بیشتری تولید می‌کند و جدا کردن ترافیک مهاجم از کاربر واقعی را سخت‌تر می‌کند:
ویژگیحمله DoSحمله DDoS
منبع ترافیکیک دستگاه یا تعداد محدودهزاران تا میلیون‌ها دستگاه آلوده
حجم قابل تولیدمحدود به ظرفیت مهاجمبسیار بالا؛ حتی چند ترابیت بر ثانیه
شناسایی مبدأنسبتاً سادهدشوار؛ منابع پراکنده‌اند
مسدودسازی با IPمعمولاً مؤثربه‌تنهایی کافی نیست

انواع حمله DDoS در لایه شبکه و لایه اپلیکیشن

Cloudflare حملات را بر اساس لایه هدف در مدل OSI در سه دسته قرار می‌دهد. شناختن دسته حمله مهم است؛ چون ابزار دفاعی هر دسته فرق می‌کند و راهکاری که برای یکی عالی است، برای دیگری تقریباً بی‌اثر است.

۱- حمله DDoS حجمی (Volumetric)

هدف این دسته، اشباع پهنای باند میان هدف و اینترنت است و شدت آن با بیت بر ثانیه (bps) سنجیده می‌شود. UDP Flood و حملات تقویتی DNS یا NTP نمونه‌های رایج آن هستند. وقتی لینک ورودی پر شود، فایروال داخل سرور هم کاری از پیش نمی‌برد. طبق گزارش نیمه اول 2026 Cloudflare، حملات مبتنی بر DNS به‌تنهایی 34.3 درصد حملات لایه شبکه را تشکیل داده‌اند.

۲- حمله DDoS پروتکلی (Protocol)

این حملات ضعف پروتکل‌های لایه ۳ و ۴ را هدف می‌گیرند و جدول اتصال سرور، فایروال یا لودبالانسر را پر می‌کنند. مشهورترین نمونه، SYN Flood است که در RFC 4987 تشریح شده: مهاجم هزاران SYN با IP جعلی می‌فرستد و دست‌دهی سه‌مرحله‌ای TCP را هرگز کامل نمی‌کند. صف اتصال‌های نیمه‌باز پر می‌شود و درخواست کاربر واقعی جایی برای ثبت پیدا نمی‌کند.

۳- حمله DDoS لایه اپلیکیشن (Layer 7)

این دسته سراغ بخشی می‌رود که صفحه وب یا پاسخ API را تولید می‌کند. در HTTP Flood، بات‌ها صفحه‌ها یا فرم‌های سنگین را مدام درخواست می‌کنند. Slowloris هم اتصال‌های زیادی را با فرستادن تکه‌تکه هدرها باز نگه می‌دارد تا ظرفیت وب‌سرور تمام شود. به گفته Cloudflare، این ترافیک به‌سختی از ترافیک عادی قابل تفکیک است.

🔸 حملات چندبرداری (Multi-vector)

مهاجمان گاهی لایه‌ها را ترکیب می‌کنند؛ مثلاً نرخ بسته بسیار بالا با پهنای باند کم، تا از ضعف‌های مختلف سامانه دفاعی استفاده کنند. پس دفاعی که فقط یک لایه را پوشش دهد، کافی نیست.

جدول مقایسه انواع حمله DDoS

با این جدول، هنگام بررسی نمودارهای مانیتورینگ سریع‌تر نوع حمله را حدس می‌زنید:
دسته حملهمنبع هدفواحد سنجشنمونه رایج
حجمیپهنای باند لینک ورودیbps (Gbps / Tbps)UDP Flood، DNS Amplification
پروتکلیجدول اتصال و فایروال (لایه ۳ و ۴)pps (Mpps)SYN Flood، Smurf
لایه اپلیکیشنوب‌سرور و دیتابیس (لایه ۷)rps (Mrps)HTTP Flood، Slowloris

حمله DDoS در آمار 2025 و 2026

این اعداد از گزارش‌های رسمی Cloudflare آمده‌اند و به شبکه همین شرکت مربوط‌اند، نه کل اینترنت؛ اما روند را به‌خوبی نشان می‌دهند:
  • در سال 2025 شمار حملات دفع‌شده به 47.1 میلیون رسید؛ رشدی 121 درصدی نسبت به سال قبل.
  • بزرگ‌ترین حمله‌ای که Cloudflare در گزارش سه‌ماهه چهارم 2025 اعلام کرد، 31.4 ترابیت بر ثانیه بود و فقط 35 ثانیه طول کشید.
  • در نیمه اول 2026، تعداد 935 حمله لایه شبکه بالاتر از 1 ترابیت بر ثانیه ثبت شد.
  • در همین بازه، 90.60 درصد حملات لایه شبکه در کمتر از ۱۰ دقیقه تمام شدند.
عدد کوچک را دست‌کم نگیرید. به گفته همین گزارش، حمله‌ای 100 مگابیتی برای از پا درآوردن یک سرور یا وب‌سایت کافی است و تا هشدار به کارشناس برسد، حمله تمام شده است؛ پس دفاع باید خودکار باشد.

نشانه‌های حمله DDoS به سرور و اهداف رایج مهاجمان

CISA هشدار می‌دهد که علائم حمله ممکن است با اختلال فنی یا تعمیرات برنامه‌ریزی‌شده اشتباه گرفته شود. هر جهش ترافیکی هم حمله نیست؛ کمپین تبلیغاتی یا حراج هم سرور را کند می‌کند. با این حال، این علائم زنگ خطرند:
◀️ کندی غیرعادی شبکه یا در دسترس نبودن یک وب‌سایت مشخص
◀️ جهش ناگهانی ترافیک ورودی یا تعداد بسته‌ها بدون کمپین یا رویداد مشخص
◀️ افزایش شدید اتصال‌های نیمه‌باز و هشدار SYN flooding در لاگ کرنل
◀️ هجوم درخواست‌های تکراری با الگوی یکسان به صفحه جست‌وجو، ورود یا API

چند دستور برای بررسی سریع حمله DDoS در لینوکس

CISA بهترین راه تشخیص را پایش و تحلیل ترافیک شبکه می‌داند. روی سرور لینوکسی، دستورهای زیر تصویر اولیه‌ای می‌دهند؛ خروجی را با حالت عادی همان سرور مقایسه کنید:
ss -s                                  # socket summary
ss -tan state syn-recv | wc -l         # half-open connections
sysctl net.ipv4.tcp_syncookies         # default = 1
awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -nr | head

📌 یادآوری

در حمله حجمی که لینک را پر کرده، ممکن است حتی SSH هم برقرار نشود؛ آن‌وقت نمودارهای پنل مدیریت سرور و پشتیبانی دیتاسنتر منبع اصلی اطلاعات شما هستند.

📚 از منابع معتبر

CISA در راهنمای «Understanding Denial-of-Service Attacks» هشدار می‌دهد که بسیاری از مهاجمان از حمله DoS یا DDoS برای منحرف کردن توجه و اجرای حملات ثانویه به سرویس‌های دیگر شبکه استفاده می‌کنند. پس هنگام مهار حمله، لاگ‌های ورود و حساب‌های مدیریتی را هم زیر نظر بگیرید.

چه کسانی بیشتر هدف حمله DDoS هستند؟

به گفته CISA، هیچ راهی برای مصون ماندن کامل از هدف قرار گرفتن وجود ندارد. با این حال، گزارش‌های Cloudflare نشان می‌دهد برخی صنایع بیشتر زیر فشارند:
  • مخابرات و ارائه‌دهندگان سرویس: پرحمله‌ترین صنعت در سه‌ماهه چهارم 2025
  • بازی آنلاین و هوش مصنوعی مولد: از اهداف اصلی حملات هایپرحجمی در همان دوره
  • رسانه و انتشار: رتبه اول در نیمه اول 2026 با 14.2 درصد درخواست‌های HTTP DDoS دفع‌شده
جدا از این آمار، هر کسب‌وکاری که چند دقیقه قطعی برایش هزینه سنگینی دارد، مثل فروشگاه آنلاین در روزهای حراج یا سامانه ثبت‌نام در روزهای شلوغ، هدف جذاب‌تری برای مهاجمان است.

نشانه‌های حمله DDoS به سرور و اهداف رایج مهاجمان

راهکارهای مقابله با حمله DDoS در سطح دیتاسنتر و سرور

در این بخش همراه تیم وب‌داده باشید تا دفاع را لایه‌به‌لایه بچینیم. قانون اول ساده است: فایروال سرور نمی‌تواند لینکی را که پر شده خالی کند و محافظت شبکه‌ای هم همیشه درخواست HTTP مخرب را از کاربر واقعی جدا نمی‌کند؛ پس به ترکیب لایه‌ها نیاز دارید.

۱- دفاع در لایه دیتاسنتر و شبکه بالادستی

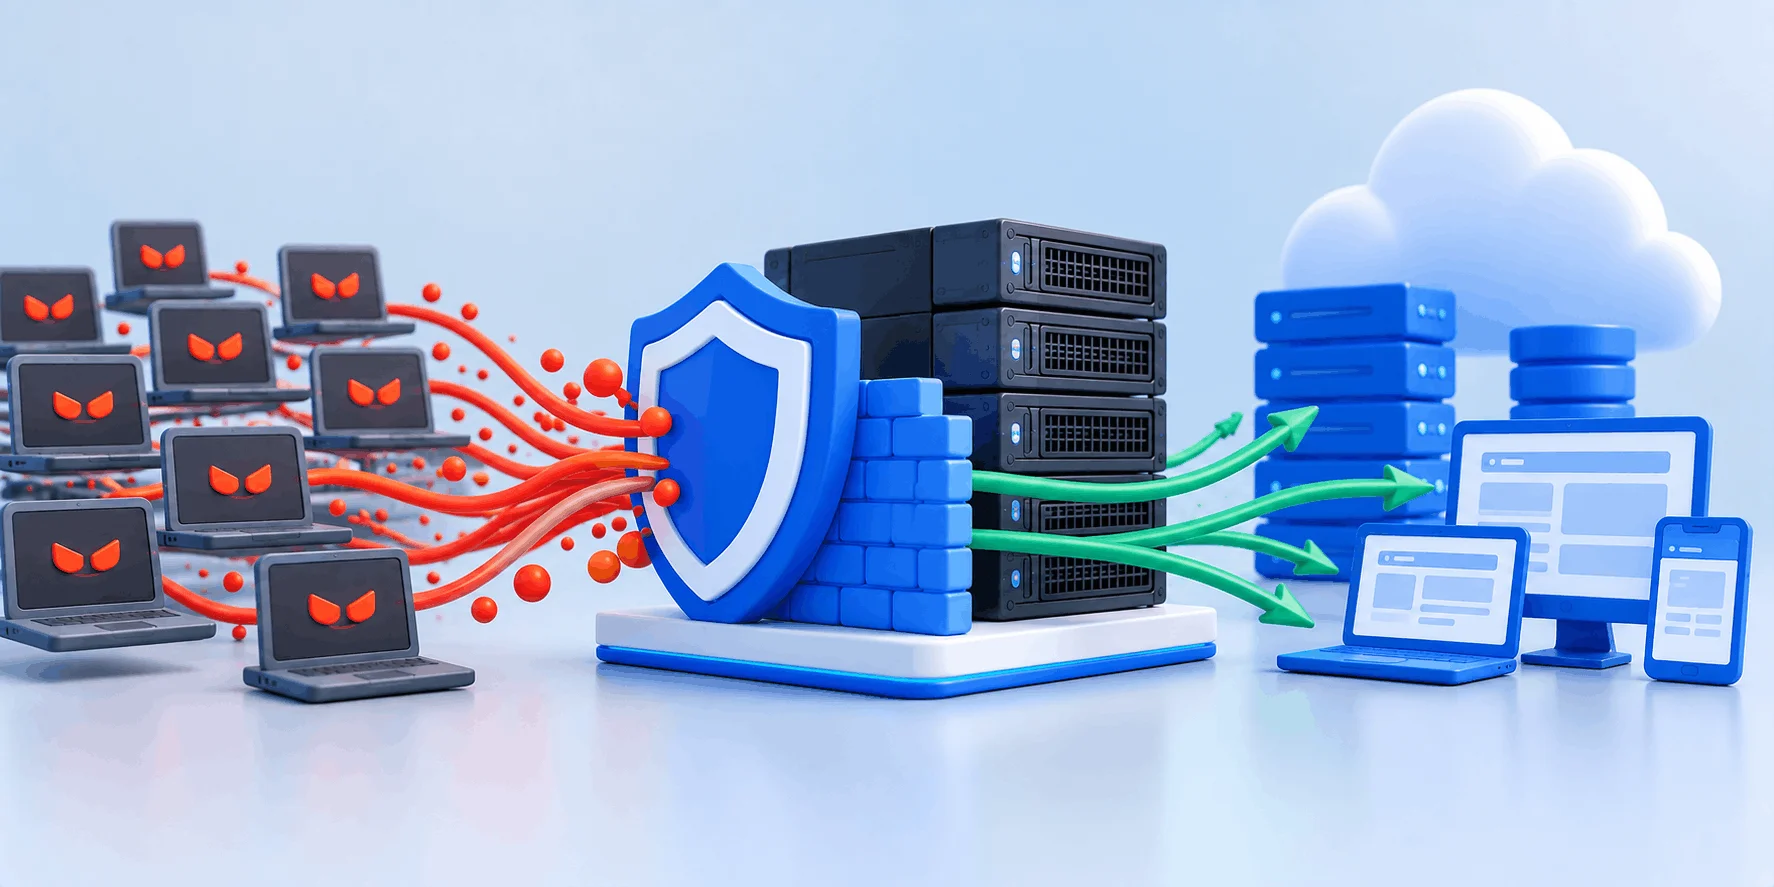
حملات حجمی را باید پیش از رسیدن به لینک سرور مهار کرد. CISA سرویس محافظتی را توصیه می‌کند که جریان‌های غیرعادی را تشخیص دهد، ترافیک مخرب را فیلتر کند و فقط ترافیک پاک را به شبکه شما برساند. ابزارهای اصلی این لایه:
◀️ پالایش ترافیک (Scrubbing): ترافیک در زیرساختی پرظرفیت تحلیل و پاک‌سازی می‌شود.
◀️ شبکه Anycast: ترافیک حمله میان نقاط متعدد شبکه پخش می‌شود.
◀️ Blackhole Routing: طبق RFC 7999، ترافیک یک پیشوند IP دور ریخته می‌شود؛ بقیه شبکه نجات پیدا می‌کند، اما خود هدف هم از دسترس خارج می‌شود.
◀️ فیلتر ضدجعل (BCP 38): طبق RFC 2827، اپراتورها بسته‌های با IP مبدأ جعلی را در مرز شبکه رد می‌کنند.

۲- فایروال سخت‌افزاری و بستن سرویس‌های غیرضروری

فایروال سخت‌افزاری جلوی سرور، ترافیک ناخواسته را پیش از مصرف منابع سیستم‌عامل مسدود می‌کند. پورت‌های بلااستفاده را ببندید و سرویس‌های UDP مثل DNS بازگشتی یا Memcached را فقط برای شبکه‌های مورد اعتماد باز بگذارید تا سرورتان ابزار حمله علیه دیگران نشود. در Memcached، گزینه -U 0 پشتیبانی UDP را غیرفعال می‌کند.

۳- سخت‌سازی سیستم‌عامل در برابر SYN Flood

طبق مستندات کرنل لینوکس، مقدار پیش‌فرض tcp_syncookies برابر 1 است؛ یعنی وقتی صف SYN سرریز شود، سرور به‌جای نگه‌داشتن وضعیت هر اتصال، اطلاعات آن را در شماره توالی پاسخ کدگذاری می‌کند. می‌توانید صف و تعداد تلاش‌ها را هم متناسب با بار سرور تنظیم کنید:
# /etc/sysctl.d/90-syn.conf  (example values)
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_max_syn_backlog = 4096
net.ipv4.tcp_synack_retries = 3
# apply: sysctl --system

⚠️ محدودیت SYN Cookies

مستندات کرنل تأکید می‌کند که SYN Cookies سازوکاری پشتیبان است و نباید برای تحمل بار قانونی زیاد از آن استفاده کرد؛ چون برخی افزونه‌های TCP را غیرفعال می‌کند. اگر بدون حمله هم هشدار SYN flood می‌بینید، مشکل از پیکربندی یا ظرفیت سرور است.

۴- محدودسازی نرخ و WAF در لایه اپلیکیشن

برای HTTP Flood، محدودسازی نرخ، فایروال برنامه وب (WAF)، چالش جاوااسکریپتی و کش صفحات پرهزینه ابزارهای اصلی‌اند. در Nginx، ماژول limit_req با روش «سطل نشتی» درخواست‌های هر IP را محدود می‌کند. نمونه زیر از مستندات رسمی، به‌طور میانگین یک درخواست در ثانیه با حداکثر ۵ درخواست انفجاری را مجاز می‌داند و مازاد را با کد 503 رد می‌کند:
# inside http { }
limit_req_zone $binary_remote_addr zone=one:10m rate=1r/s;
# inside server { }
location /search/ {
    limit_req zone=one burst=5;
}
مقادیر را بر اساس رفتار کاربران واقعی سایت تنظیم کنید. برای وردپرس، راهنمای دفاع در برابر حملات DDoS وردپرس تنظیمات تکمیلی را توضیح داده است.

۵- پایش و برنامه پاسخ به حمله DDoS

NCSC آمادگی را بر چهار اقدام بنا می‌کند: سرویس خود را بشناسید، دفاع‌هایتان را بشناسید، برنامه پاسخ بنویسید و آن را آزمایش کنید. یعنی بدانید کدام بخش حیاتی است، ظرفیت لینک و سرور چقدر است و هنگام حمله چه کسی با دیتاسنتر تماس می‌گیرد. ابزارهای مانیتورینگ سرور با Netdata و Glances به شناخت خط پایه ترافیک کمک می‌کنند.

سناریوی رایج در پشتیبانی وب‌داده

یک سناریوی نمونه: مدیر یک فروشگاه اینترنتی گزارش می‌دهد که سایت عصرها به‌شدت کند می‌شود، بی‌آنکه کمپینی در کار باشد. نمودار ترافیک شبکه تقریباً عادی است، اما مصرف CPU و اتصال‌های دیتابیس بالا رفته است. لاگ Nginx نشان می‌دهد IPهای متنوعی مدام صفحه جست‌وجو را با عبارت‌های تصادفی باز می‌کنند؛ الگوی کلاسیک HTTP Flood که کش را دور می‌زند.
راه‌حل در چند گام انجام می‌شود: محدودسازی نرخ روی همان مسیر، چالش برای کلاینت‌های مشکوک، کش نتایج پرتکرار و بازنگری برنامه پاسخ. درس این سناریو روشن است: محافظت شبکه‌ای لازم است، اما لایه اپلیکیشن هم مراقبت خودش را می‌خواهد.
📌 مقالات تخصصی این مجموعه: برای تکمیل برنامه دفاعی، هر لایه از شبکه و سرور را در این راهنماها عمیق‌تر بررسی کنید:
◀️ سرور اختصاصی ضد دیداس و نحوه کار سرویس Anti DDoS در ایران
◀️ فایروال سرور؛ سخت‌افزاری یا نرم‌افزاری، کدام مناسب است
◀️ لود بالانسر چیست و چطور بار را بین چند سرور توزیع می‌کند
◀️ پهنای باند سرور و تفاوت پهنای باند اختصاصی و اشتراکی
◀️ پورت 1 گیگ یا 10 گیگ؛ ظرفیت لینک مناسب سرور اختصاصی
◀️ آی پی اختصاصی چیست و چه کاربردی برای سرور و سایت دارد
◀️ SLA چیست و قرارداد سطح خدمات سرور را چطور بخوانیم

راهکارهای مقابله با حمله DDoS در سطح دیتاسنتر و سرور

مقایسه روش‌های مقابله با حمله DDoS

هیچ روشی همه حملات را پوشش نمی‌دهد؛ نقطه قوت و محدودیت هر روش را در جدول زیر ببینید:
روشبیشترین اثرمحدودیت مهم
پالایش در دیتاسنترحملات حجمی و پروتکلیظرفیت محدود دارد
Blackhole Routingحفظ بقیه شبکههدف از دسترس خارج می‌شود
SYN CookiesSYN Floodسازوکار پشتیبان است
Rate Limiting و WAFHTTP Floodتنظیم سخت‌گیرانه، کاربران پشت NAT را هم محدود می‌کند
CDN و پراکسی معکوسترافیک وب و Slowlorisبا لو رفتن IP اصلی دور زده می‌شود

⚠️ محدودیت‌هایی که باید صادقانه بدانید

هیچ ارائه‌دهنده‌ای نمی‌تواند مصونیت کامل در برابر حمله DDoS را تضمین کند. هر سامانه محافظت ظرفیت مشخصی دارد و حملات چندترابیتی ممکن است به فیلتر شدید یا قطع موقت مسیر منجر شوند. محافظت شبکه‌ای هم جایگزین به‌روزرسانی و سخت‌سازی سرور نیست.

محافظت در برابر حمله DDoS در وب‌داده؛ دفاع از لایه دیتاسنتر

اگر سرویس شما به دسترس‌پذیری دائمی وابسته است، بخشی از دفاع باید پیش از رسیدن ترافیک به سرور انجام شود. با اجاره سرور اختصاصی در وب‌داده، این لایه از روز اول در اختیار شماست:
✅ DDoS Shield با ظرفیت 100 گیگابیت بر ثانیه و فایروال سخت‌افزاری در معماری امنیت چندلایه
✅ سرور HPE ProLiant DL360 Gen9 با دو پردازنده Xeon E5-2680 v4، رم 64GB ECC و هارد 1TB NVMe
✅ پورت 10 گیگابیت بر ثانیه روی شبکه‌ای با آپلینک 100 گیگابیت
✅ امکان IP Announcement رنج IP شما از طریق BGP با AS وب‌داده
✅ تیم فنی ۲۴ ساعته و خدمات کانفیگ و مدیریت سرور برای سخت‌سازی
محافظت دیتاسنتری لایه اول دفاع است؛ تنظیم وب‌سرور و فایروال سیستم‌عامل همچنان بر عهده مدیر سرور است؛ البته می‌توانید این کار را به تیم کانفیگ بسپارید.

سوالات متداول درباره حمله DDoS

تفاوت DoS و DDoS چیست؟

در DoS، حمله از یک منبع یا چند دستگاه محدود انجام می‌شود و معمولاً با مسدود کردن IP مهاجم مهار می‌شود. در حمله DDoS، ترافیک از هزاران دستگاه پراکنده می‌آید، حجم بسیار بیشتری دارد و جدا کردن آن از کاربر واقعی سخت‌تر است؛ برای همین به محافظت شبکه‌ای و چندلایه نیاز دارد.

این حمله برای از کار انداختن سرویس طراحی شده است، نه دسترسی به داده. اما CISA هشدار می‌دهد که مهاجمان گاهی از آن برای پرت کردن حواس تیم فنی و اجرای نفوذ هم‌زمان استفاده می‌کنند؛ پس بعد از حمله، لاگ‌ها و حساب‌های مدیریتی را هم بررسی کنید.

مهاجم دستگاه‌های ناامن اینترنت اشیا، کامپیوترها و سرورهای آسیب‌پذیر را آلوده می‌کند و در قالب بات‌نت به کنترل خود درمی‌آورد. طبق CISA، بسیاری از دستگاه‌های IoT با رمز پیش‌فرض کار می‌کنند و آلودگی آن‌ها دیده نمی‌شود. برخی بات‌نت‌ها هم به‌صورت سرویس اجاره‌ای عرضه می‌شوند.

بیشتر حملات کوتاه‌اند؛ طبق گزارش نیمه اول 2026 Cloudflare، 90.60 درصد حملات لایه شبکه زیر ۱۰ دقیقه تمام شده‌اند. اما کمپین‌ها ممکن است با موج‌های پیاپی ادامه پیدا کنند؛ کمپین «شب پیش از کریسمس» بات‌نت Aisuru-Kimwolf در اواخر 2025 شامل 902 حمله هایپرحجمی با میانگین 53 حمله در روز بود.

برای حملات کوچک و محدود کردن اتصال‌ها بسیار مفید است. اما وقتی حمله حجمی لینک ورودی را پر کند، بسته‌ها پیش از رسیدن به فایروال پهنای باند را گرفته‌اند. کانفیگ فایروال CSF برای لایه سرور لازم است، اما جایگزین محافظت دیتاسنتری نیست.

CDN و پراکسی معکوس برای ترافیک وب بسیار مؤثرند، چون حمله را در شبکه‌ای توزیع‌شده جذب می‌کنند. اما اگر IP اصلی سرور لو برود، مهاجم مستقیم به آن حمله می‌کند. سرویس‌های غیر وب مثل سرور بازی یا VoIP هم معمولاً از CDN معمولی عبور نمی‌کنند و محافظت شبکه‌ای می‌خواهند.

خیر. این ظرفیت از اندازه بیشتر حملات بزرگ‌تر است؛ Cloudflare گزارش کرده که بیش از 96 درصد حملات لایه شبکه در نیمه اول 2026 زیر 500 مگابیت بر ثانیه بوده‌اند. اما حملات چندترابیتی هم ثبت شده‌اند و یک حمله لایه اپلیکیشن حتی با حجم کم می‌تواند سرور را زمین بزند.

مطمئن شوید سرویس به حالت عادی برگشته و نفوذ هم‌زمانی رخ نداده است. سپس لاگ‌ها را برای شناخت الگوی حمله بررسی کنید، قوانین فایروال و محدودسازی نرخ را به‌روز کنید و برنامه پاسخ را اصلاح کنید. برای وردپرس، راهنمای بازیابی وردپرس پس از حمله DDoS را ببینید.

جمع‌بندی؛ آمادگی پیش از حمله DDoS، بهترین دفاع

در این راهنما دیدیم DDoS چیست و چرا با وجود سازوکار ساده، یکی از پرتکرارترین تهدیدهای اینترنت است. این حمله با سیل ترافیک از هزاران دستگاه آلوده، دسترس‌پذیری سرویس را هدف می‌گیرد و در سه شکل حجمی، پروتکلی و لایه اپلیکیشن ظاهر می‌شود. آمار 2025 و 2026 هم نشان می‌دهد حملات پرتعدادتر، کوتاه‌تر و ناگهانی‌تر شده‌اند.
مهم‌ترین نتیجه این مقاله یک اصل است: دفاع مؤثر چندلایه است. محافظت شبکه‌ای در دیتاسنتر حملات حجمی را پیش از رسیدن به سرور مهار می‌کند، سخت‌سازی کرنل حملات پروتکلی را کم‌اثر می‌کند و محدودسازی نرخ، WAF و کش از لایه اپلیکیشن محافظت می‌کنند. پایش ترافیک و برنامه پاسخ هم نمی‌گذارند در لحظه حمله سردرگم شوید.
اگر سرویس شما به دسترس‌پذیری دائمی وابسته است، سرور اختصاصی وب‌داده با DDoS Shield با ظرفیت 100 گیگابیت بر ثانیه، فایروال سخت‌افزاری، پورت 10 گیگابیت و تیم فنی ۲۴ ساعته، پایه محکمی برای این دفاع فراهم می‌کند. توصیه نهایی ما: برنامه پاسخ خود را همین امروز بنویسید، نه در روز حمله.
در صورتی که سوالی داشتید می‌توانید در بخش نظرات با ما در ارتباط باشید.
امیدوارم این مقاله از بلاگ وب‌داده برای شما مفید بوده باشد.
وب داده
وب داده

جدید ترین مطالب آموزشی و کاربردی را در اینجا بخوانید !
ما با بهره‌گیری از دانش روز و تجربه متخصصان حوزه فناوری، مجموعه‌ای از آموزش‌های کاربردی و مقالات تخصصی را گردآوری کرده‌ایم که هر یک، پاسخی دقیق به پرسش‌های شماست. ؛ از مفاهیم پایه تا پیچیده‌ترین تکنیک‌های حرفه‌ای. اینجا، دانش با زبانی ساده اما عمیق در اختیار شما قرار می‌گیرد.

مقاله‌ها: 139
پاسخی بگذارید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *