جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
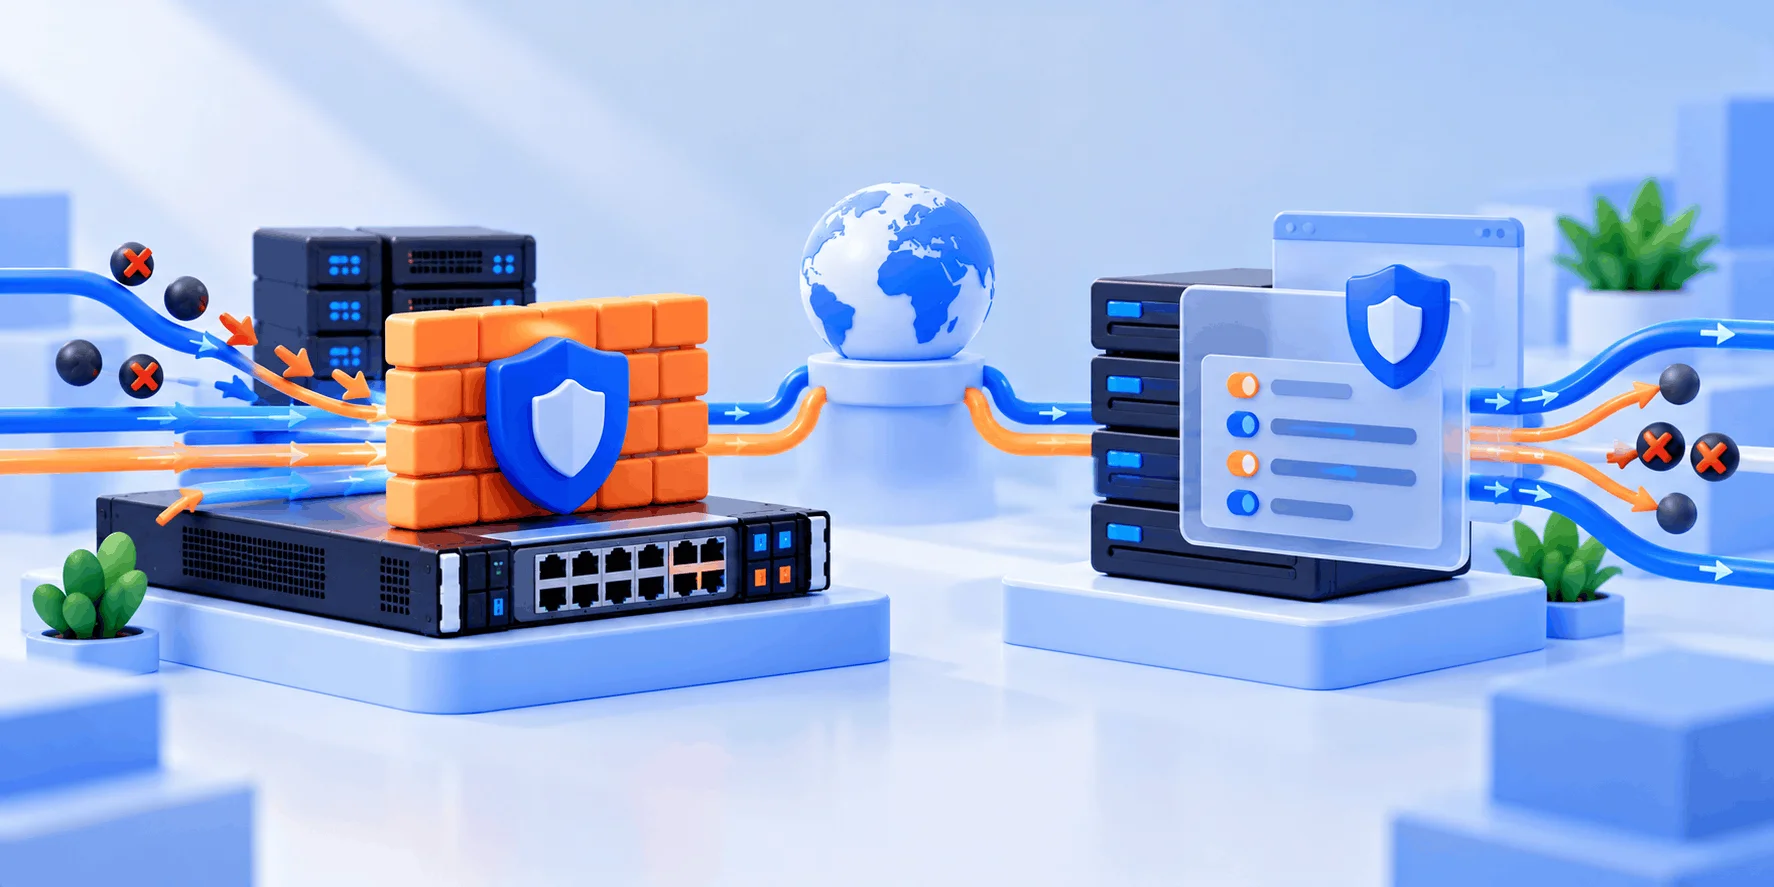
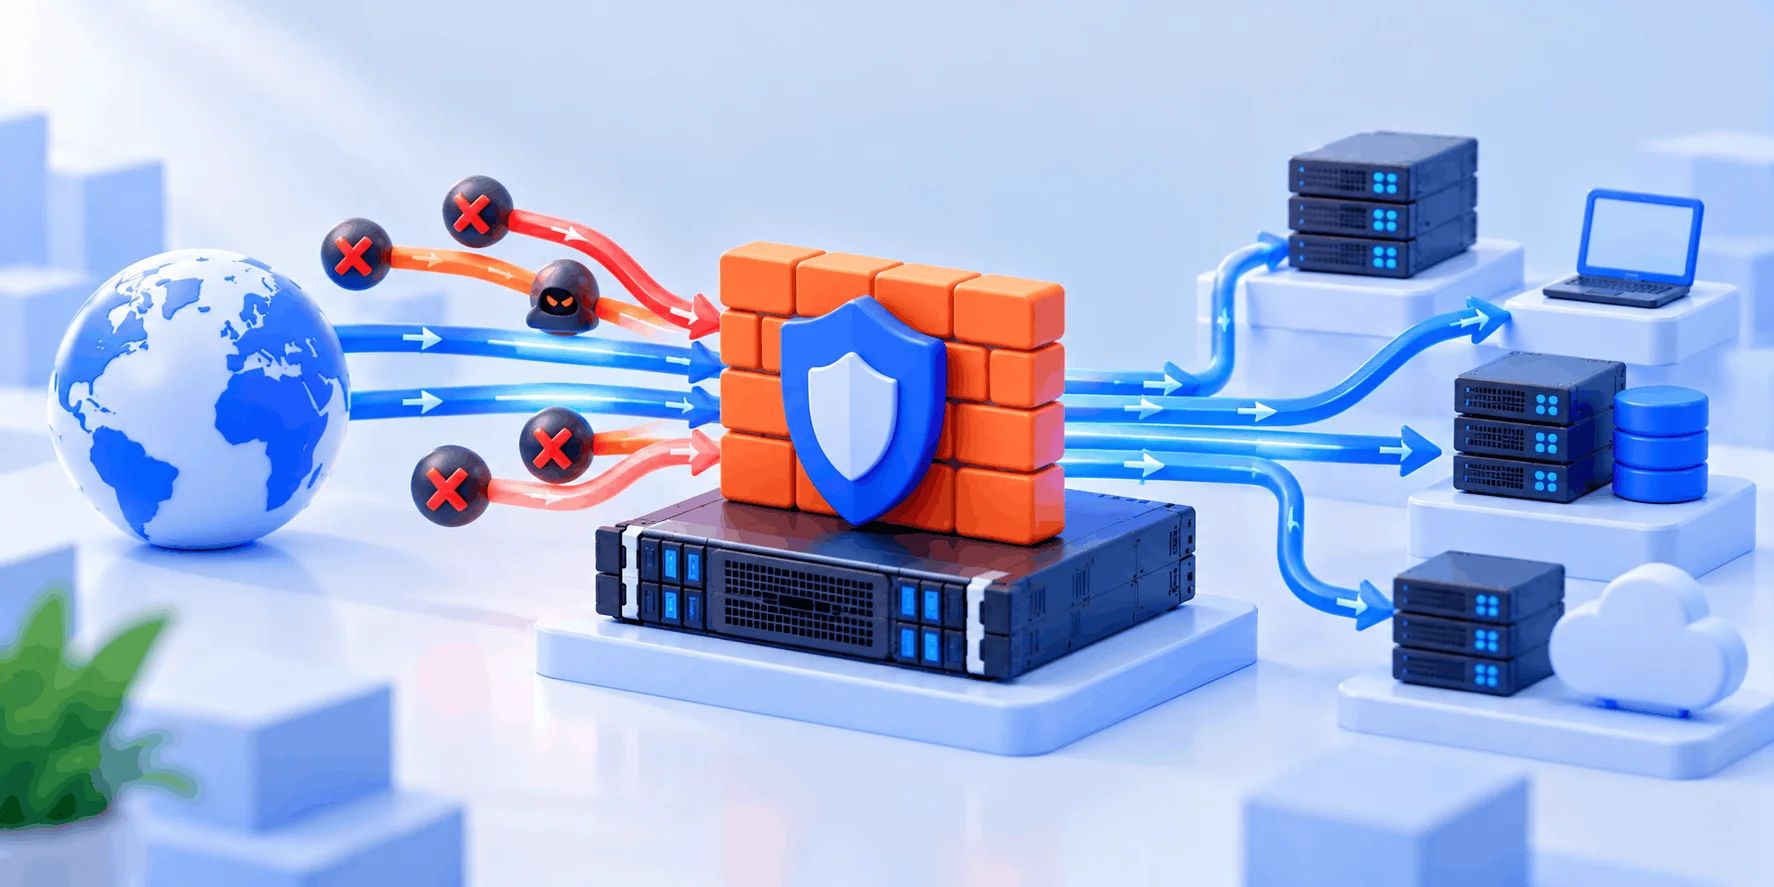
💡 فایروال = نگهبانی که فقط ترافیک مجاز را راه میدهد
🔶 امنیت چندلایه از دیتاسنتر تا سرور
Internet 🌐
   ⬇️
[ DDoS shield ]            datacenter
   ⬇️
[ Network firewall ]       hardware
   ⬇️
[ Host firewall ]          nftables / CSF / Windows
   ⬇️
[ Services: HTTPS, SSH, DB ]🔸 نکته فنی: فایروال فقط چیزی را میبیند که بتواند بخواند
📚 از منابع معتبر
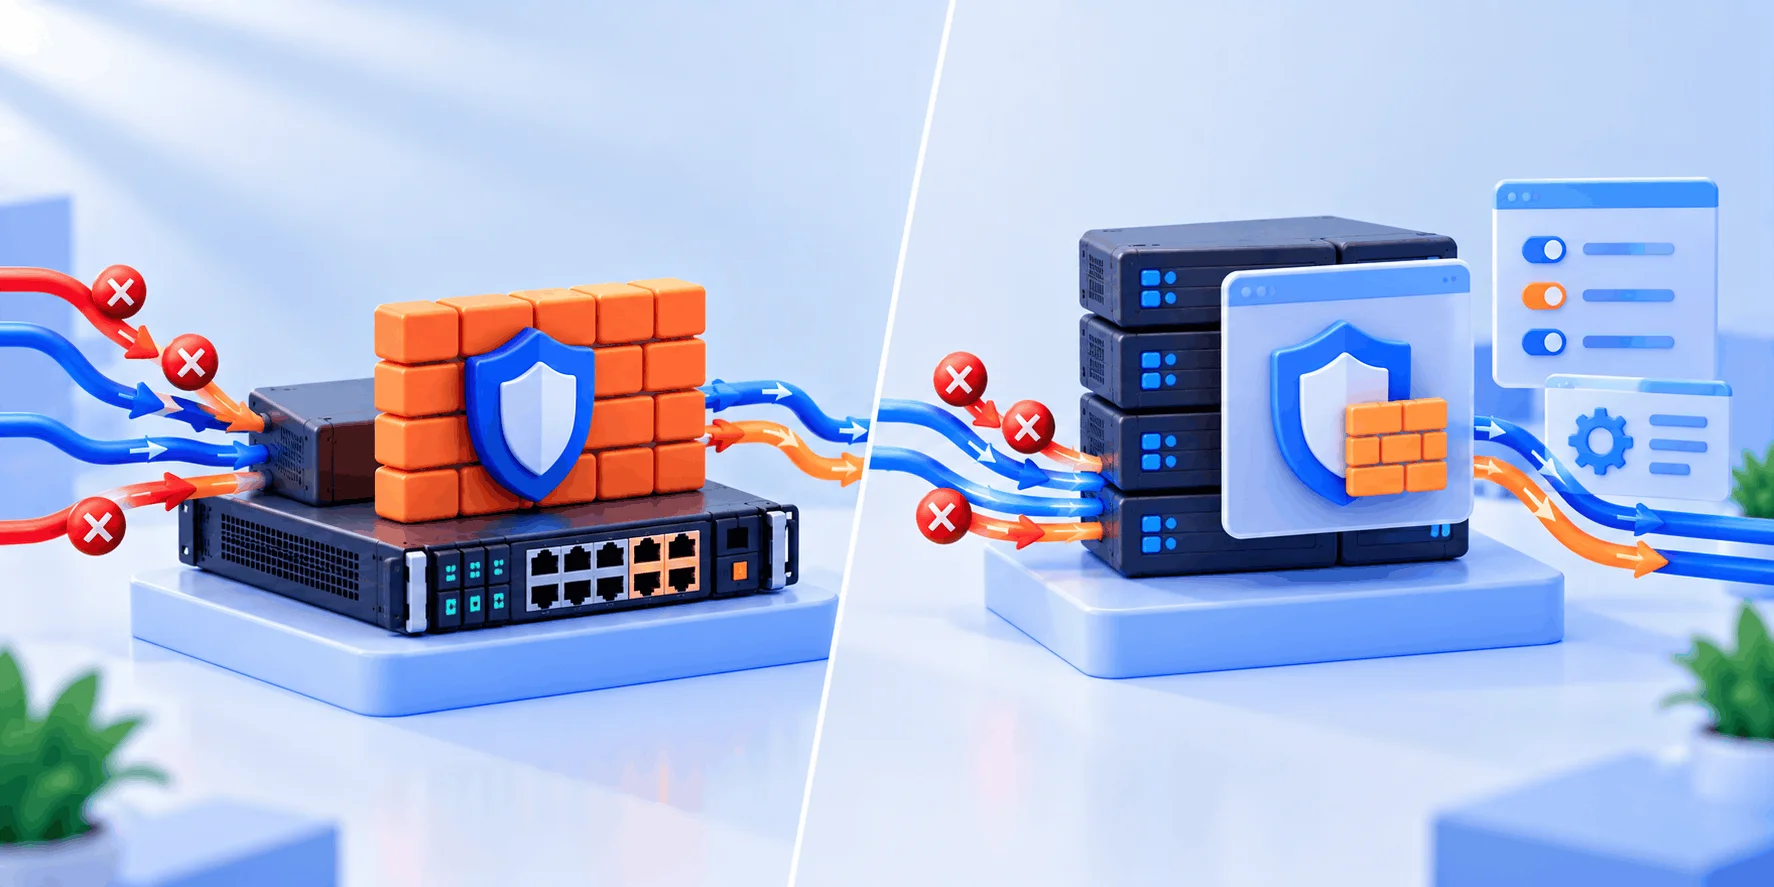
| ویژگی | فایروال سختافزاری | فایروال نرمافزاری |
|---|---|---|
| محل اجرا | دستگاه مستقل در مسیر شبکه | سیستمعامل خود سرور |
| دامنه حفاظت | همه سرورهای پشت آن | همان یک سرور |
| مصرف منابع سرور | ندارد | کم تا متوسط |
| دقت قواعد | در سطح شبکه و سرویس | در سطح پورت، برنامه و کاربر |
| هزینه | خرید، لایسنس و نگهداری | معمولاً رایگان |
| مدیریت | تیم شبکه یا دیتاسنتر | مدیر سرور |
| حمله DDoS حجمی | بهتنهایی کافی نیست | بهتنهایی کافی نیست |
table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    ct state established,related accept
    iif "lo" accept
    meta l4proto { icmp, ipv6-icmp } accept
    tcp dport { 22, 80, 443 } accept
  }
}inet قواعد را همزمان روی IPv4 و IPv6 اعمال میکند؛ نکتهای که در iptables فراموش میشود، چون قواعد IPv6 آن در ip6tables جداست. برای قواعد پیشرفتهتر، آموزش پیکربندی پیشرفته iptables را ببینید.sudo ufw allow 22
sudo ufw allow 443
sudo ufw enable
sudo ufw status verboseNew-NetFirewallRule -DisplayName "Allow HTTPS" `
-Direction Inbound -Protocol TCP -LocalPort 443 -Action Allow⚠️ مراقب قفل شدن پشت فایروال باشید
⚠️ سهم شما در امنیت
بله. فایروال سختافزاری دیتاسنتر ترافیک را در لبه شبکه و با سیاست کلی کنترل میکند، اما از نیاز خاص سرور شما خبر ندارد. فایروال نرمافزاری روی سیستمعامل، پورتها را دقیقاً مطابق سرویسهای شما محدود میکند و حتی در برابر میزبانهای همان شبکه محافظت میدهد. این دو لایه مکمل یکدیگرند.
روی هر دو، فایروال نرمافزاری سیستمعامل به همان شکل کار میکند. تفاوت در لایههای بیرونی است: در سرور مجازی، ارائهدهنده گاهی فایروال سطح هایپروایزر یا پنل هم ارائه میکند، در حالی که در سرور اختصاصی، لایه شبکه معمولاً فایروال و محافظت دیتاسنتر است. در هر حال، تنظیم فایروال برای سرور بر عهده مدیر آن است.
برای یک یا دو سرور اجارهای معمولاً نه. هزینه دستگاه، لایسنس و نگهداری بالاست و اغلب ارائهدهنده خودش فایروال شبکه دارد. خرید دستگاه جداگانه وقتی منطقی است که شبکه اختصاصی چندسروری، رک کولوکیشن یا الزام سازمانی مشخص داشته باشید. پیش از خرید، امکانات فایروال دیتاسنتر را بپرسید.
طبق ویکی رسمی nftables، کدهای جدید باید از nftables استفاده کنند و این چارچوب جایگزین زیرساخت قدیمی iptables است. بسیاری از توزیعهای جدید دستور iptables را هم از طریق لایه سازگاری iptables-nft روی همین چارچوب اجرا میکنند. اگر اسکریپتهای قدیمی دارید، کار میکنند؛ اما پیکربندی جدید را با nftables بنویسید.
فقط تا حدی. فایروال روی سیستمعامل میتواند حملات کوچک یا الگوهای مشخص را مسدود کند، اما وقتی حمله حجمی لینک ورودی را پر کند، بستهها پیش از رسیدن به فایروال پهنای باند را گرفتهاند. مقابله با این حملات به ظرفیت پاکسازی ترافیک در دیتاسنتر نیاز دارد.
فقط پورتهایی که سرویس شما واقعاً استفاده میکند؛ مثلاً 443 و 80 برای وبسایت و پورت SSH یا RDP برای مدیریت. پورتهای دیتابیس، پنلهای مدیریتی و سرویسهای داخلی را یا ببندید یا به IP مشخص محدود کنید. بعد از هر تغییر، از بیرون اسکن کنید تا مطمئن شوید چیزی ناخواسته باز نمانده است.
از مسیری وارد شوید که به شبکه وابسته نیست؛ یعنی کنسول سختافزاری سرور. در سرور اختصاصی وبداده، کنسول KVM از پنل مدیریت سرور در دسترس است. پس از ورود، قاعده اشتباه را اصلاح یا فایروال را موقتاً غیرفعال کنید و علت را پیدا کنید. اگر راهی نماند، با تیم پشتیبانی تماس بگیرید.
فایروال نرمافزاری سیستمعامل بیشتر بر اساس آدرس، پورت و وضعیت اتصال تصمیم میگیرد. WAF طبق تعریف NIST فایروالی تخصصی است که جلوی وبسرور قرار میگیرد و محتوای درخواستهای HTTP را برای شناسایی حملات وب بررسی میکند. برای سایتهای حساس، هر دو لازماند.