جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید
حذف باج افزار؛ ۵ ابزار حرفه‌ای پاکسازی 2026

موارد فنی | بلاگ وب‌داده

۵ ابزار حرفه‌ای حذف باج‌افزار از سیستم و سرور

باج‌افزار می‌تواند در چند دقیقه کل فایل‌های یک سرور را قفل کند. در این راهنما پنج ابزار معتبر برای پاکسازی آلودگی را معرفی می‌کنیم و قدم‌به‌قدم می‌گوییم بعد از حمله دقیقاً چه باید بکنید.
حذف باج افزار یعنی شناسایی و پاکسازی بدافزاری که فایل‌های شما را رمزگذاری کرده و برای بازگرداندن آن‌ها پول می‌خواهد. در این مقاله پنج ابزار حرفه‌ای و معتبر برای این کار را معرفی می‌کنیم، تفاوتشان را در یک جدول کنار هم می‌گذاریم و مهم‌تر از همه، یک واقعیت کلیدی را روشن می‌کنیم: این ابزارها خودِ بدافزار را پاک می‌کنند، اما به‌تنهایی فایل‌های قفل‌شده را باز نمی‌کنند.
  • پاکسازی غیر از رمزگشایی است: ابزار حذف، آلودگی را برمی‌دارد ولی بازگرداندن فایل‌ها به بکاپ سالم یا ابزار رمزگشای مخصوص نیاز دارد.
  • پنج ابزار منتخب: Malwarebytes، Kaspersky Virus Removal Tool، Bitdefender Rescue، Sophos Scan & Clean و پورتال No More Ransom.
  • اولین واکنش: سرور آلوده را فوری از شبکه جدا کنید تا آلودگی پخش نشود.
  • باج ندهید: پرداخت باج هیچ تضمینی برای بازگشت فایل‌ها ندارد و فقط مهاجم را تشویق می‌کند.

در یک جمله

ابزارهای حذف باج‌افزار، بدافزار را از سیستم پاک می‌کنند؛ اما کلید بازیابی واقعی، بکاپ سالمِ آفلاین است. ابزار را برای پاکسازی به‌کار ببرید و فایل‌ها را از بکاپ برگردانید.
حتماً این مقاله را باز کرده‌اید چون یا سروری آلوده شده و دنبال راه نجات هستید، یا می‌خواهید پیش از وقوع چنین اتفاقی آماده باشید. در ادامه از تعریف ساده شروع می‌کنیم، پنج ابزار را معرفی می‌کنیم و سپس مراحل عملی پاکسازی و پیشگیری را گام‌به‌گام مرور می‌کنیم.

حذف باج افزار چیست و چرا فقط یک آنتی‌ویروس کافی نیست؟

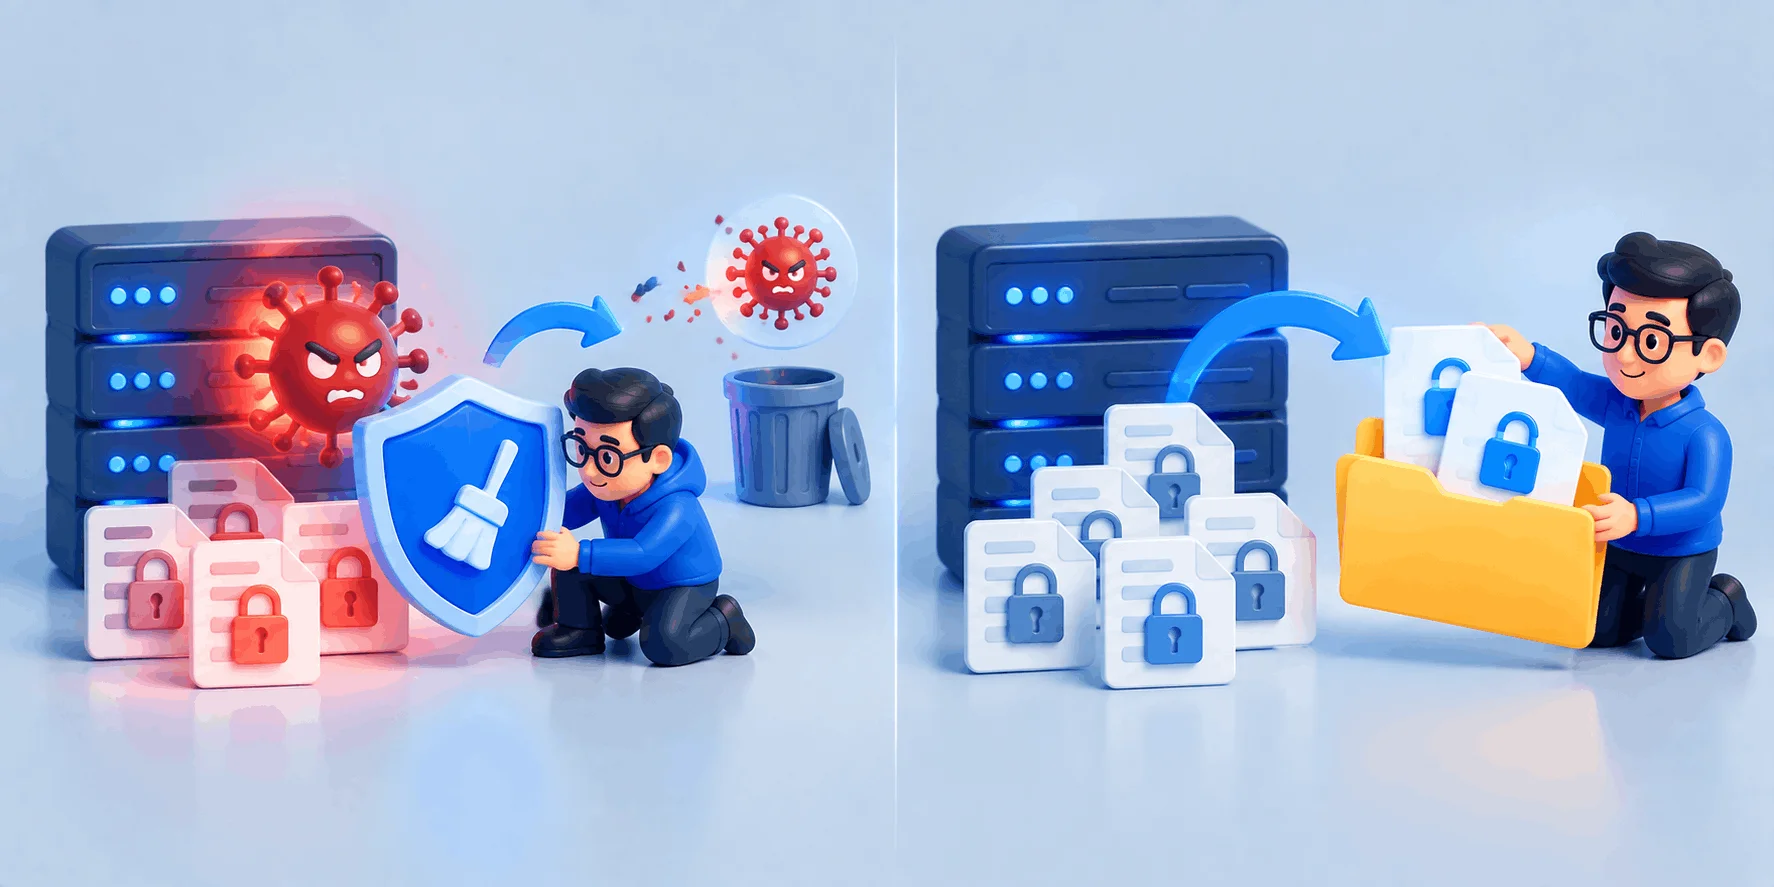
باج‌افزار (Ransomware) نوعی بدافزار است که پس از نفوذ به سیستم، فایل‌ها را رمزگذاری می‌کند و در ازای کلید رمزگشایی، باج می‌خواهد. روی یک سرور، این یعنی پایگاه داده، فایل‌های سایت، بکاپ‌های محلی و حتی تنظیمات می‌توانند یک‌جا قفل شوند. به همین دلیل پاکسازی باج‌افزار دو بخش مجزا دارد که اغلب با هم اشتباه گرفته می‌شوند: «حذف خودِ بدافزار» و «بازگرداندن فایل‌های رمزشده».
یک تشبیه ساده کمک می‌کند: تصور کنید سارقی وارد انباری شده، روی همه جعبه‌ها قفل زده و کلیدها را برده است. ابزار حذف باج‌افزار مثل بیرون‌کردن آن سارق از انبار است؛ کار لازمی است تا دوباره خرابکاری نکند، اما قفل جعبه‌ها همچنان سر جایشان است. برای باز کردن قفل‌ها یا باید کلید مخصوص (ابزار رمزگشا) را داشته باشید، یا نسخه دومی از محتویات (بکاپ) را از جای امن بیاورید. به همین خاطر ابزار پاکسازی، نیمی از راه‌حل است، نه همه آن.
حذف باج افزار از سرور؛ تفاوت پاکسازی بدافزار با رمزگشایی فایل‌های قفل‌شده

نکته فنی

قبل از هر اقدام، اگر می‌توانید یک کپی کامل از دیسک آلوده (image) بگیرید و کنار بگذارید. اگر بعداً ابزار رمزگشای آن خانواده باج‌افزار منتشر شد، می‌توانید فایل‌های رمزشده را از همان کپی بازیابی کنید.

مقایسه ۵ ابزار پاکسازی باج‌افزار در یک نگاه

این جدول تصویری سریع از تفاوت ابزارها می‌دهد؛ در بخش بعد هر کدام را دقیق‌تر معرفی می‌کنیم:
ابزارنوعرایگان؟پلتفرمکاربرد اصلی
Malwarebytesاسکنر ضدبدافزارنسخه رایگان اسکن دستیویندوز، مکحذف آلودگی فعال + محافظت بلادرنگ (پولی)
Kaspersky Virus Removal Toolاسکنر قابل‌حملرایگانویندوزاسکن و حذف بدون نصب
Bitdefender Rescue Environmentمحیط نجات بوت‌شورایگانویندوزاسکن خارج از سیستم‌عامل آلوده
Sophos Scan & Cleanاسکنر «نظر دوم»رایگانویندوزحذف تهدیدهای مقاوم بدون نصب
No More Ransomپورتال رمزگشاییرایگانوب / چندسکوییشناسایی نوع باج‌افزار + ابزار رمزگشا

جمع‌بندی جدول

چهار مورد اول برای «حذف» بدافزار و یک مورد آخر (No More Ransom) برای «رمزگشایی» فایل‌هاست. در عمل اغلب باید ترکیبی از این‌ها را به‌کار ببرید: ابتدا شناسایی، بعد پاکسازی، سپس تلاش برای رمزگشایی یا بازیابی از بکاپ.

معرفی پنج ابزار معتبر، یکی‌یکی

حالا هر ابزار را با کاربرد واقعی‌اش بررسی می‌کنیم تا بدانید کدام برای موقعیت شما مناسب‌تر است. توجه کنید که چهار ابزار نخست بیشتر روی ویندوز کاربرد دارند؛ برای سرورهای لینوکسی، رویکرد متفاوت است که در بخش مراحل عملی به آن می‌پردازیم.

۱) Malwarebytes — پاکسازی آلودگی فعال

Malwarebytes یکی از شناخته‌شده‌ترین ابزارهای ضدبدافزار است. نسخه رایگان آن به‌خوبی برای اسکن دستی و حذف آلودگی فعال کار می‌کند و نسخه پرمیوم، محافظت بلادرنگ مبتنی بر تحلیل رفتاری ارائه می‌دهد که می‌تواند جلوی تلاش برای رمزگذاری را بگیرد. اگر سیستم ویندوزی شما تازه آلوده شده و هنوز بالا می‌آید، Malwarebytes گزینه خوبی برای اولین اسکن کامل است.

۲) Kaspersky Virus Removal Tool (KVRT)

KVRT یک اسکنر رایگان و کاملاً قابل‌حمل از کسپرسکی است که نیازی به نصب ندارد؛ فایل اجرایی را دانلود و مستقیم اجرا می‌کنید. این ابزار برای اسکن «نظر دوم» عالی است: وقتی شک دارید آنتی‌ویروس فعلی چیزی را جا انداخته، KVRT را اجرا می‌کنید تا بدافزار و بسیاری از واریانت‌های باج‌افزار را شناسایی و حذف کند. چون پرتابل است، روی سیستمی که آلودگی نصب نرم‌افزار را سخت کرده هم کار می‌کند.

۳) Bitdefender Rescue Environment

بعضی باج‌افزارها چنان در سیستم‌عامل ریشه می‌دوانند که در حالت عادی نمی‌توان آن‌ها را پاک کرد. Bitdefender Rescue Environment محیطی بوت‌شونده است که سیستم را پیش از بالا آمدن ویندوزِ آلوده و از بیرونِ آن اسکن می‌کند. چون بدافزار در این حالت اجرا نشده، شانس پاکسازی تهدیدهای مقاوم و بوت‌کیت‌ها بسیار بیشتر می‌شود. Bitdefender در آزمون‌های مستقل امنیتی هم به‌طور پیوسته نتایج قوی داشته است.

۴) Sophos Scan & Clean

Sophos Scan & Clean یک اسکنر رایگان و بدون نصب است که به‌عنوان «نظر دوم» طراحی شده و می‌تواند از روی فلش USB اجرا شود. نقطه قوت آن، پاکسازی تهدیدهای عمیق و مقاومی است که ابزارهای سنتی نمی‌بینند؛ پایگاه داده آن هم به‌صورت ابری به‌روز می‌شود، پس هر بار با جدیدترین اطلاعات تهدید اجرا می‌شود. برای سیستمی که حتی بوت نمی‌شود، اجرا از USB یک مزیت واقعی است.

۵) No More Ransom — برای رمزگشایی فایل‌ها

این مورد با چهار ابزار قبلی فرق دارد: No More Ransom بدافزار را پاک نمی‌کند، بلکه به شما کمک می‌کند فایل‌های رمزشده را برگردانید. این پورتال یک پروژه مشترک یوروپل، پلیس ملی هلند و چند شرکت امنیتی است که در سال ۲۰۱۶ راه‌اندازی شد و بیش از صد ابزار رمزگشای رایگان برای بیش از ۱۵۰ خانواده باج‌افزار جمع کرده است. ابزار «Crypto Sheriff» آن با گرفتن دو فایل رمزشده و یادداشت باج، نوع باج‌افزار را تشخیص می‌دهد و اگر رمزگشای رایگانی برایش موجود باشد، لینکش را می‌دهد.

هشدار

هیچ‌وقت باج پرداخت نکنید. پرداخت، تضمینی برای دریافت کلید رمزگشایی نیست، شما را به هدفِ دوباره تبدیل می‌کند و چرخه این جرم را تقویت می‌کند. ابتدا سراغ No More Ransom و بکاپ‌ها بروید.

از منابع معتبر

بر اساس اعلام رسمی یوروپل (Europol)، پروژه No More Ransom از زمان راه‌اندازی در جولای ۲۰۱۶ تا کنون با ده‌ها ابزار رمزگشای رایگان به میلیون‌ها کاربر کمک کرده فایل‌هایشان را بدون پرداخت باج بازیابی کنند. پیام محوری این پروژه روشن است: پیش از هر اقدامی، نوع باج‌افزار را شناسایی کنید و باج ندهید.

مراحل عملی پاکسازی باج‌افزار از سرور

ترتیب کار اهمیت زیادی دارد. عجله یا اقدام اشتباه (مثل ریستارت بی‌فکر یا پرداخت باج) می‌تواند وضعیت را بدتر کند. این مراحل را به‌ترتیب پیش بروید:

گام ۱: ایزوله‌کردن فوری

سرور یا سیستم آلوده را بلافاصله از شبکه جدا کنید (کابل شبکه، Wi‑Fi یا اینترفیس مجازی). بسیاری از باج‌افزارها از طریق شبکه به سرورها و سیستم‌های دیگر سرایت می‌کنند، پس ایزوله‌کردن جلوی پخش‌شدن آلودگی را می‌گیرد. در این مرحله سیستم را خاموش یا ریستارت نکنید مگر اینکه مطمئن باشید؛ گاهی اطلاعات مفیدی در حافظه هست.

گام ۲: شناسایی نوع باج‌افزار

پیش از پاکسازی، بدانید با چه چیزی طرفید. یادداشت باج و یک نمونه فایل رمزشده را در ابزار Crypto Sheriff در سایت No More Ransom (یا سرویس ID Ransomware) آپلود کنید تا خانواده باج‌افزار مشخص شود. این کار تعیین می‌کند که آیا اصلاً ابزار رمزگشای رایگانی برای فایل‌های شما وجود دارد یا نه.

گام ۳: اسکن و حذف بدافزار

حالا با یکی از ابزارهای معرفی‌شده، خودِ بدافزار را پاک کنید. اگر سیستم بالا می‌آید، Malwarebytes یا KVRT را اجرا کنید؛ اگر آلودگی عمیق است یا سیستم بوت نمی‌شود، از ابزار بوت‌شونده مثل Bitdefender Rescue یا اجرای Sophos Scan & Clean از USB استفاده کنید. هدف این گام فقط پاکسازی است، نه رمزگشایی.

گام ۴: بازیابی فایل‌ها

بعد از اطمینان از پاک‌بودن سیستم، فایل‌ها را برگردانید: اگر بکاپ سالم و آفلاین دارید، بهترین و مطمئن‌ترین راه همان است؛ کافی است از یک کپی پاک بازیابی کنید. اگر بکاپ ندارید، سراغ ابزار رمزگشای No More Ransom (در صورت وجود برای آن خانواده) بروید. برای سرورهای حساس، اغلب امن‌ترین کار، نصب تمیزِ سیستم‌عامل و بازگرداندن داده‌ها از بکاپ است.

معایب و محدودیت‌های صادقانه

برای اینکه انتظار غیرواقعی نداشته باشید، این محدودیت‌ها را در نظر بگیرید:

حذف ≠ بازگشت فایل

هیچ‌کدام از این ابزارها تضمین نمی‌کنند فایل‌های رمزشده برگردند. اگر رمزگشا موجود نباشد و بکاپ نداشته باشید، ممکن است داده‌ها از دست بروند.

تمرکز بیشتر روی ویندوز

چهار ابزار اصلی این فهرست عمدتاً برای ویندوزند. روی سرورهای لینوکسی باید از ابزارهایی مثل ClamAV و rkhunter و بازسازی از بکاپ استفاده کرد.

باج‌افزارهای نو

واریانت‌های تازه ممکن است هنوز رمزگشای رایگان نداشته باشند؛ در این حالت فقط بکاپ سالم نجاتتان می‌دهد.

ریسک آلودگی باقی‌مانده

اگر پاکسازی ناقص باشد، بدافزار می‌تواند دوباره فعال شود. برای سرورهای مهم، نصب تمیز مطمئن‌تر از پاکسازی است.

هشدار رایج

هرگز بکاپ را روی همان سیستم آلوده و متصل نگه ندارید. بسیاری از باج‌افزارها به‌طور خاص دنبال بکاپ‌های محلی و متصل می‌گردند تا آن‌ها را هم رمز کنند. بکاپ باید آفلاین یا در مقصدی جدا از سرور اصلی باشد.

نقش میزبانی و بکاپ در مقابله با باج‌افزار

همان‌طور که دیدیم، مهم‌ترین خط دفاعی در برابر باج‌افزار، ابزار پاکسازی نیست؛ بلکه بکاپ سالم و جداست. اینجاست که انتخاب میزبانی درست اهمیت پیدا می‌کند. ما در وب‌داده تلاش کرده‌ایم زیرساخت و خدماتی فراهم کنیم که هم ریسک آلودگی را کم کند و هم بازیابی را ساده‌تر:
✅ زیرساخت سرورهای نسل جدید HPE (Gen11 و Gen10) برای پایداری و کارایی بالا.
✅ دیتاسنترهای متنوع در ایران، هلند و آلمان برای انتخاب نزدیک‌ترین و مناسب‌ترین لوکیشن.
✅ امکان نگهداری بکاپ جدا از سرور اصلی برای کاهش ریسک رمزشدن همزمان بکاپ‌ها.
✅ پشتیبانی فنی ۲۴ ساعته برای کمک در زمان بحران و بازگرداندن سرویس.
برای امن‌تر نگه‌داشتن زیرساخت، پیشنهاد می‌کنیم مطلب چگونه امنیت سرور مجازی خود را تامین کنیم؟ و راهنمای افزایش امنیت سرور اختصاصی را بخوانید. همچنین برای نگهداری نسخه‌های پشتیبان جدا از سرور اصلی، سرویس هاست بکاپ می‌تواند یک لایه امنیت اضافه به شما بدهد.

پرسش‌های پرتکرار درباره حذف باج‌افزار

آیا ابزارهای حذف باج‌افزار فایل‌های قفل‌شده را باز می‌کنند؟

نه به‌خودی‌خود. این ابزارها خودِ بدافزار را از سیستم پاک می‌کنند تا دیگر خرابکاری نکند، اما رمزگشایی فایل‌ها کار جداگانه‌ای است. بازگرداندن فایل‌ها یا از طریق بکاپ سالم انجام می‌شود یا با ابزار رمزگشای مخصوص همان خانواده باج‌افزار، در صورتی که موجود باشد.

هیچ تضمینی وجود ندارد. خیلی از قربانیان حتی پس از پرداخت، کلید درست را دریافت نکرده‌اند. علاوه بر این، پرداخت باج شما را به هدفی برای حملات بعدی تبدیل می‌کند و این جرم را تشویق می‌کند. توصیه همه نهادهای امنیتی، نپرداختن باج است.

سیستم یا سرور آلوده را فوری از شبکه جدا کنید تا آلودگی به دستگاه‌های دیگر سرایت نکند. سپس نوع باج‌افزار را شناسایی کنید و تازه بعد از آن سراغ پاکسازی و بازیابی بروید. ریستارت یا فرمت عجولانه می‌تواند شواهد و شانس بازیابی را از بین ببرد.

ابزارهای بوت‌شونده یا قابل‌حمل. Bitdefender Rescue Environment سیستم را پیش از بالا آمدن ویندوز اسکن می‌کند و Sophos Scan & Clean را می‌توان از روی فلش USB اجرا کرد. این‌ها برای سیستمی که آلودگی اجازه بوت عادی نمی‌دهد گزینه‌های خوبی هستند.

No More Ransom یک پورتال رایگان است که یوروپل و پلیس هلند و چند شرکت امنیتی آن را اداره می‌کنند. ابزار Crypto Sheriff آن نوع باج‌افزار را از روی فایل رمزشده و یادداشت باج تشخیص می‌دهد و اگر رمزگشای رایگانی برای آن وجود داشته باشد، آن را در اختیارتان می‌گذارد.

ابزارهای این فهرست بیشتر ویندوزی هستند. روی لینوکس معمولاً از ClamAV برای اسکن و rkhunter یا chkrootkit برای شناسایی روت‌کیت استفاده می‌شود، اما در عمل امن‌ترین راه برای یک سرور لینوکسی آلوده، نصب تمیز سیستم‌عامل و بازگرداندن داده‌ها از بکاپ سالم است.

سیستم‌عامل و نرم‌افزارها را به‌روز نگه دارید، دسترسی‌های غیرضروری (مثل RDP باز روی اینترنت) را ببندید، رمزهای قوی و احراز هویت دومرحله‌ای به‌کار ببرید و مهم‌تر از همه، بکاپ منظم و آفلاین بگیرید. بیشتر آلودگی‌ها از یک نقطه ضعف ساده مثل رمز ضعیف یا نرم‌افزار قدیمی شروع می‌شوند.

برای حذف آلودگی فعال، نسخه‌های رایگان (مثل اسکنر Malwarebytes یا KVRT) اغلب کافی‌اند. اما برای پیشگیری و محافظت بلادرنگ، نسخه‌های پولی که جلوی رمزگذاری را پیش از وقوع می‌گیرند ارزش سرمایه‌گذاری دارند؛ به‌خصوص روی سرورهای مهم.

جمع‌بندی و قدم بعدی شما

دیدیم که مقابله با باج‌افزار دو بخش دارد: پاکسازی خودِ بدافزار و بازگرداندن فایل‌ها. پنج ابزار Malwarebytes، Kaspersky Virus Removal Tool، Bitdefender Rescue، Sophos Scan & Clean و پورتال No More Ransom هر کدام بخشی از این پازل را پوشش می‌دهند؛ چهار مورد اول برای حذف آلودگی و آخری برای رمزگشایی. اما واقعیت کلیدی این است که هیچ ابزاری جای یک بکاپ سالم و آفلاین را نمی‌گیرد. بهترین استراتژی، پیشگیری است: زیرساخت امن، به‌روزرسانی منظم و بکاپ جدا از سرور.

چک‌لیست نهایی

✅ سرور آلوده را فوری از شبکه جدا کنید.
✅ نوع باج‌افزار را با Crypto Sheriff شناسایی کنید.
✅ با ابزار مناسب، بدافزار را پاک کنید.
✅ فایل‌ها را از بکاپ سالم برگردانید (نه با پرداخت باج).
✅ بکاپ منظم و آفلاین را به یک عادت همیشگی تبدیل کنید.
در صورتی که سوالی داشتید می‌توانید در بخش نظرات با ما در ارتباط باشید.
منابع: پروژه No More Ransom (یوروپل و پلیس ملی هلند)؛ ابزارهای رایگان Sophos؛ و ابزار ضدباج‌افزار Kaspersky.
وب داده
وب داده

جدید ترین مطالب آموزشی و کاربردی را در اینجا بخوانید !
ما با بهره‌گیری از دانش روز و تجربه متخصصان حوزه فناوری، مجموعه‌ای از آموزش‌های کاربردی و مقالات تخصصی را گردآوری کرده‌ایم که هر یک، پاسخی دقیق به پرسش‌های شماست. ؛ از مفاهیم پایه تا پیچیده‌ترین تکنیک‌های حرفه‌ای. اینجا، دانش با زبانی ساده اما عمیق در اختیار شما قرار می‌گیرد.

مقاله‌ها: 127
پاسخی بگذارید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *