جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
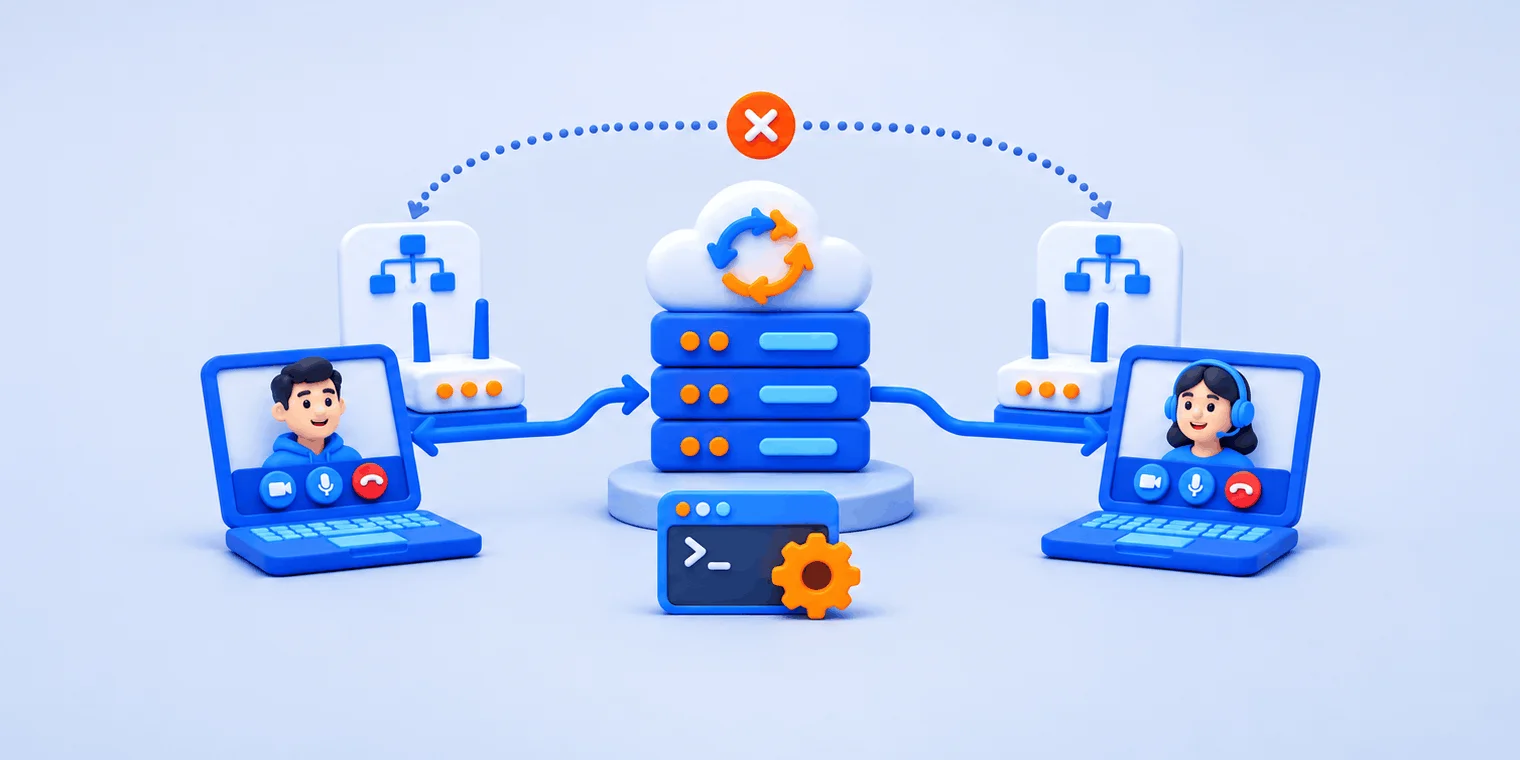
در یک کلاس BigBlueButton دو نفر نشستهاند و فقط یکی صدا دارد؛ فرق همین دو نفر روشن میکند کار turn server چیست. سرور TURN، طبق RFC 8656، صدا و تصویر کاربری را رله میکند که هیچ مسیر مستقیمی به طرف مقابل ندارد. اولی با وایفای خانه راه مستقیم دارد و دومی پشت NAT اینترنت همراه مانده است.
| نوع کاندید | مسیر مدیا | کی پیش میآید |
|---|---|---|
| کاندید host | مستقیم، با نشانی کارت شبکه | دو طرف به هم دسترسی مستقیم دارند |
| کاندید srflx | مستقیم، با نشانی بیرونی که STUN گزارش داده | نگاشت NAT بسته طرف مقابل را هم برمیگرداند |
| کاندید relay | غیرمستقیم؛ هر بسته از سرور TURN میگذرد | هیچ جفت مستقیمی جواب نداده است |
💡 رله برای کسی که راه دیگری ندارد
سرور TURN مدیای کاربر را از نشانیای روی خودش جابهجا میکند.
✅ روی coturn همیشه احراز هویت را روشن کنید و بازههای داخلی را با denied-peer-ip ببندید.
✅ پیش از خرید پهنای باند، ببینید کاربر قطعشده به کاندید relay رسیده است یا نه.
پروتکل ICE کاندید رله را ته صف میگذارد و مرورگر ثبت میکند هر شرکتکننده از کدام مسیر رد شده است. همین گزارش نشان میدهد مشکل کمبود ظرفیت است یا نبود مسیر.
📌 راهی که صدا و تصویر پیدا میکند
◀️ سه مسیر یک تماس WebRTC
◀️ شبکههایی که راه مستقیم را میبندند
◀️ پیکربندی امن Coturn
◀️ خواندن کاندید relay در مرورگر
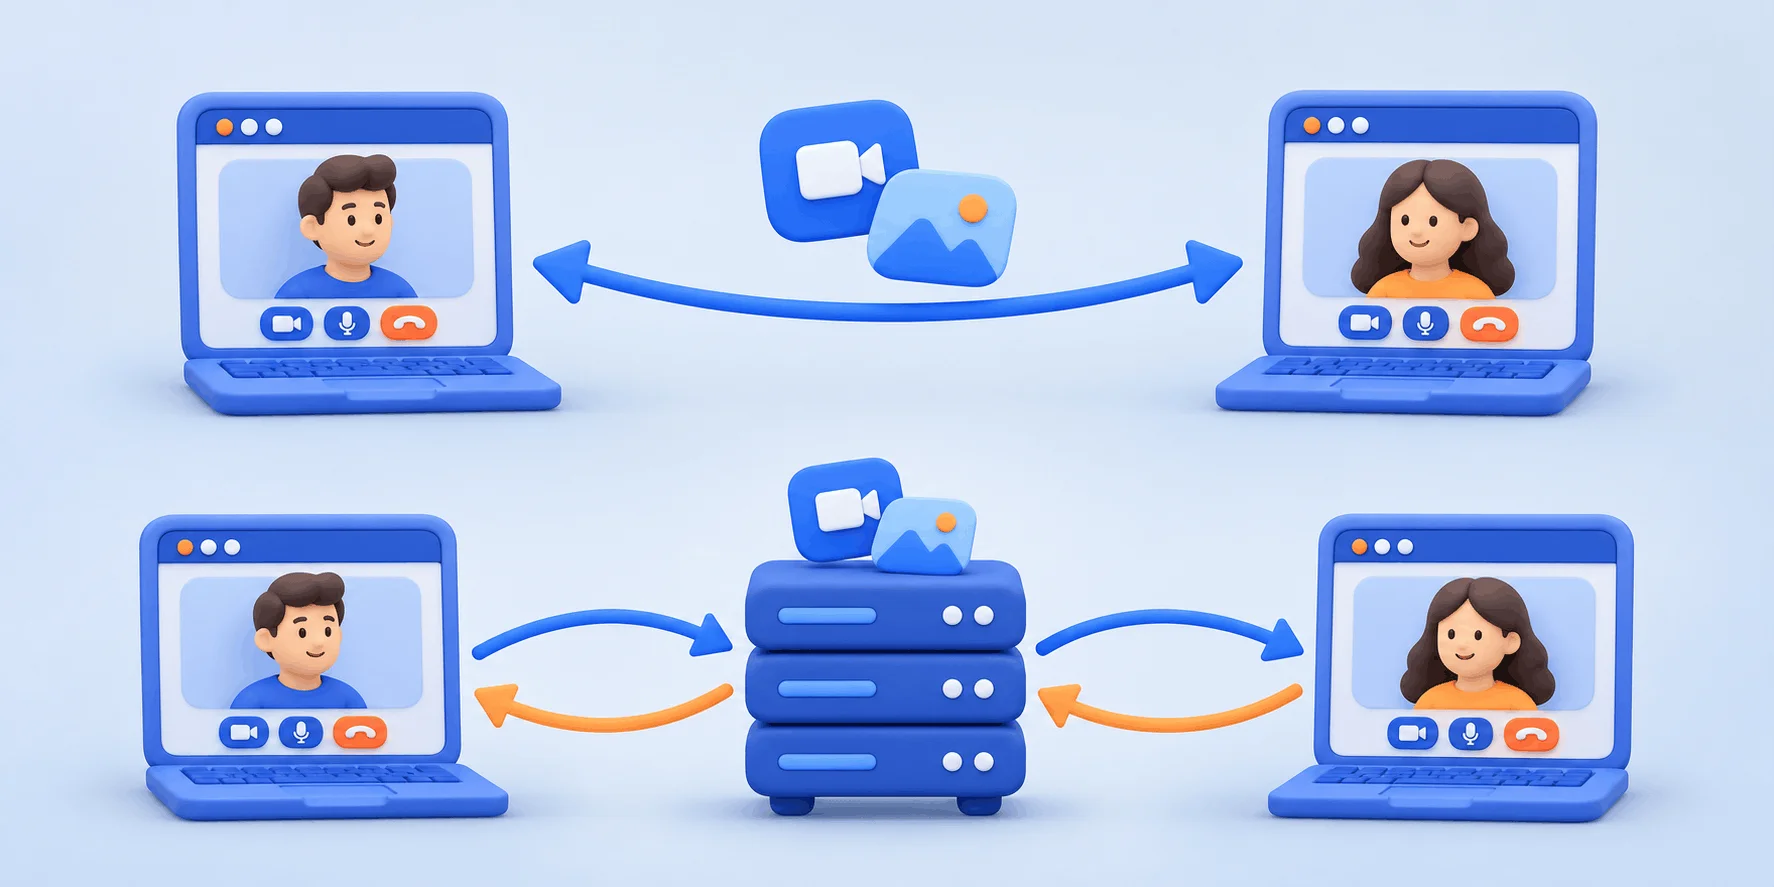
مرورگر پیش از تماس WebRTC فهرستی از نشانیهای ممکن جمع میکند که RFC 8445 (پروتکل ICE) به آنها کاندید میگوید. سه نوع اصلیاش host، srflx و relay است و ICE جفتهای پراولویتتر را زودتر میآزماید.
پروتکل STUN در RFC 8489 به دستگاه میگوید NAT چه IP و پورتی برایش ساخته است؛ مرورگر این نشانی را srflx مینامد. خود STUN مدیا جابهجا نمیکند و پورت پیشفرضش 3478 (UDP و TCP) و 5349 (TLS) است.
پروتکل TURN در RFC 8656 (جانشین RFC 5766) روی سرور نشانی رلهای به کلاینت میدهد و بستهها را از آن جابهجا میکند. همین سند توصیه میکند سرور TURN فقط وقتی به کار برود که مسیر مستقیمی پیدا نشود. پس در زبان ICE، turn server چیست؟ سروری که برای جفت بیمسیر کاندید relay میسازد.
💡 ترجیح هر کاندید در صف ICE
کاندید host: از IP کارت شبکه میآید.
ترجیح نوعش در RFC 8445 عدد 126 است.
کاندید srflx: از پاسخ سرور STUN میآید.
ترجیح نوعش 100 است.
کاندید relay: از سرور TURN گرفته میشود.
ترجیح نوعش 0 است؛ آخر صف.
در کلاس BigBlueButton، اسکریپت bbb-install خودش coturn را نصب میکند و دامنه و گواهی آن را راهنمای نصب bigbluebutton تعیین میکند.
دو دسته شبکه راه مستقیم را میبندند: NATهایی که برای هر مقصد نگاشت تازه میسازند و فایروالهایی که UDP را کامل مسدود میکنند.
مقدمه RFC 8656 میگوید اگر هر دو طرف پشت NAT با نگاشت «وابسته به نشانی» یا «وابسته به نشانی و پورت» باشند، hole punching معمولاً شکست میخورد. در کلاس آنلاین، turn server چیست را کاربران همین شبکهها معنا میکنند، مثلاً روی اینترنت همراه یا شبکه اداری.
سند RFC 8656 پشتیبانی TURN از TCP را با فایروالهایی توضیح میدهد که UDP را کامل میبندند. هندبوک Jitsi برای شبکههای سازمانی که فقط TCP روی 443 را اجازه میدهند، سرور TURN روی 443 با TLS را مفید میداند.
سند RFC 8656 هزینه را پنهان نکرده است: اپراتور سرور TURN معمولاً اتصال اینترنت پرظرفیت لازم دارد. هر بسته کاربر رلهشده یک بار به سرور میرسد و یک بار بیرون میرود. سرور در این دوی امدادی چوب را از دونده اول میگیرد و کل مسافت باقیمانده را خودش میدود.
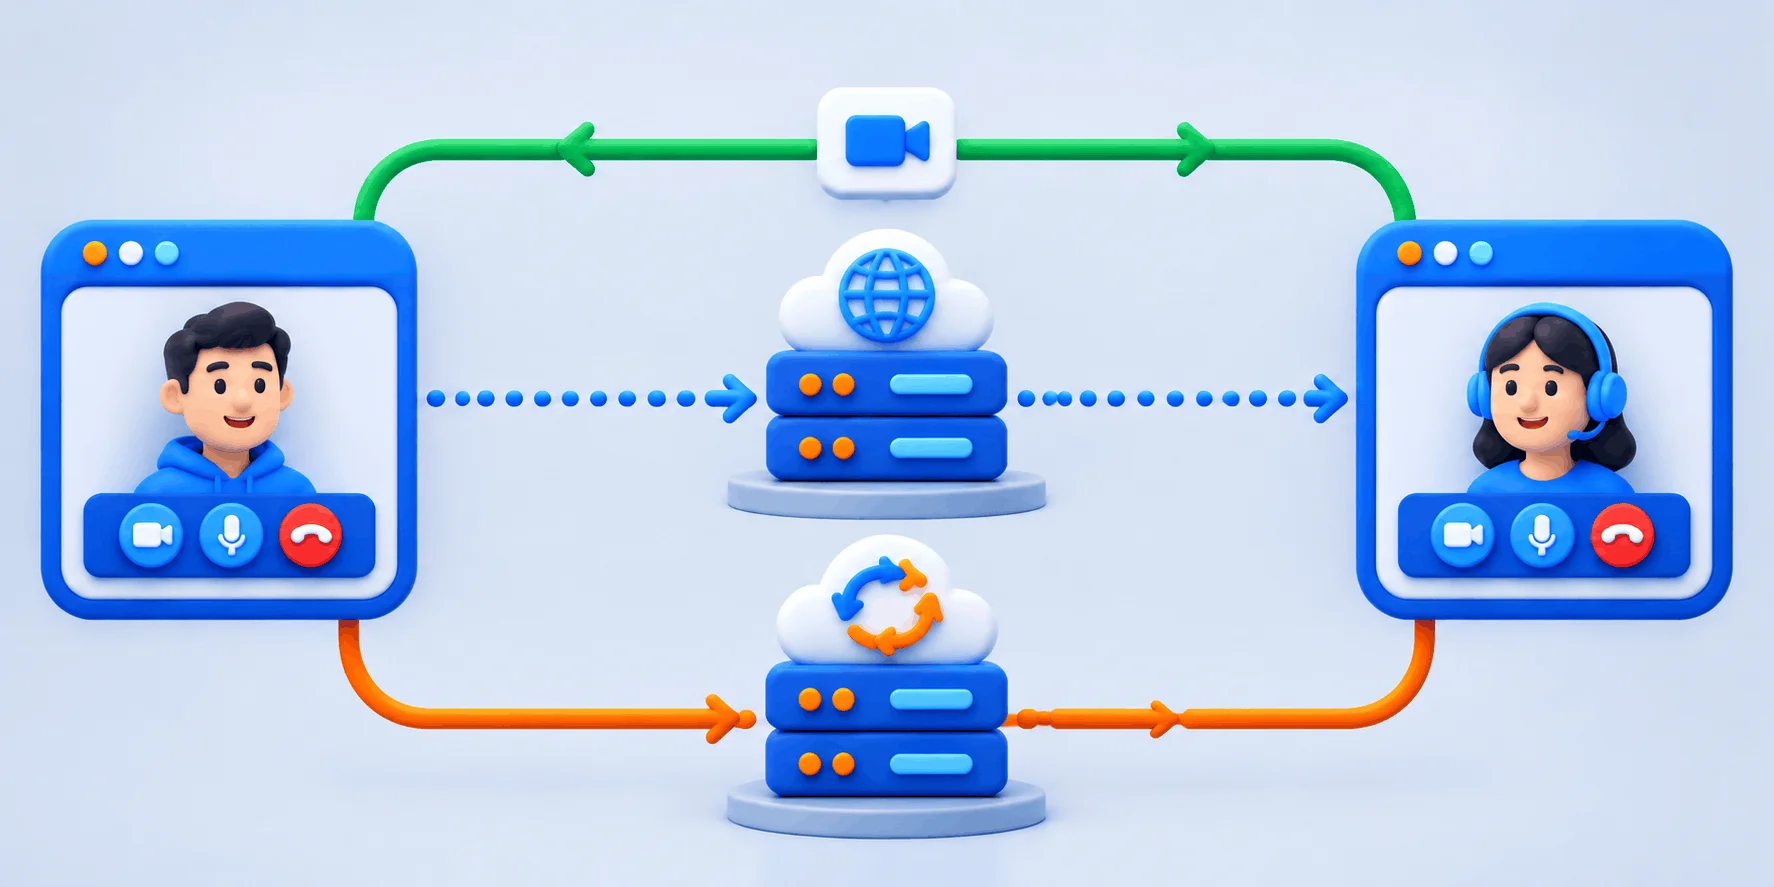
بسته coturn، که README پروژه آن را پیادهسازی آزاد سرور TURN و STUN معرفی میکند، با sudo apt install coturn نصب میشود و تنظیماتش در /etc/turnserver.conf است. روی دیسک، turn server چیست به چند خط فایل زیر خلاصه میشود؛ هر خطش از نمونه رسمی coturn، مستندات BigBlueButton یا راهنمای Enable Security آمده است.
# /etc/turnserver.conf
listening-port=3478
tls-listening-port=5349
min-port=49152
max-port=65535
realm=turn.example.com
fingerprint
use-auth-secret
# secret: openssl rand -hex 16
static-auth-secret=CHANGE_ME
cert=/etc/turnserver/fullchain.pem
pkey=/etc/turnserver/privkey.pem
no-multicast-peers
# coturn 4.6.x only:
no-tlsv1
no-tlsv1_1
no-cli
denied-peer-ip=0.0.0.0-0.255.255.255
denied-peer-ip=10.0.0.0-10.255.255.255
denied-peer-ip=100.64.0.0-100.127.255.255
denied-peer-ip=127.0.0.0-127.255.255.255
denied-peer-ip=169.254.0.0-169.254.255.255
denied-peer-ip=172.16.0.0-172.31.255.255
denied-peer-ip=192.168.0.0-192.168.255.255
denied-peer-ip=::1
denied-peer-ip=::ffff:0.0.0.0-::ffff:255.255.255.255
denied-peer-ip=fc00::-fdff:ffff:ffff:ffff:ffff:ffff:ffff:ffff
denied-peer-ip=fe80::-febf:ffff:ffff:ffff:ffff:ffff:ffff:ffff
# behind NAT: external-ip=203.0.113.10/10.0.0.5
طبق نمونه رسمی turnserver.conf در مخزن coturn، پورت 3478 برای UDP و TCP و 5349 برای TLS پیشفرض است و بازه رله UDP از 49152 تا 65535. فایروال را فقط برای همینها باز کنید. بسته اوبونتو 24.04 نسخه 4.6.1 است و مستندات BigBlueButton خطهای no-tlsv1 و no-tlsv1_1 را برایش پیشنهاد میکند؛ coturn 4.7.0 به بعد این دو را لازم ندارد.
فایلهای cert و pkey را certbot میسازد. مستندات BigBlueButton گواهی را با دستور زیر میگیرد (TCP 80 باید باز باشد) و با یک deploy hook آن را در /etc/turnserver برای کاربر turnserver کپی میکند. سپس سرویس را روشن کنید:
sudo certbot certonly --standalone --preferred-challenges http -d turn.example.com
sudo systemctl enable --now coturn
برای شبکههایی که فقط TCP 443 دارند، همان مستندات روی سرور TURN جداگانه tls-listening-port=443 میگذارد و در /etc/systemd/system/coturn.service.d/override.conf مجوز AmbientCapabilities=CAP_NET_BIND_SERVICE را اضافه میکند. اگر وبسرور همان IP هم 443 میخواهد، هندبوک Jitsi ترافیک را با ssl_preread در nginx جدا میکند.
نشانی رلهای که کلاینت میگیرد روی IP همین سرور است، پس سرور نشانی ثابت لازم دارد. نوشته آیپی اختصاصی و کاربرد IP ثابت روی سرور به همین تصمیم کمک میکند. سرور پشت NAT به خط external-ip نیاز دارد.
🔸 رمز زماندار و بستن بازههای داخلی
احراز هویت: نمونه رسمی coturn میگوید بدون سازوکار اعتبارنامه، هر کاربری مجاز است. با use-auth-secret رمز هر کاربر از static-auth-secret ساخته میشود و زماندار است.
بازههای داخلی: denied-peer-ip کاربران TURN را از ماشینهایی دور نگه میدارد که از سرور در دسترساند ولی از اینترنت نه. فهرست بالا، طبق راهنمای امنیتی Enable Security، بازه 169.254.0.0/16 (metadata ابری) و IPv6 داخلی را هم میبندد.
به نوشته مستندات TURN در BigBlueButton، مرورگر اول مستقیم به سرور مدیا (LiveKit یا mediasoup) وصل میشود و اگر نشد، سراغ رله میرود. سرویس bbb-web از راز مشترک اعتبارنامه زماندار میسازد. در نصب پیشفرض، فهرست سرورها در /usr/share/bbb-web/WEB-INF/classes/spring/turn-stun-servers.xml است؛ /etc/bigbluebutton/turn-stun-servers.xml فقط برای سرور TURN بیرونی است، جای فایل قبلی را میگیرد و گزینه -c اسکریپت نصب آن را مینویسد.
روی سرور جداگانه، همه مقصدها با denied-peer-ip=0.0.0.0-255.255.255.255 و denied-peer-ip=::-ffff:ffff:ffff:ffff:ffff:ffff:ffff:ffff بسته میشوند و هر سرور BigBlueButton یک خط allowed-peer-ip میگیرد، چون رله جز سرور مدیا مقصدی ندارد.
در Jitsi، تماس دونفره P2P است و اگر اتصال مستقیم نشد، سرور TURN آن را رله میکند. برنامه Jitsi Meet اعتبارنامه را با XEP-0215 از Prosody و ماژول mod_external_services میگیرد؛ هندبوک رمز ثابت در p2p.stunServers را توصیه نمیکند، چون دیگران با آن از پهنای باند شما استفاده میکنند.
سرور TURN وقتی سالم است که مرورگر از آن کاندید typ relay بگیرد. تا این برچسب نیامده، هر تعریفی از turn server چیست روی کاغذ میماند.
مستندات BigBlueButton اول بخش STUN را میسنجد، چون سرور TURN سرور STUN هم هست. ابزار turnutils_stunclient همراه بسته coturn است؛ روی ماشینی بیرون از شبکه سرور، نشانیای را چاپ میکند که سرور شما را با آن دیده و فقط UDP 3478 را میسنجد.
turnutils_stunclient turn.example.comدر صفحه Trickle ICE نمونههای رسمی WebRTC، نشانی turn:turn.example.com:3478 را با نام کاربری و رمز بدهید و Gather candidates را بزنید. اسکریپت آزمون BigBlueButton این دو را روی خود سرور میسازد؛ خط اول خروجی نام کاربری است و خط دوم رمز:
SECRET=$(grep '^static-auth-secret=' /etc/turnserver.conf | sed 's/static-auth-secret=//')
username=$(( $(date +%s) + 8400 ))
echo $username
echo -n $username | openssl dgst -binary -sha1 -hmac $SECRET | openssl base64
🔸 خط موفق در جدول Trickle ICE
به گفته خود صفحه، آزمون STUN با کاندید srflx قبول میشود و آزمون TURN با relay.
خطای onicecandidateerror لزوماً کشنده نیست. اگر فقط host و srflx آمد، اعتبارنامه و فایروال را بررسی کنید.
در خود تماس، کاندید relay در SDP این شکل را دارد (نشانیها از بازه مستندسازیاند):
a=candidate:3 1 udp 16777215 203.0.113.10 50112 typ relay raddr 198.51.100.7 rport 61420در کلاس واقعی، به گفته مستندات BigBlueButton، صفحه about:webrtc فایرفاکس اتصال رلهشده را در ستون Local Candidate با (relay-tcp) یا (relay-udp) نشان میدهد.
«همه مرا میبینند ولی من صدایی نمیشنوم.» شرکتکننده بیصدا معمولاً همین را میگوید و مدیر کلاس میماند با دو نگرانی: پهنای باند رله و رمز سرور.
پروتکل STUN فقط نشانی بیرونی دستگاه را گزارش میکند؛ TURN نشانی رله میسازد و مدیای کاربر را جابهجا میکند. سرویس coturn هر دو نقش را دارد.
خیر. مرورگر نشانی رله را هنگام جمع کردن کاندیدها میگیرد، ولی مدیا فقط وقتی از آن میگذرد که ICE جفت relay را برگزیند.
عدد ثابتی ندارد؛ مصرف با تعداد کاربران رلهشده و کیفیت تصویرشان بالا میرود. گزینههای max-bps و bps-capacity سقف میگذارند.
بله، با خط external-ip به شکل عمومی/خصوصی. نمونه رسمی coturn میگوید هر پورت رله باید با همان شماره به بیرون نگاشت شود.
در حالت پیشفرض هر کاربری مجاز است؛ غریبهها پهنای باند را میخورند و بدون denied-peer-ip، رله به ماشینهای داخلی میرسد.
بله، روی همان سرور. گزینه -c در bbb-install سرور TURN جدایی را معرفی میکند که چند سرور BigBlueButton با هم استفاده کنند.
هندبوک Jitsi از UDP 3478 و TLS روی 5349 نام میبرد؛ برای شبکههای سازمانی میشود آن را به 443 برد و نشانی turns را در Prosody عوض کرد.
جمعبندی؛ برای کلاس شما turn server چیست: رلهای برای همان چند نفر. سرور TURN برای کاربرانی است که ICE برایشان جفت مستقیمی نیافته است. سرویس coturn این نقش را میپذیرد، به شرط احراز هویت با use-auth-secret و بستن بازههای داخلی با denied-peer-ip. گواهی certbot، پورتهای 3478 و 5349 (یا 443) و بازه رله هم باید آماده باشند. اعتبارنامه را در BigBlueButton سرویس bbb-web میسازد و در Jitsi سرور Prosody. پیش از ارتقای سرور، کاندید کاربری را که وصل نمیشود ببینید؛ اگر relay نیامد، گره در اعتبارنامه یا پورت است و ظرفیت بیشتر کمکی نمیکند.
🚀 رله آماده از همان اجرای نصب
اسکریپت bbb-install سرور مدیا و coturn را با هم بالا میآورد و برای سرور TURN جدا گزینه -c دارد.
روی شبکهای که تماس در آن قطع شد، مرورگرتان کدام کاندید را برگزید: host، srflx یا relay؟
منابع رسمی این مطلب