جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
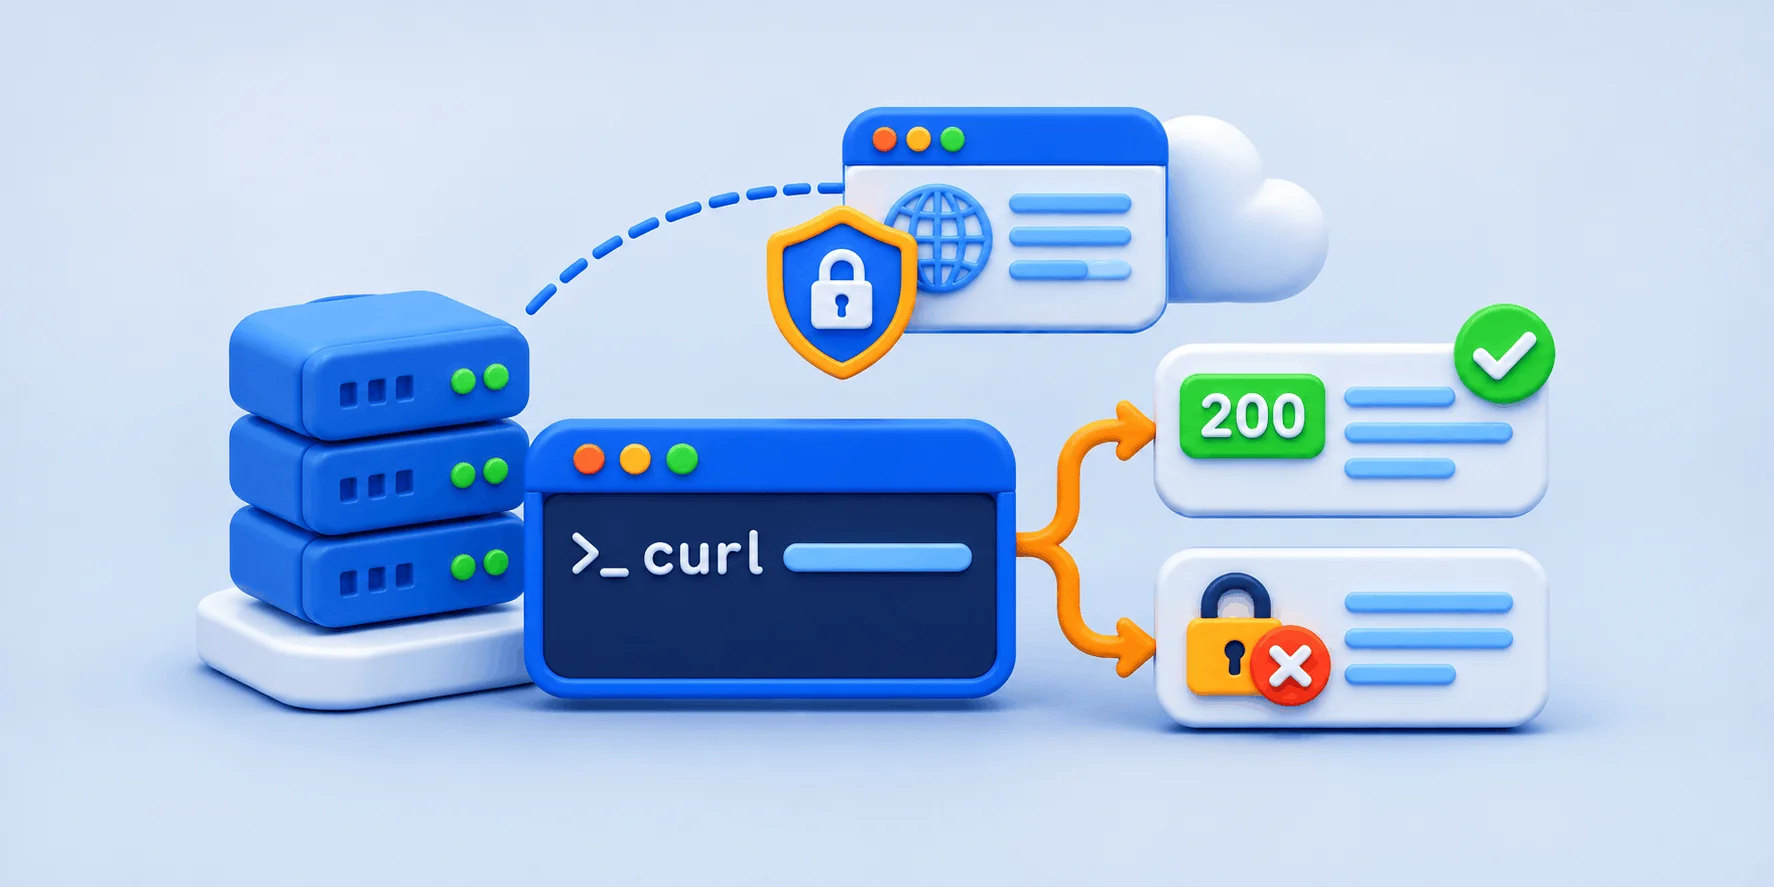
پیغام curl: (60) SSL certificate problem: unable to get local issuer certificate در تست وب سرویس با curl روی سرور یعنی اتصال TCP برقرار شده است. ایراد جای دیگری است: curl گواهی مقصد را با فهرست CA همین ماشین تأیید نکرده. عدد داخل پرانتز کد خروج است و لایه خراب را نشان میدهد. تا آن لایه درست نشده، به کد برنامه دست نزنید.
| پیغام یا کد | لایه | اولین اقدام |
|---|---|---|
کد 6، Could not resolve host | تنظیم DNS سرور | آزمون با --resolve |
کد 7، Failed to connect | اتصال TCP و پورت | فایروال خروجی و پورت مقصد |
کد 28، timed out | سقف زمانی | قالب زمانسنج -w |
کد 35، برای نمونه wrong version number | دستدادن TLS | طرح و پورت نشانی با -v |
کد 60، SSL certificate problem | گواهی و فهرست CA | زنجیره گواهی یا --cacert |
| کد خروج 0 با HTTP 401 یا 403 | تصمیم خود سرویس | کلید API و IP ثبتشده |
💡 دو عدد، دو گوینده
کد خروج را curl میسازد و کد HTTP را سرور مقصد میفرستد.
✅ کد خروج غیرصفر یعنی پاسخی نرسیده؛ کد 0 با 403 یعنی رسیده و رد شده.
✅ هر دو را در یک خط ببینید: -w "http=%{http_code} exit=%{exitcode}\n"
پیغام خطای curl جمله اول گزارش خرابی است و خود curl آن را نوشته. کار شما خواندنش روی همان سروری است که برنامه رویش اجرا میشود.
📌 کد خروج، کد پاسخ، زمانسنج
◀️ سرور با لپتاپ فرق دارد
◀️ ارسال GET و POST و کد پاسخ
◀️ جدا کردن خطای SSL از Timeout
◀️ نشانی IP مجاز و آزمون دوباره
سرور IP خروجی، DNS، فهرست CA و مسیر شبکه خودش را دارد. تست وب سرویس با curl فقط روی همان سرور و با کاربر برنامه معنا دارد. پاسخ 200 روی لپتاپ درباره این چهار مورد چیزی نمیگوید.
-v فایل CAfile: /etc/ssl/certs/ca-certificates.crt را نشان داد؛ امضاکننده بیرون از این فهرست کد 60 میدهد.متغیر CURL_CA_BUNDLE طبق راهنمای رسمی curl فهرست CA را عوض میکند. در آزمون، با این متغیر خط CAfile فایل دیگری نشان داد؛ پس با کاربر و محیط برنامه آزمون بگیرید. خروجیها از curl 8.5.0 روی Ubuntu 24.04 و سرورهای آزمایشی محلی است.
درخواست GET بدون گزینه اضافه ساخته میشود و POST با -d یا --json. بدنه را با -o /dev/null کنار بگذارید و دو عدد چاپ کنید: %{http_code} از سرور مقصد و %{exitcode} از خود curl. نقطه شروع هر تست وب سرویس با curl همین دو عدد است.
curl -sS -o /dev/null \
  -H "Authorization: Bearer YOUR_API_KEY" \
  -w "http=%{http_code} exit=%{exitcode}\n" \
  https://api.example.com/v1/account
گزینه -s نوار پیشرفت را خاموش میکند و -S پیغام خطا را نگه میدارد. YOUR_API_KEY و api.example.com جاینگهدارند؛ جای کلید (هدر یا نشانی) را مستندات سرویسدهنده تعیین میکند. متغیر %{exitcode} از curl 7.75.0 وجود دارد.
curl -sS --json '{"to":"RECEIVER_NUMBER","message":"test"}' \
  -H "Authorization: Bearer YOUR_SANDBOX_KEY" \
  https://sandbox.example.com/v1/send
این فرمان روی پنل واقعی، پیامک واقعی میفرستد و اعتبار حساب را خرج میکند. برای آزمون اتصال، نشانی آزمایشی (sandbox) سرویسدهنده یا یک نشانی فقطخواندنی، برای نمونه استعلام موجودی، کافی است.
گزینه --json از curl 7.82.0 همان --data-binary را با هدرهای Content-Type: application/json و Accept: application/json میفرستد. گزینه -d داده فرم را با نوع application/x-www-form-urlencoded میفرستد.
وقتی پاسخی نرسید، در آزمایش ما %{http_code} مقدار 000 و %{exitcode} عدد 6 را چاپ کرد؛ همان یادداشت پیک موتوری که «نشانی پیدا نشد» و بسته هرگز به در خانه نرسیده. پاسخ 403 رسیدی است که گیرنده امضا کرده و کنارش نوشته «تحویل نمیگیرم». کد خروج 0 بود، چون curl کد HTTP را بهطور پیشفرض شکست نمیداند.
در RFC 9110، 401 یعنی درخواست اعتبارنامه معتبر نداشته و 403 یعنی سرور درخواست را فهمیده و رد کرده است. در اسکریپت، --fail پاسخ 400 به بالا را به کد خروج 22 تبدیل میکند.
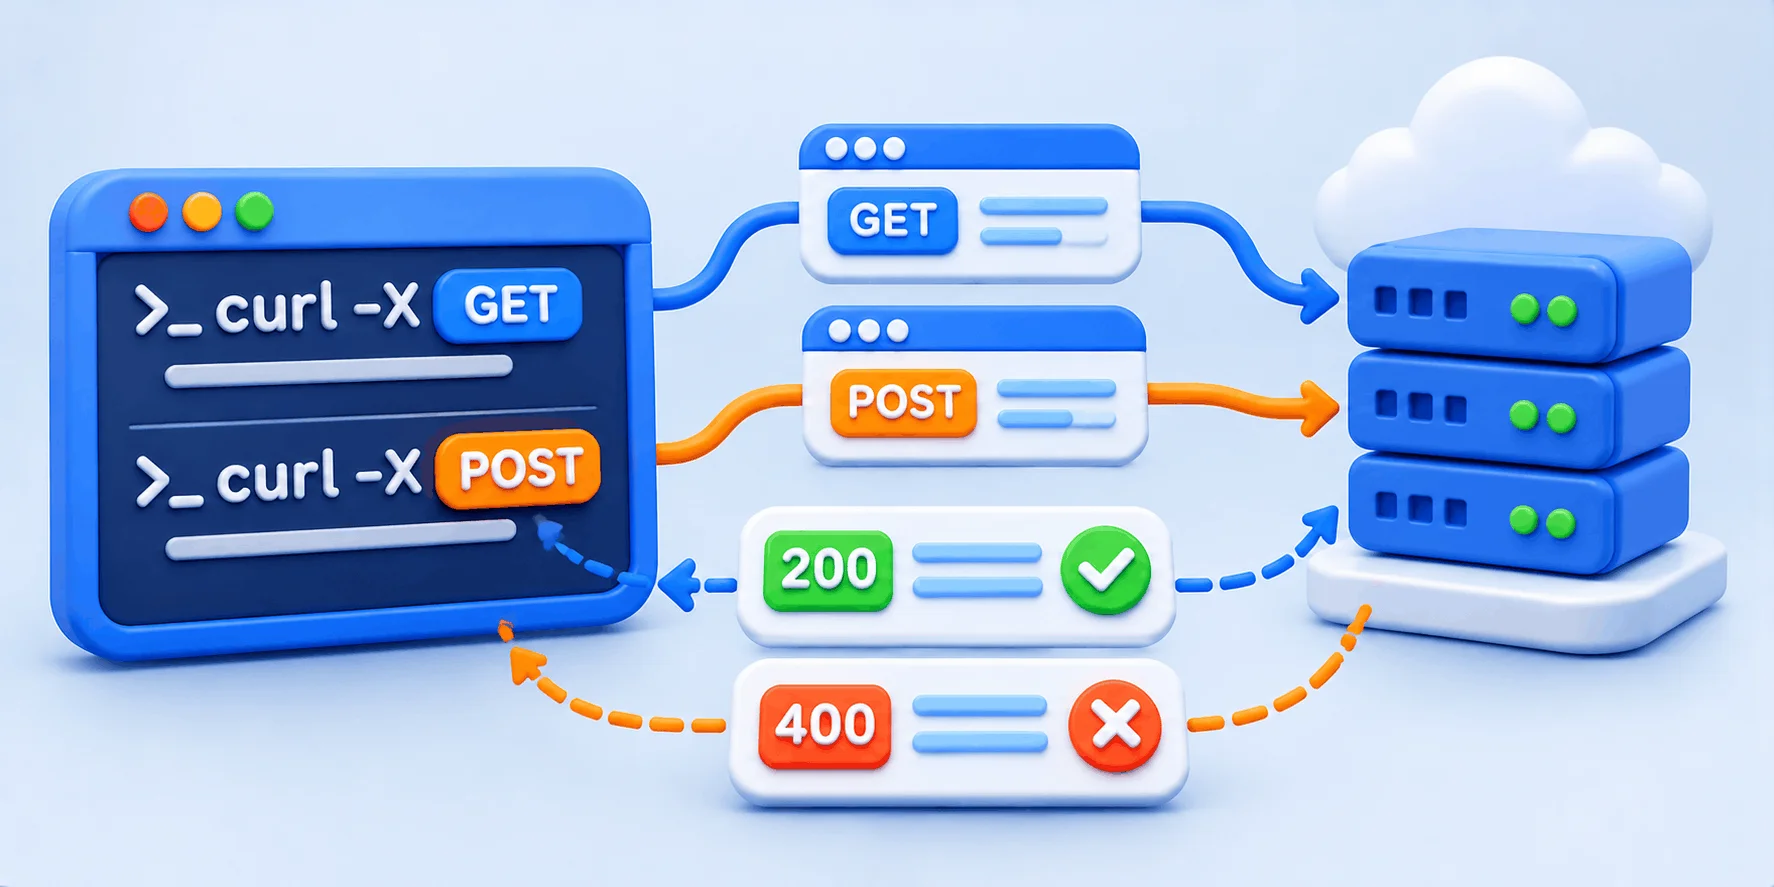
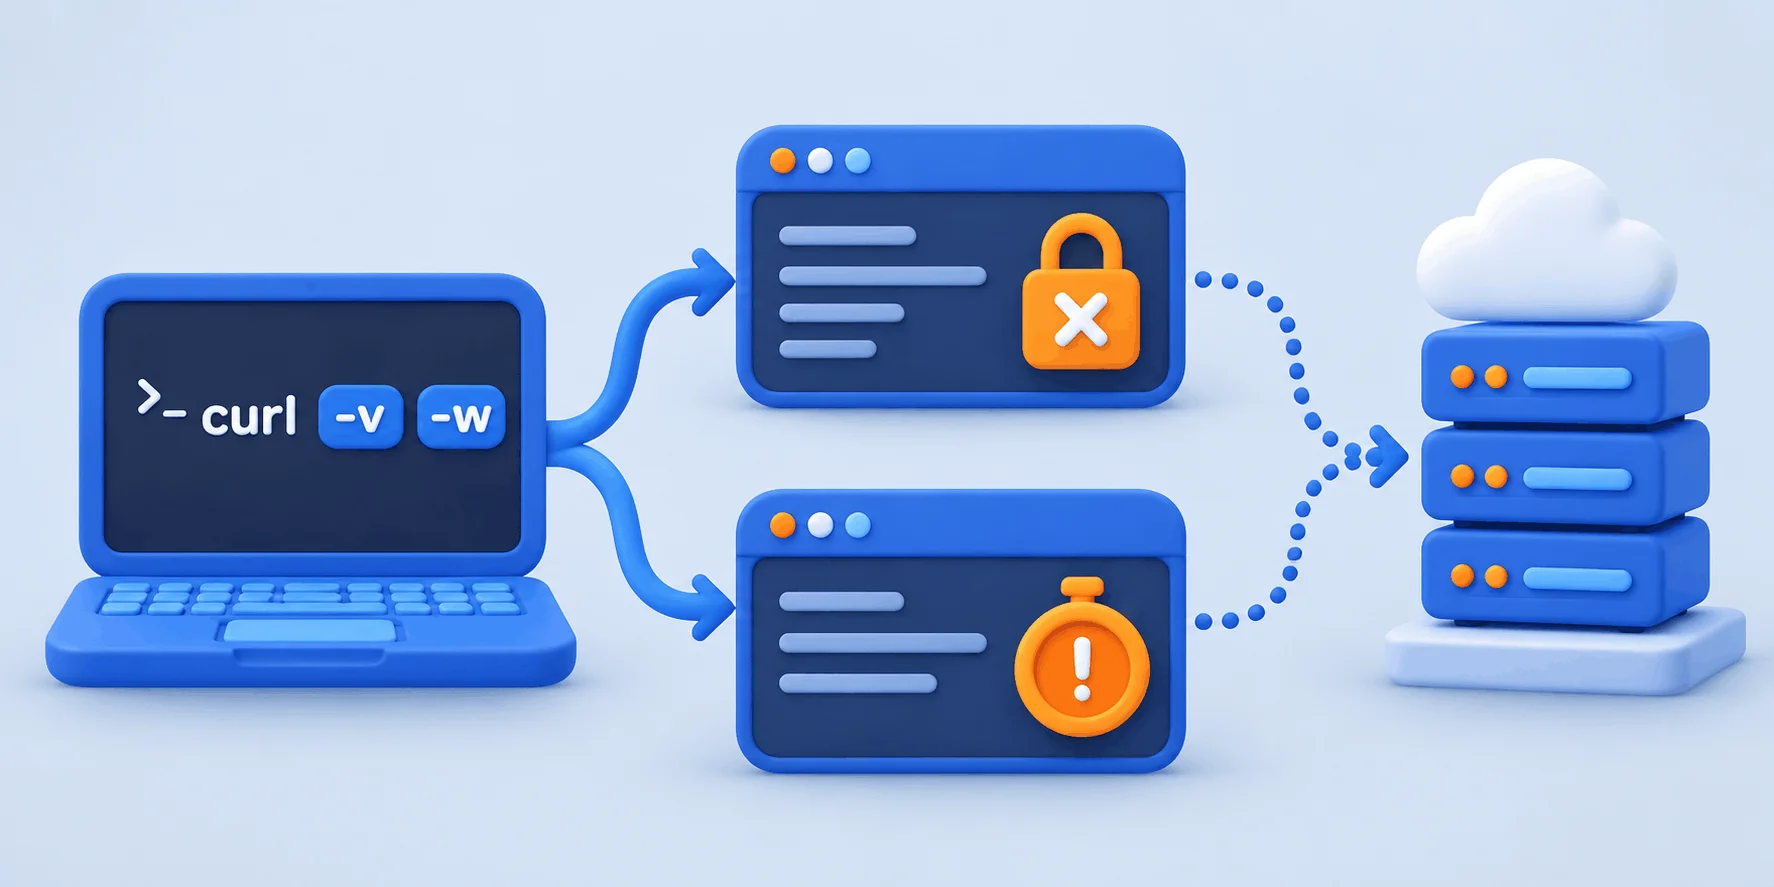
کد 28 یعنی زمان تمام شده. با 35 و 60، TLS یا گواهی شکست خورده است. -w زمان هر مرحله و -v آخرین خط پیش از شکست را نشان میدهد؛ این دو ابزار اصلی تست وب سرویس با curl در این لایهاند.
| پیغام curl | کد خروج | لایه | اقدام |
|---|---|---|---|
نام پیدا نشد: Could not resolve host: api.example.invalid | 6 | DNS | تنظیم DNS سرور |
پورت جواب نداد: Failed to connect to 127.0.0.1 port 9 after 0 ms: Couldn't connect to server | 7 | TCP | پورت بسته یا فایروال |
پاسخی نیامد: Operation timed out after 2002 milliseconds with 0 bytes received | 28 | انتظار پاسخ | سقف --max-time پر شده |
پروتکل نخواند: OpenSSL/3.0.13: error:0A00010B:SSL routines::wrong version number | 35 | TLS | پورت مقصد HTTP ساده است |
امضاکننده ناشناس: SSL certificate problem: unable to get local issuer certificate | 60 | زنجیره گواهی | گواهی میانی یا CA کم است |
نام نخواند: SSL: no alternative certificate subject name matches target host name '127.0.0.1' | 60 | نام گواهی | با نام دامنه گواهی وصل شوید |
ناهمخوانی نام هم کد 60 گرفت. طبق فهرست خطاهای libcurl، کدی که پیشتر 51 بود از نسخه 7.62.0 با 60 یکی شده است؛ در نسخههای امروزی دنبال 51 نگردید.
⚠️ گزینه -k فقط برای یک آزمایش
گزینه -k یا --insecure تأیید گواهی را حذف میکند و انتقال را ناامن میکند. پاسخ با آن و کد 60 بدون آن؟ ایراد در لایه گواهی است. صفحه گواهیهای curl میگوید تأیید را هرگز در محیط عملیاتی کنار نگذارید. این گزینه نباید به کد نهایی برسد.
راه درست دادن CA به curl است. برای یک آزمون، --cacert /path/to/provider-ca.pem با فایل PEM کافی است. برای همیشه، مستندات Ubuntu Server فایل .crt را در /usr/local/share/ca-certificates میگذارد و sudo update-ca-certificates را اجرا میکند. برای سرویس داخلی با گواهی خودامضا، آموزش ساخت گواهی Self-Signed افزودنش به فهرست مورد اعتماد را هم دارد.
این مخزن فقط curl و برنامههای متکی به فهرست OpenSSL سیستم را پوشش میدهد؛ موفقیت curl ثابت نمیکند برنامه هم وصل میشود. طبق مستندات requests، این کتابخانه پایتون از بسته certifi میخواند و مسیر دیگر را از REQUESTS_CA_BUNDLE میگیرد. Node.js معمولاً فهرست Mozilla همراه خودش را دارد و گواهی اضافه را از NODE_EXTRA_CA_CERTS میخواند.
قالب زیر را در timing.txt کنار محل اجرای فرمان ذخیره کنید. curl خطشکست واقعی فایل را حذف میکند (در 8.5.0 دیدیم)؛ پس \n لازم است.
dns:    %{time_namelookup}\n
tcp:    %{time_connect}\n
tls:    %{time_appconnect}\n
ttfb:   %{time_starttransfer}\n
total:  %{time_total}\n
code:   %{http_code}\n
exit:   %{exitcode}\n
remote: %{remote_ip}\n
local:  %{local_ip}\n
curl -sS -o /dev/null -w @timing.txt https://api.example.com/v1/healthخروجی با سرور HTTPS آزمایشی که عمداً ۰٫۴ ثانیه پیش از پاسخ صبر میکرد:
dns:    0.000013
tcp:    0.000118
tls:    0.003289
ttfb:   0.404581
total:  0.404660
code:   200
exit:   0
remote: 127.0.0.1
local: 127.0.0.1زمانها از لحظه شروع شمرده میشوند. هر خط را از خط قبلی کم کنید:
dns پایان تبدیل نام است. عدد بزرگ؟ resolver کند است.tcp منهای dns اتصال TCP است.tls منهای tcp دستدادن TLS است؛ برای http صفر چاپ شد.ttfb منهای tls زمان ساختن پاسخ در سرور است، اینجا حدود ۰٫۴ ثانیه. برای http، ttfb را از tcp کم کنید.remote و local دو سر اتصالاند.🔸 دو سقف زمانی جدا
گزینه --connect-timeout فقط مرحله اتصال (DNS و دستدادن TCP و TLS) را محدود میکند و --max-time کل انتقال را، برای نمونه --connect-timeout 5 --max-time 20. روی سرور آزمایشی ساکت، اولی با https پیغام SSL connection timeout داد و دومی با http پیغام Operation timed out؛ هر دو کد 28.
☁️ دور زدن DNS برای یک تست
گزینه --resolve api.example.com:443:203.0.113.10 برای همان نام و پورت، IP دلخواه را جای پاسخ DNS میگذارد. گواهی همچنان با نام دامنه سنجیده میشود. IP درست را از سرویسدهنده بگیرید. اگر فقط با آن جواب آمد، DNS سرور را اصلاح کنید.
اول ثابت کنید درخواست از کدام IP بیرون رفته و پاسخ چه بوده است. وقتی تست وب سرویس با curl کد خروج 0 و پاسخ 401 یا 403 میدهد، شبکه و TLS سالماند و سرویسدهنده درخواست را رد کرده است.
curl -sS -o /dev/null -w "local=%{local_ip} http=%{http_code}\n" \
  -H "Authorization: Bearer YOUR_API_KEY" https://api.example.com/v1/account
متغیر %{local_ip} سر محلی اتصال است؛ با IP عمومی روی کارت شبکه، همین آدرس به سرویسدهنده میرسد. آدرس خصوصی نشانه NAT است و آدرس واقعی با روش راهنمای ثبت IP سرور در پنل پیامک و درگاه پیدا میشود. روی سرور چند IP، --interface 203.0.113.50 اتصال را به همان آدرس میبندد. آدرس ناموجود کد 45 میدهد.
دلیل رد را بخوانید: -o /dev/null را بردارید و -i بگذارید. RFC 9110 به سرور اجازه میدهد دلیل 403 را در بدنه بنویسد.
در پرسش اول درخواست هنوز نامی پیدا نکرده و در پرسش ششم جواب گرفته و رد شده است؛ شما کجای این مسیر ماندید؟
یعنی resolver سرور نام را پیدا نکرده است (کد 6). با --resolve و IP اعلامشده سرویسدهنده بسنجید.
خود curl فقط میگوید TCP برقرار نشد. همان پورت را روی مقصد دیگری امتحان کنید. وصل شد؟ از سرویسدهنده بپرسید.
چون -k تأیید گواهی را حذف میکند. فهرست CA را درست کنید و -k را در کد نگذارید.
چون requests از بسته certifi و Node.js از فهرست Mozilla خودش میخواند. مسیر CA را با REQUESTS_CA_BUNDLE یا NODE_EXTRA_CA_CERTS بدهید.
چون پاسخی نرسیده است. %{exitcode} را بخوانید؛ در آزمون، کنار 000 کد 6 آمد.
گزینه --fail برای 400 به بالا کد 22 میدهد. راهنمای curl آن را در 401 و 407 قابل اتکا نمیداند؛ %{http_code} را هم بسنجید.
خطوط > در -v هدرهای ارسالی و کلید را دارند؛ پیش از ارسال پاکشان کنید. گزینه -H @file هدر را از فایل میخواند.
جمعبندی؛ تست وب سرویس با curl روی خود سرور با کاربر برنامه آزمون بگیرید و از عدد داخل پرانتز شروع کنید. کد خروج لایه را میگوید: 6 DNS، 7 اتصال، 28 سقف زمانی، 35 دستدادن TLS و 60 گواهی. با کد خروج 0 نوبت کد HTTP است: 401 و 403 یعنی شبکه سالم است و باید کلید API و IP ثبتشده را با %{local_ip} تطبیق دهید. اگر curl وصل شد و برنامه نه، فهرست CA همان runtime را ببینید. گزارش شما به پشتیبانی هم بهجای «وصل نمیشود» نام لایه خراب را خواهد داشت.
🚀 پاسخ 403 و فهرست IP مجاز
کد 0 و پاسخ 403 گرفتید؟ آدرسی که %{local_ip} چاپ کرد باید همان باشد که پنل پیامک یا درگاه در فهرست مجازش دارد.
آخرین خطای curl شما کد چند داشت؟ اگر ریشهاش بیرون از این شش لایه پیدا شد، همان را میخواهیم بشنویم.
منابع