جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
از مه ۲۰۲۵ تا آوریل ۲۰۲۶ نسخه Community سرور MinIO چهار تغییر بزرگ دید: کنسول، باینری، نگهداری و در آخر خود مخزن. بیشتر آموزشهای نصب minio که هنوز در نتایج بالا میآیند، باینری و کنسولی را نشان میدهند که دیگر منتشر نمیشود. وضعیت در ۱۶ آبان ۱۴۰۵: سرور Community و کلاینت mc فقط از سورس ساخته میشوند. AIStor Free بهروز میشود ولی مجوز جدا دارد و تکنود است.
💡 وضعیت MinIO در آبان ۱۴۰۵
سرور MinIO یک object storage با API سازگار با S3 است. مخزن سرور از ۲۵ آوریل ۲۰۲۶ و مخزن mc از ۱۴ ژوئیه ۲۰۲۶ فقطخواندنیاند.
✅ کوتاهترین مسیر امروز ساخت هر دو با go install است. برای داده مهم، مسیر بهروزرسانی را پیش از اولین bucket روشن کنید.
خود راهاندازی چند دستور است؛ گرفتاریهای بعدی از انتخاب نسخه و تعداد درایوها میآید. پورت 9000 قرار است فقط به روی سرورهای برنامه باز باشد؛ فایل حجیمی که بازدیدکننده مستقیم میگیرد، از مسیر راهاندازی سرور دانلود با Nginx و سقف پهنای باند هر اتصال میرسد.
📌 پرسشهای پیش از ساخت S3 شخصی
◀️ تفاوت object storage با فایلسیستم
◀️ تغییرات نسخه رایگان در ۲۰۲۵
◀️ دسترسی و bucket هر برنامه
◀️ اتصال برنامه با S3 API
در فایلسیستم برنامه مسیر و پوشه را باز میکند. در object storage برنامه با درخواست HTTP یک شیء را زیر یک کلید در یک bucket میگذارد یا برمیدارد. رایجترین API این کار S3 آمازون است و MinIO آن را روی سرور خودتان پیاده میکند.
کلید invoices/2026/t.txt یک رشته است و اسلشهایش پوشه نمیسازند؛ ابزارها پیشوند (prefix) را به شکل پوشه نشان میدهند. برنامه با این کلید چیزی شبیه ژتون شمارهدار رختکن تالار در دست دارد: داده را با آن پس میگیرد و لازم نیست بداند روی کدام دیسک نشسته است. به همین دلیل پس از نصب minio، فایل آپلود کاربران و مخزن ابزارهای بکاپ به endpoint و نام bucket وصل میشوند، نه به مسیر دیسک.
نسخه Community سرور MinIO در سال ۲۰۲۵ کنسول مدیریتی و باینری آماده را از دست داد و در آوریل ۲۰۲۶ مخزنش آرشیو شد. کد با مجوز AGPLv3 در دسترس است، ولی commit تازهای نمیگیرد.
⚠️ تغییرات نسخه Community به ترتیب تاریخ
مه ۲۰۲۵: امکانات مدیریتی کنسول وب حذف شد و مرورگر object ماند (گزارش It’s FOSS).
اکتبر ۲۰۲۵: انتشار باینری و image داکر متوقف شد؛ README: «فقط سورس».
۳ دسامبر ۲۰۲۵: اعلام حالت نگهداری (maintenance mode) در README.
۲۵ آوریل ۲۰۲۶: مخزن minio/minio در GitHub پس از آرشیو کوتاه فوریه، دوباره آرشیو شد.
۱۴ ژوئیه ۲۰۲۶: مخزن minio/mc هم آرشیو شد (بنر GitHub همان مخزن).
بررسی ما، ۱۶ آبان ۱۴۰۵: باینریهای Community سرور و mc در dl.min.io پاسخ 410 دادند و مستندات Community به AIStor هدایت شد.
| مسیر | مجوز | بهروزرسانی | محدودیت مهم |
|---|---|---|---|
ساخت سرور و mc از سورس با go install | مجوز AGPLv3 | آخرین commit سرور ۱۲ فوریه ۲۰۲۶ و mc ۶ نوامبر ۲۰۲۵ | به Go نسخه 1.24 یا جدیدتر نیاز دارد |
| باینری قدیمی Community | مجوز AGPLv3 | به گفته README دیگر بهروز نمیشود | مسیرهای dl.min.io در بررسی ما 410 دادند |
| بستههای deb و rpm برای AIStor Free | مجوز MinIO Software License | از طرف شرکت MinIO | فقط تکنود؛ فایل مجوز لازم است |
ساخت از سورس برای نصب minio در آزمایشگاه کافی است. go version باید 1.24 یا بالاتر باشد و ماژولها از proxy.golang.org میآیند. اگر این نشانی باز نیست، روی ماشین دیگری بسازید و باینریها را کپی کنید. در آزمون خودمان (عدد رسمی نیست) ساخت با Go 1.24.7 حدود دو دقیقه و نیم طول کشید و باینری ۱۵۱ مگابایتی نسخهاش را DEVELOPMENT.GOGET گزارش کرد.
go install github.com/minio/minio@latest
go install github.com/minio/mc@latest
~/go/bin/minio --version
طبق راهنمای نصب AIStor روی Ubuntu، بسته AIStor با sudo dpkg -i minio.deb نصب میشود. نسخه Free فقط الگوهای تکنود را میپذیرد و سرور بدون فایل مجوز، عملیات S3 را رد میکند. کلاینت AIStor هم در dl.min.io/aistor/mc با همان مجوز منتشر میشود. Garage و SeaweedFS دو پروژه متنباز جدا با API سازگار با S3 هستند.
💡 سرور تکدرایو و erasure coding
مستندات erasure در پوشه docs مخزن MinIO میگوید سرور درایوها را در مجموعههای ۲ تا ۱۶ تایی میچیند و هر object را بین درایوهای یک مجموعه تقسیم میکند. روی یک درایو، سرور ما هنگام شروع نوشت 1 set(s), 1 drives per set. خرابی همان درایو یعنی از دست رفتن داده؛ پس نسخه دوم را جای دیگری نگه دارید.
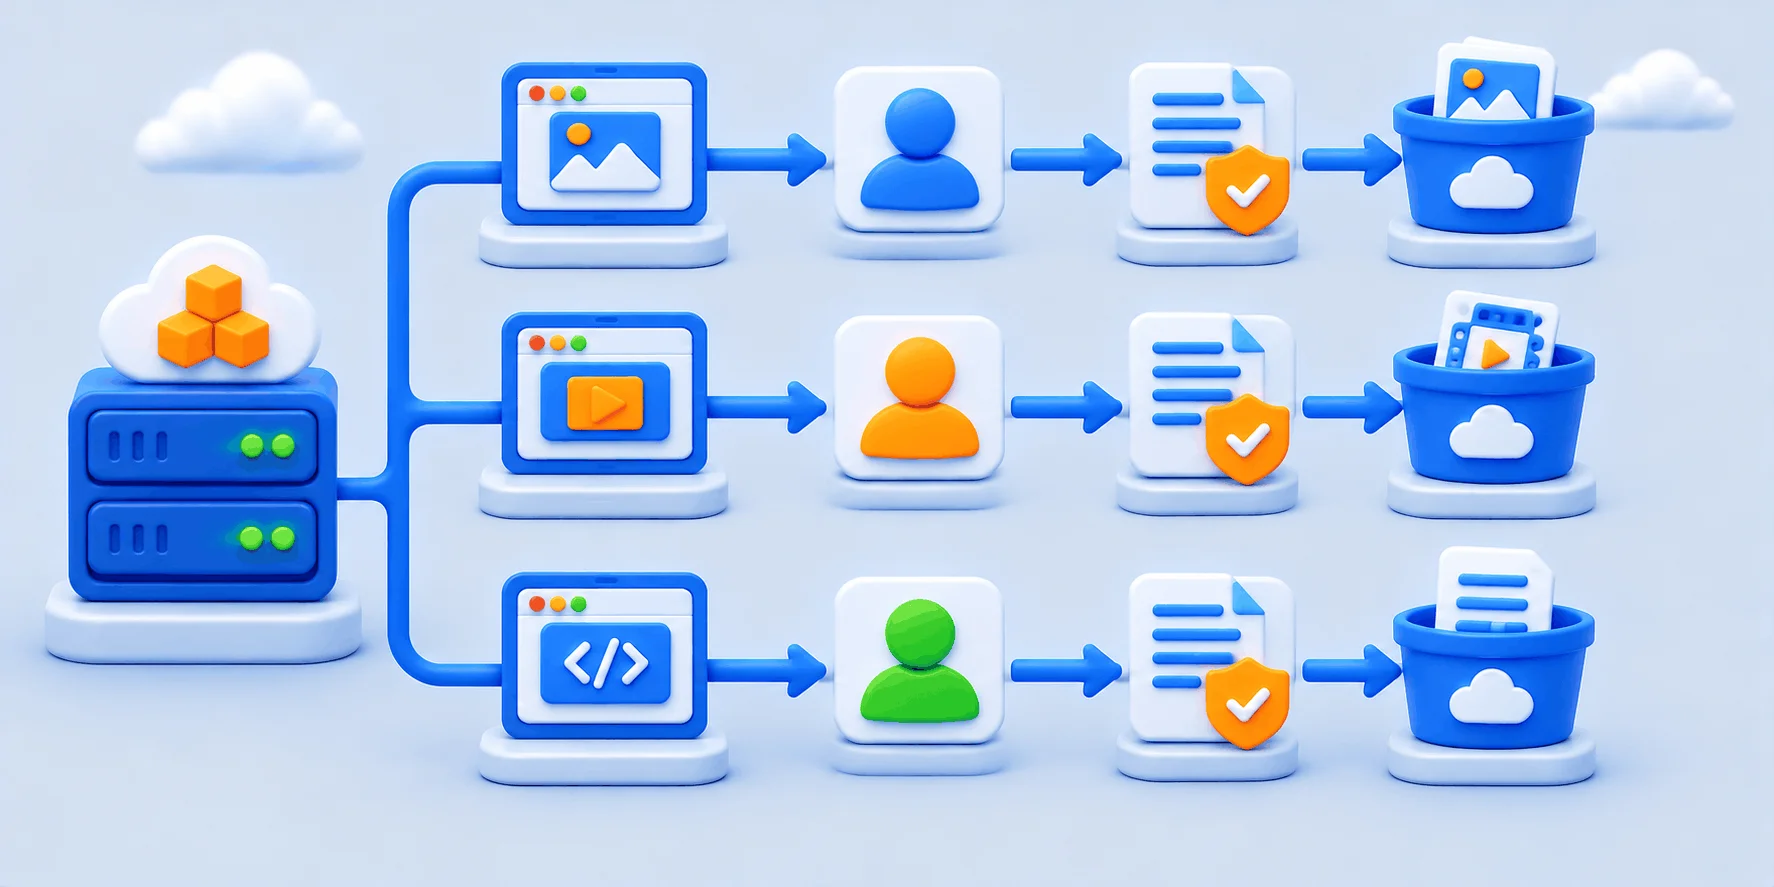
کلید root برای مدیریت است. هر برنامه کاربری با policy محدود به bucket خودش میگیرد تا کلید لورفتهاش به داده بقیه نرسد. ابزار این کار کلاینت mc است.
مخزن minio-service برای systemd دو فایل پیشنهاد میکند: /etc/default/minio برای مسیر داده و پورتها و /etc/minio/config.env برای MINIO_ROOT_USER و MINIO_ROOT_PASSWORD. این مخزن حالا نام AIStor دارد، ولی سورس Community همان متغیرها را میخواند. مقدارهای نمونه را عوض کنید؛ برای رمز، خروجی openssl rand -base64 30 مناسب است.
sudo useradd -r -M -s /usr/sbin/nologin minio-user
sudo install -m 755 ~/go/bin/minio /usr/local/bin/minio
sudo mkdir -p /mnt/data /etc/minio/certs
sudo chown minio-user:minio-user /mnt/data /etc/minio/certs
# /etc/default/minio
MINIO_VOLUMES="/mnt/data"
MINIO_OPTS="--address :9000 --console-address :9001 --certs-dir /etc/minio/certs"
MINIO_CONFIG_ENV_FILE=/etc/minio/config.env
# /etc/minio/config.env
MINIO_ROOT_USER=Root-User
MINIO_ROOT_PASSWORD=Root-Passwordفایل unit این مخزن برای پایش سلامت دیسک در AIStor، CAP_SYS_ADMIN و CAP_DAC_OVERRIDE میدهد. طبق صفحه man قابلیتها، CAP_DAC_OVERRIDE بررسی مجوز فایل را دور میزند؛ با آن، دسترسی 600 محافظ نیست. در آزمون خودمان سرور بدون config.env بیصدا با minioadmin:minioadmin بالا آمد. در drop-in زیر، AssertFileNotEmpty این حالت را به خطای شروع تبدیل میکند و AmbientCapabilities= خالی قابلیتها را برمیدارد.
sudo chown minio-user:minio-user /etc/minio/config.env
sudo chmod 600 /etc/minio/config.env
curl -O https://raw.githubusercontent.com/minio/minio-service/master/linux-systemd/minio.service
sudo mv minio.service /lib/systemd/system/
sudo mkdir -p /etc/systemd/system/minio.service.d
printf '[Unit]\nAssertFileNotEmpty=/etc/minio/config.env\n[Service]\nAmbientCapabilities=\n' \
  | sudo tee /etc/systemd/system/minio.service.d/override.conf
sudo systemctl daemon-reload
sudo systemctl enable minio.service
sudo systemctl start minio.service
journalctl -u minio.service | grep -i 'default credentials'
curl -I http://127.0.0.1:9000/minio/health/live
خط grep باید خالی بماند و health پاسخ 200 بدهد. بدون --console-address کنسول روی پورت تصادفی بالا میآید.
در نصب minio کلید root را به هیچ برنامهای ندهید. با لو رفتن یک فایل تنظیمات، همه bucketها لو میروند. در راهنمای multi-user مستندات مخزن اول policy در قالب JSON تعریف میشود و بعد به کاربر میچسبد. این نمونه را با نام app-uploads-rw.json ذخیره کنید؛ فقط bucket برنامه uploads را باز میکند:
{
  "Version": "2012-10-17",
  "Statement": [
    {"Effect": "Allow", "Action": ["s3:ListBucket"],
     "Resource": ["arn:aws:s3:::app-uploads"]},
    {"Effect": "Allow", "Action": ["s3:GetObject", "s3:PutObject", "s3:DeleteObject"],
     "Resource": ["arn:aws:s3:::app-uploads/*"]}
  ]
}
🔸 کاربر و policy برنامه uploads با mc
تعریف alias (کلیدهای root را میپرسد): mc alias set local http://127.0.0.1:9000.
ساخت bucket: mc mb local/app-uploads.
ثبت policy: mc admin policy create local app-uploads-rw app-uploads-rw.json.
ساخت کاربر: mc admin user add local (نام را دقیقاً app-uploads وارد کنید؛ کلید مخفی در تاریخچه shell نمیماند).
اتصال policy: mc admin policy attach local app-uploads-rw --user=app-uploads.
روشن کردن نسخهبندی: mc version enable local/app-uploads
با کلید این کاربر، نوشتن در bucket دیگر پاسخ Insufficient permissions to access this path گرفت. نسخهبندی پیشفرض نیست و پیش از mc version enable خروجی ما is un-versioned بود. هر bucket تازه هم خصوصی است؛ mc anonymous set download local/public-assets دانلود بدون کلید را ممکن میکند؛ فقط برای محتوای واقعاً عمومی.
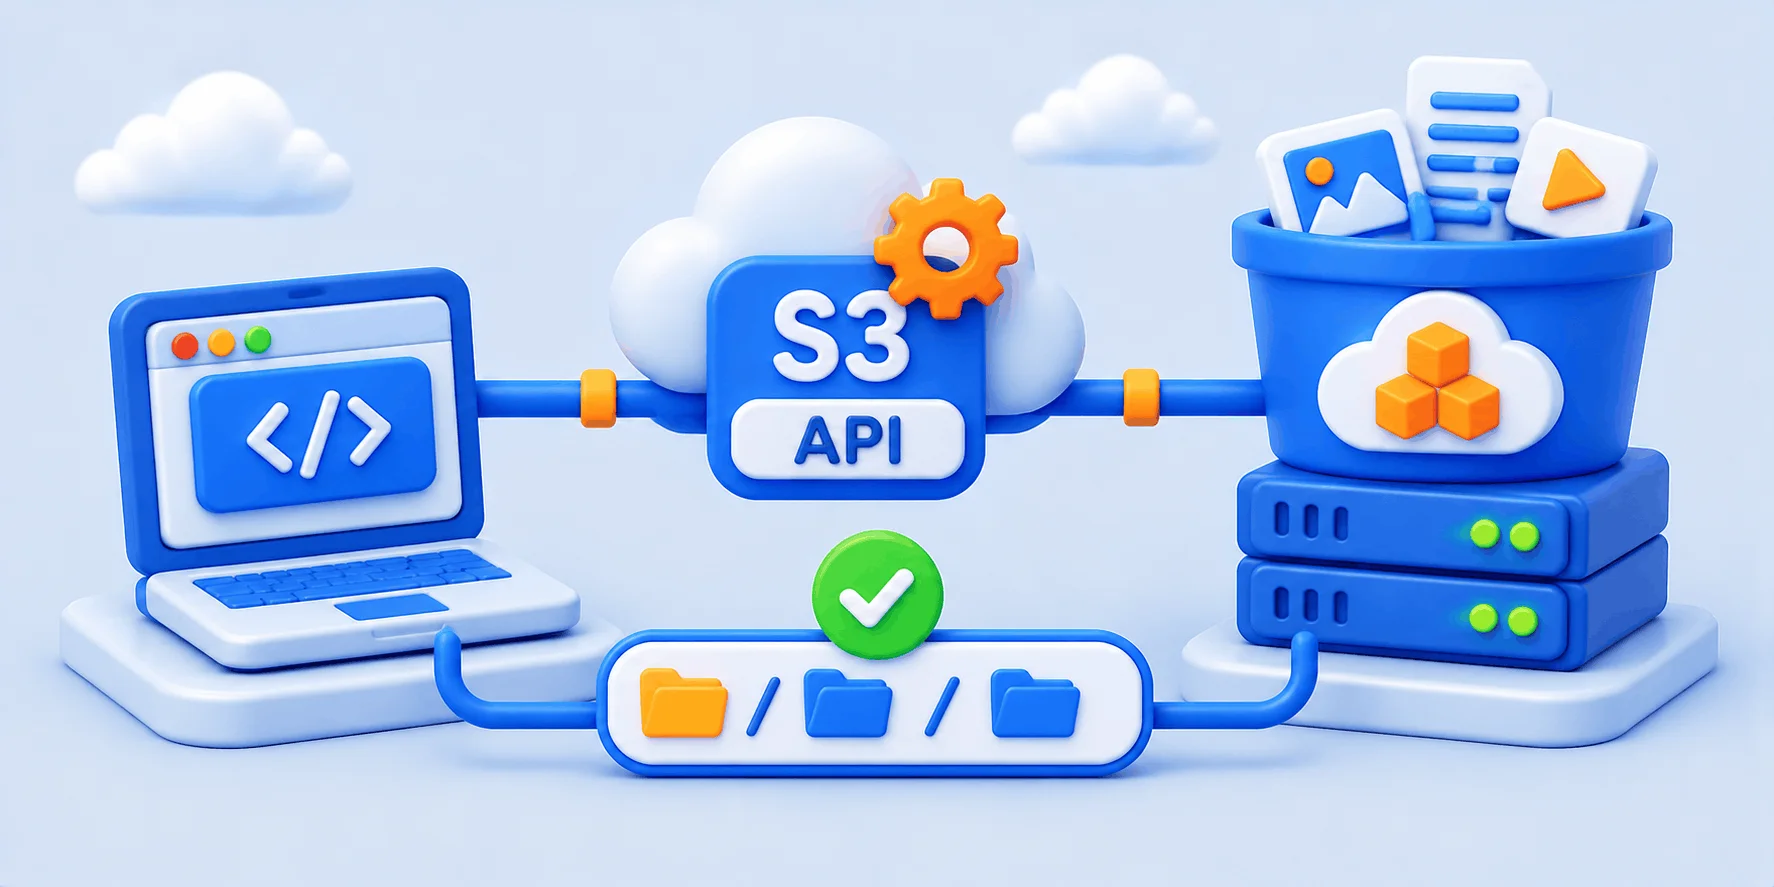
برنامه چهار مقدار لازم دارد: endpoint با پورت 9000، جفت کلید کاربر خودش و region. سرور MinIO بهطور پیشفرض path-style را میفهمد و virtual-host فقط با MINIO_DOMAIN فعال میشود؛ پس path-style کلاینت را روشن کنید.
🔸 تنظیم کلاینت برای endpoint شخصی
نشانی endpoint: https://s3.example.com:9000؛ در این راهاندازی reverse proxy جلوی MinIO نیست، پس پورت باید در نشانی بیاید.
سبک path-style: روشن؛ در mc با mc alias set app https://s3.example.com:9000 --path on.
مقدار region: اگر MINIO_SITE_REGION را تعیین کردهاید، دقیقاً همان مقدار.
مخزن restic: s3:https://s3.example.com:9000/app-backups با متغیرهای AWS_ACCESS_KEY_ID و AWS_SECRET_ACCESS_KEY
سرور بدون MINIO_SITE_REGION هر region را پذیرفت؛ با MINIO_SITE_REGION=ir-thr-1 درخواست us-east-1 پاسخ 400 گرفت: the region is wrong; expecting 'ir-thr-1'. برنامه restic بدون تنظیم، us-east-1 میفرستد؛ region دو طرف را یکی کنید.
مستندات TLS مخزن MinIO دو فایل public.crt و private.key میخواهد؛ چون کاربر سرویس پوشه خانه ندارد، آنها را در /etc/minio/certs بگذارید. با پوشه خالی، سرور روی HTTP ساده ماند. گواهی را با نصب SSL رایگان با Certbot بگیرید و fullchain.pem را به نام public.crt و privkey.pem را به نام private.key کپی کنید. کپی دو فایل و systemctl restart minio.service را در --deploy-hook بگذارید تا پس از هر تمدید اجرا شود.
کنسول Community حالا بیشتر مرورگر object است. پورت 9001 را به IP مدیر محدود کنید و 9000 را فقط به سرورهای برنامه بدهید. یک نصب minio وقتی آماده داده واقعی است که خود برنامه با کلید محدودش فایلی بنویسد و بخواند و به bucket دیگری راه نداشته باشد.
اگر بکاپهای شبانه restic قرار است روی همین bucket بنشینند، این سرور یکی از دو نسخه داده شماست و همانقدر مراقبت میخواهد که سرور اصلی.
از مه ۲۰۲۵ امکانات مدیریتی آن حذف شده است؛ bucket را با mc mb و کاربر و policy را با mc admin بسازید.
خیر. نرمافزار جدایی است که API سازگار با S3 دارد؛ برنامه با تغییر endpoint و کلیدها وصل میشود.
برای Community نه؛ مسیرهای dl.min.io در بررسی ما 410 دادند. هر دو با go install ساخته میشوند.
صفحه قیمتگذاری MinIO آن را رایگان و تکنود معرفی میکند، با مجوز MinIO Software License و نه AGPLv3.
بهعنوان یکی از دو نسخه، بله؛ بهعنوان تنها نسخه، نه.
به گفته مستندات config، فقط با MINIO_ROOT_USER و MINIO_ROOT_PASSWORD؛ مقدار را در config.env عوض کنید و سرویس را دوباره راه بیندازید.
نه. README میگوید باینری را از سورس بسازید و با Dockerfile مخزن و docker build، image را خودتان بسازید.
جمعبندی؛ پیش از نصب minio نسخه و مسیر بهروزرسانی را انتخاب کنید. سرور Community و mc آرشیو شدهاند و وصله تازه نمیگیرند؛ AIStor Free بهروز میشود ولی مجوز جدا دارد و تکنود است. اعتبار root را در فایل 600 بگذارید و با drop-in، قابلیتهای اضافه را بردارید و نبودن config.env را به خطا تبدیل کنید. هر برنامه کاربر و policy خودش را بگیرد و endpoint با پورت 9000 و path-style و region درست داده شود. با یک درایو erasure coding در کار نیست؛ نسخه دوم داده را روی سرور دیگری نگه دارید.
🚀 پشت صحنه bucket، جلوی صحنه Nginx
برای دانلود عمومی، Nginx لینک امن و زماندار میسازد؛ تنظیمی جدا از policy هر bucket.
نام SDK یا کلاینتی که برنامهتان با آن به S3 وصل میشود چیست؟