جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
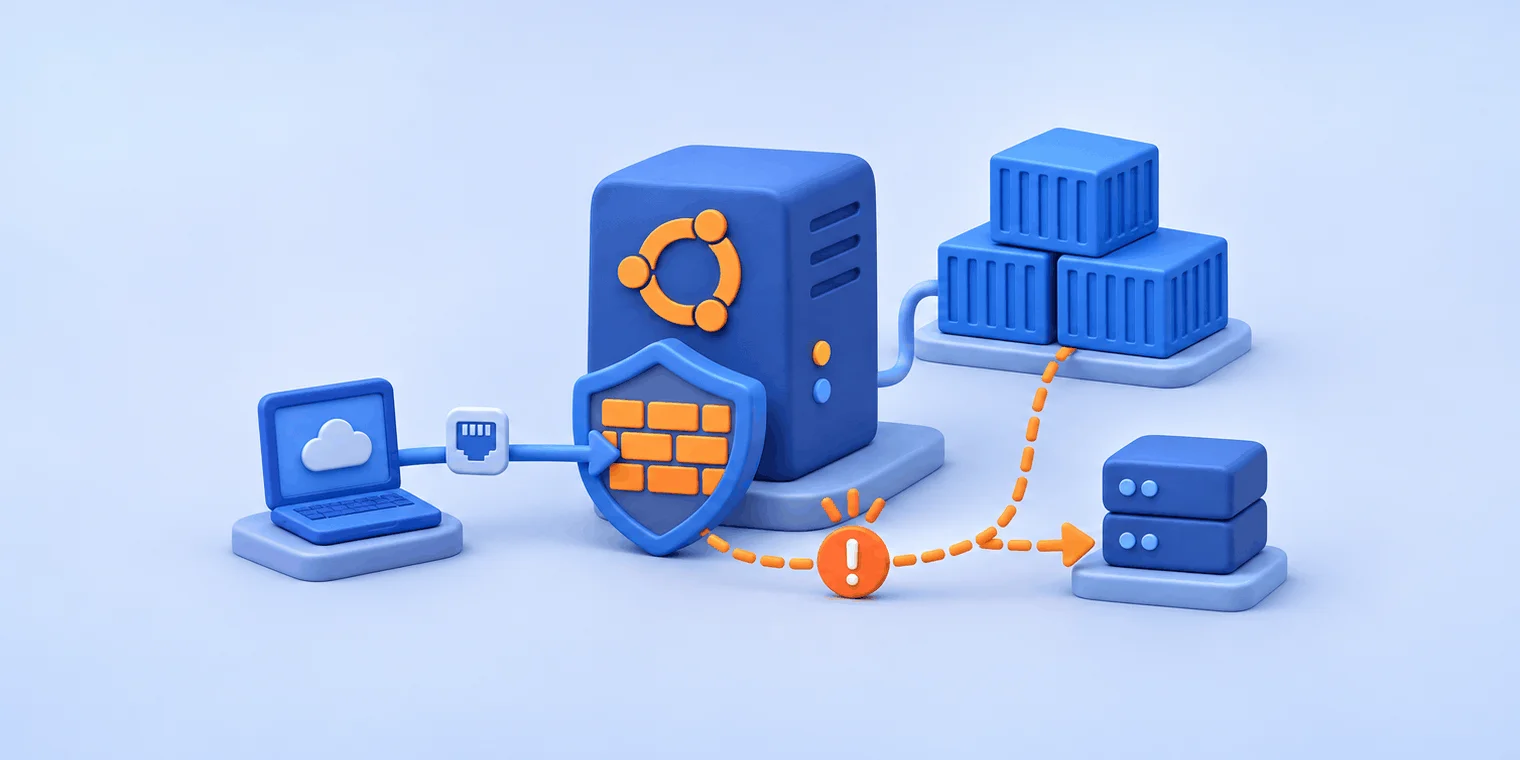
خروجی ufw status میگوید فقط 22 و 80 و 443 باز است؛ اسکن از شبکهای دیگر پورت 5432 کانتینر PostgreSQL را باز میبیند. یک آموزش ufw برای سرور داکری باید هر دو گزارش را توضیح بدهد. فایروال ufw رابط ساده اوبونتو برای فایروال هسته است و فقط قانونهای خودش را گزارش میکند. ترتیب امن: سیاست پیشفرض، اجازه SSH، بعد enable؛ برای کانتینر، 127.0.0.1 یا زنجیره DOCKER-USER.
-p پورت منتشر میکند ← ufw deny اثری ندارد؛ از 127.0.0.1 یا DOCKER-USER کمک بگیرید.enable باز کنید؛ پروفایل OpenSSH فقط 22/tcp است.allow proto tcp from با IP دفتر را بنویسید و آزمایش کنید، بعد قانون عمومی را بردارید.enable اتصال قطع شد ← از کنسول پنل سرور وارد شوید و sudo ufw disable بزنید.💡 پیشفرضهای ufw و استثنای داکر
طبق صفحه man، ufw پس از نصب غیرفعال است، با ورودی deny و خروجی allow.
✅ پورت منتشرشده داکر پیش از قانونهای ufw مسیر میگیرد.
✅ پیش از sudo ufw enable، دستور sudo ufw allow OpenSSH را اجرا کنید.
فرمان ufw status قانونهایی را که خودتان نوشتهاید درست گزارش میکند. دردسر از قانون داکر است و از قانون SSH جاافتاده. ufw سیاست پایه را میچیند و فهرست کشوری بستن ip خارجی با ipset، اگر لازم شود، روی همین پایه مینشیند.
📌 آنچه ufw میگوید و آنچه باز است
◀️ قفل شدن پشت فایروال تازه
◀️ پورت کانتینر در برابر deny
◀️ پورت مدیریتی فقط برای دفتر
◀️ قانون مبدأ برای پورت کانتینر
در اولین تمرین آموزش ufw، enable پیش از باز کردن پورت 22 احتمالاً اتصال را قطع میکند. صفحه man ufw در اوبونتو هشدار میدهد که فعالسازی ممکن است اتصالهای موجود، از جمله ssh، را قطع کند. سؤال تأیید ufw قانون SSH نمیسازد.
دستور default یکی از allow، deny یا reject را برای incoming، outgoing یا routed میگذارد. پورت سرویس با شماره و پروتکل باز میشود و بازه با دونقطه.
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 443/tcp
sudo ufw allow proto tcp from any to any port 8080:8090بسته openssh-server در اوبونتو پروفایلی به نام OpenSSH در /etc/ufw/applications.d میگذارد که فقط 22/tcp را باز میکند. گزینه --dry-run فقط تغییرات را چاپ میکند. روی سرور راهدور، این ترتیب را نگه دارید:
sudo ufw app list
sudo ufw app info OpenSSH
sudo ufw allow OpenSSH
sudo ufw allow 80/tcp
sudo ufw --dry-run enable
sudo ufw enable
sudo ufw status verbose
نشست فعلی را نبندید و از ترمینال دوم اتصال تازه بگیرید.
⚠️ پورت SSH شما 22 نیست؟
پروفایل OpenSSH فقط 22/tcp را باز میکند. برای sshd روی 2222، پیش از enable بزنید: sudo ufw allow 2222/tcp. دستور sudo ufw --force enable سؤال تأیید را هم حذف میکند.
برای پورتی که با -p منتشر شده، نه. صفحه Packet filtering and firewalls در مستند Docker داکر و ufw را ناسازگار میخواند. داکر ترافیک کانتینر را در جدول nat مسیر میدهد، پیش از زنجیرههای INPUT و OUTPUT که ufw استفاده میکند.
هر چه از آموزش ufw درباره deny یاد گرفتهاید، برای پورتهای خود میزبان درست است. بسته پورت منتشرشده ماشینی است که پارکبان از رمپ پشتی پایین میبرد: از جلوی راهبند INPUT نمیگذرد و ردی در فهرست ufw نمیگذارد.
فرض زیر آزمون: «8080 را deny کردهام، پس بسته است.» گزینه -Pn در nmap از کشف میزبان صرفنظر میکند. دو خط آخر، آزمون را پاک میکنند.
# on the server
sudo ufw deny 8080/tcp
docker run -d --name web -p 8080:80 nginx

# from another network
nmap -Pn -p 22,80,443,8080 SERVER_IP

# cleanup on the server
docker rm -f web
sudo ufw delete deny 8080/tcp
مستند داکر رفتار کلی را مینویسد، نه این آزمون را: بستهها پیش از قانونهای فایروال مسیر میگیرند. پس 8080 احتمالاً از بیرون جواب میدهد، با وجود DENY در ufw status. جدول زیر فرضی است؛ با خروجی سرور خودتان پرش کنید.
| آنچه ufw status نشان میدهد | آنچه اسکن از بیرون میبیند |
|---|---|
| 22/tcp ALLOW | 22/tcp open |
| 8080/tcp DENY | پورت 8080 با وضعیت open، چون کانتینر آن را منتشر کرده |
| برای 5432 هیچ ردیفی | پورت 5432 با وضعیت open، اگر دیتابیس با -p 5432:5432 اجرا شده باشد |
مستند Port publishing در Docker انتشار پورت کانتینر را، بدون تنظیم اضافه، ناامن میداند. بدون نشانی میزبان، پورت روی همه نشانیهای IPv4 و IPv6 باز میشود. با loopback فقط خود میزبان به آن میرسد. روی سرور بدون IPv6، بخش [::1] را حذف کنید.
docker run -d -p 127.0.0.1:8080:80 -p '[::1]:8080:80' nginxکلید "ip": "127.0.0.1" در daemon.json این را برای bridge پیشفرض ثابت میکند (با ریاستارت داکر). شبکه bridge خودساخته گزینه com.docker.network.bridge.host_binding_ipv4 را میخواهد. در نسخههای پیش از 28.0.0، میزبانهای همان بخش L2 به پورت localhost هم میرسیدند.
روی سروری که داکر را با نصب داکر روی اوبونتو 24.04 بالا آوردهاید، پیش از اولین docker run -p همین تصمیم را بگیرید. گزینه "iptables": false راه حل نیست. به گفته مستند داکر، احتمالاً شبکه کانتینرها را خراب میکند.
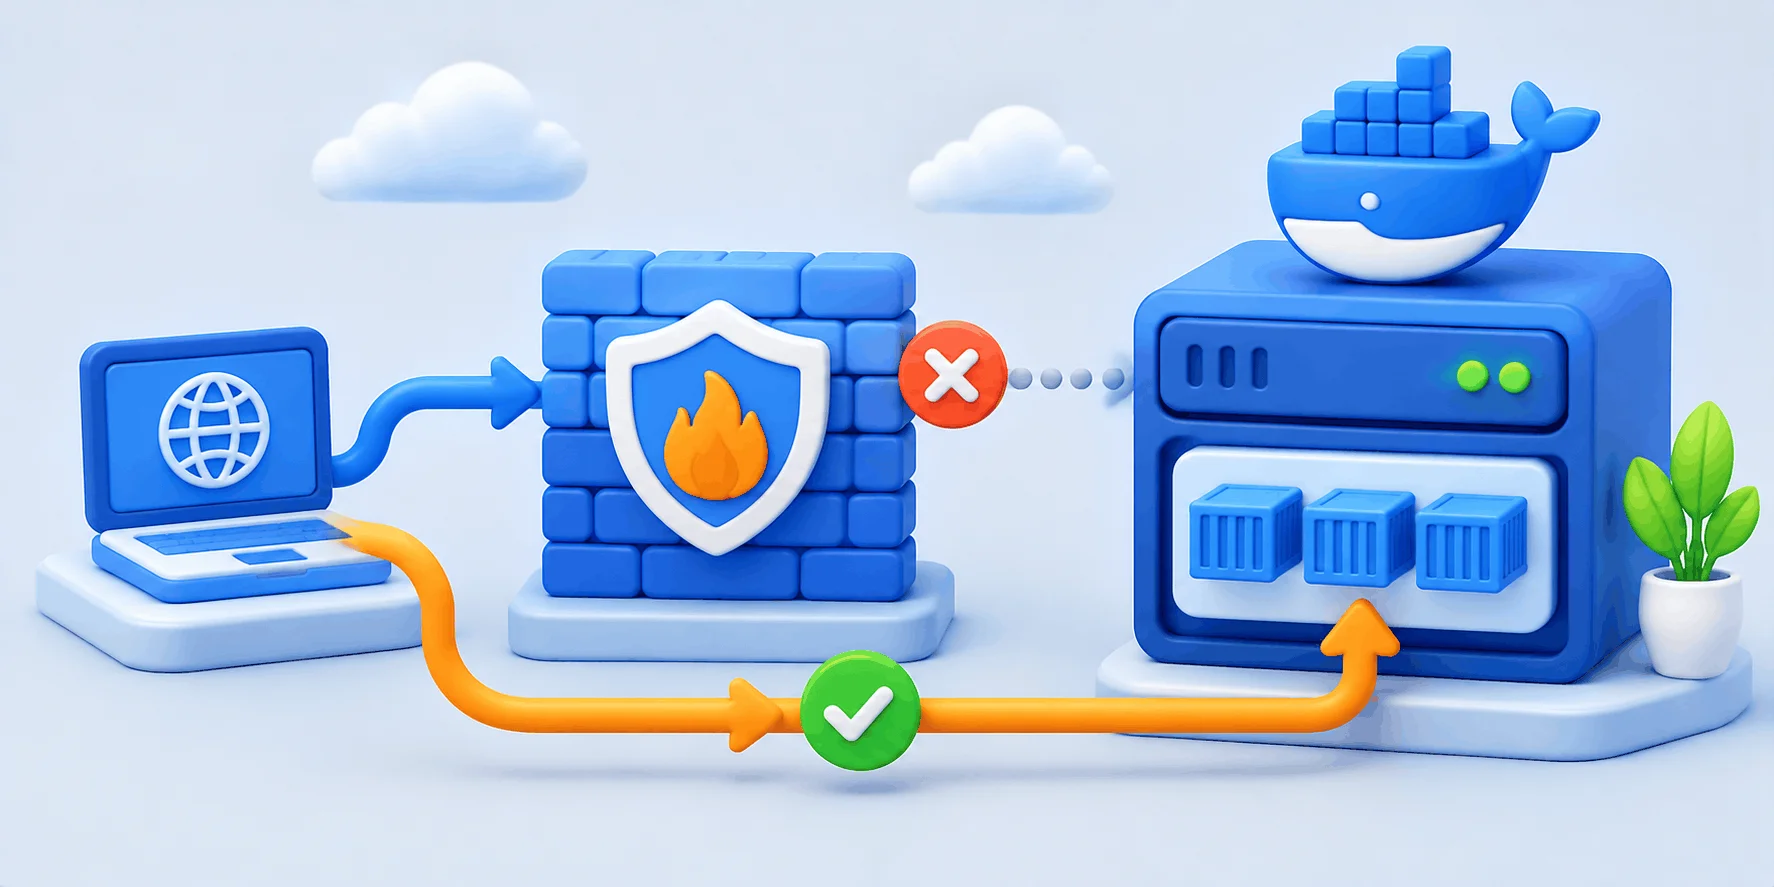
پورت SSH و پنلهای مدیریتی را فقط برای IP ثابت دفتر باز کنید. قالب مستند فایروال Ubuntu Server این است: sudo ufw allow proto tcp from 192.168.0.2 to any port 22. صفحه man میگوید اولین قانون منطبق برنده است. تا قانون عمومی همان پورت بماند، قانون محدود اثری ندارد.
برای پنل یا دیتابیس هم همین قالب را با پورت خودش بنویسید. از آموزش ufw، این خط را بیشتر از بقیه تکرار خواهید کرد. پیش از حذف قانون عمومی، از IP دفتر (اینجا 203.0.113.10) یک نشست SSH تازه باز کنید. نشست فعلی معیار نیست.
sudo ufw allow proto tcp from 203.0.113.10 to any port 22 comment 'office'
# test a NEW ssh session from the office IP, then:
sudo ufw delete allow OpenSSH
sudo ufw status numbered
حذف یا با تکرار متن قانون بعد از delete است، یا با شماره از ufw status numbered، مثل sudo ufw delete 3. با IPv6 فعال، حذف با شماره فقط همان ردیف را برمیدارد و نسخه دیگر قانون میماند.
اگر از نشانیهای متغیر وصل میشوید، بعد از sudo ufw delete allow OpenSSH قانون sudo ufw limit 22/tcp را بگذارید. این قانون نشانیای را که در ۳۰ ثانیه ۶ اتصال یا بیشتر باز کند رد میکند.
سطح پیشفرض لاگ low است: بستههای ردشدهای که با سیاست جور نیستند، با محدودیت نرخ. روی سیستم دارای rsyslog، خطها ممکن است در /var/log/ufw.log هم بیایند. دستور sudo ufw logging on لاگ خاموش را روشن میکند.
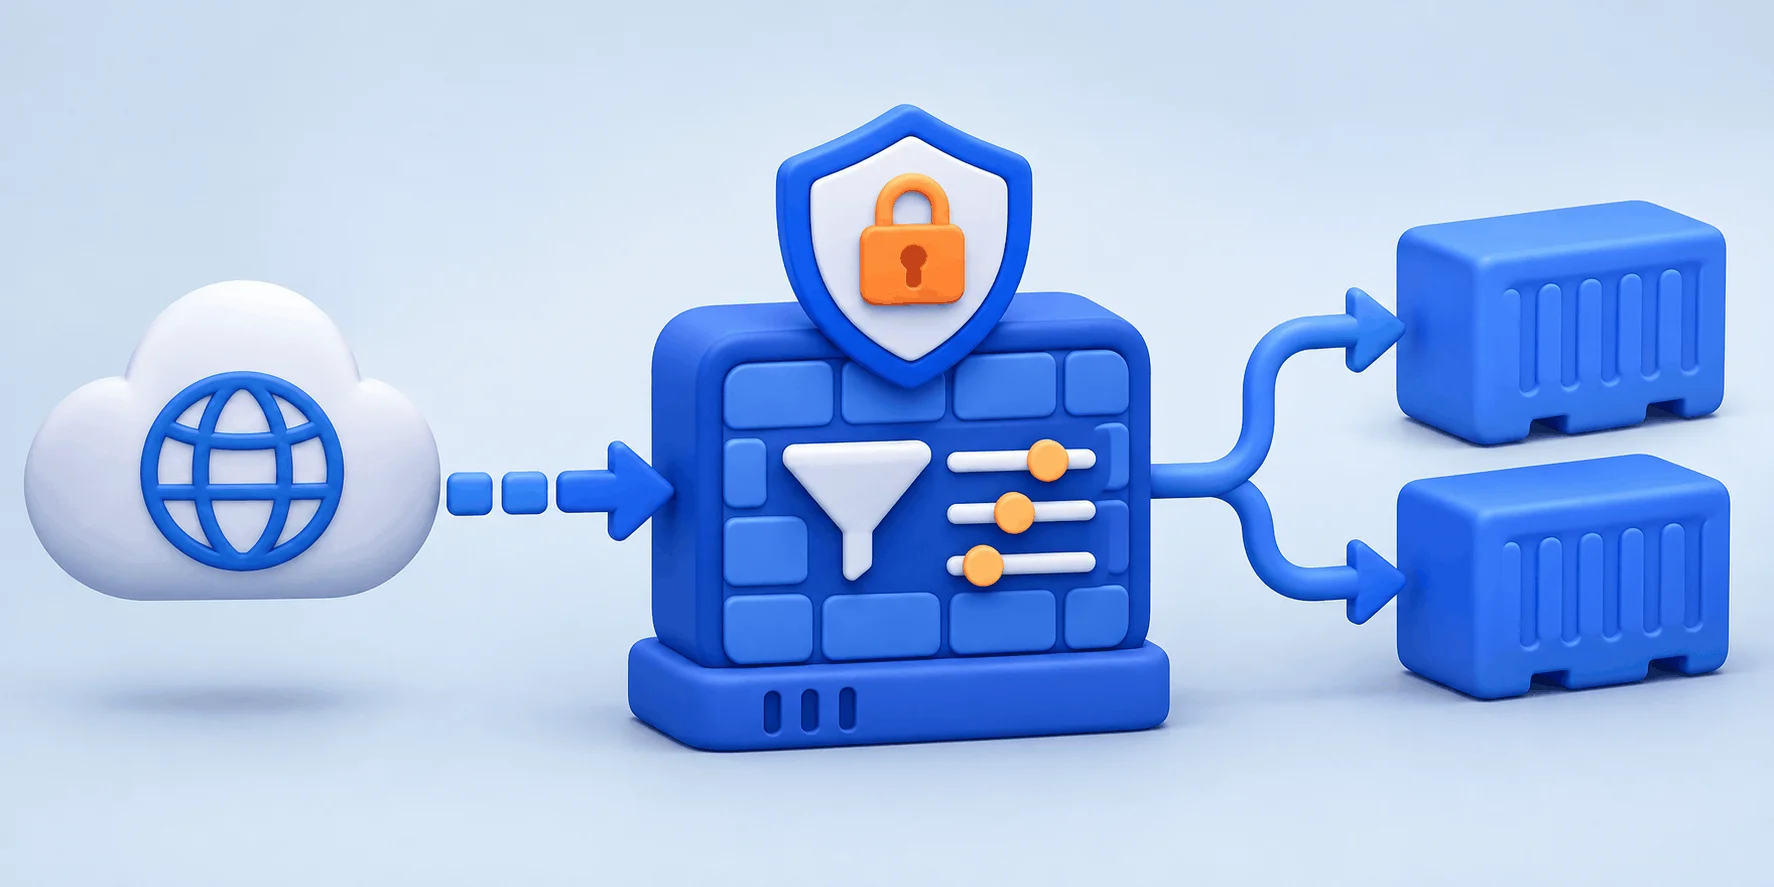
طبق صفحه Docker with iptables، زنجیره DOCKER-USER جای قانونهای شماست و پیش از زنجیرههای DOCKER-FORWARD و DOCKER پردازش میشود. پورتی که باید از بیرون باز بماند ولی فقط برای یک نشانی، قانونش را همینجا میگیرد.
این قانونها در خروجی ufw status دیده نمیشوند. ادامه آموزش ufw با iptables است. قانونی که با iptables -I اضافه شود فقط در جدول زنده هسته است و بعد از ریبوت نمیماند. صفحه man با نام ufw-framework اجازه میدهد /etc/ufw/after.rules را با نحو iptables-restore ویرایش کنید. فایروال آن را با هر شروع بار میکند. خطهای زیر را داخل بخش *filter همان فایل، پیش از COMMIT، بگذارید. مستند داکر قانون RELATED,ESTABLISHED را بالای DROP میخواهد تا پاسخ درخواستهای DNS و HTTP خود کانتینرها رد نشود:
:DOCKER-USER - [0:0]
-A DOCKER-USER -m state --state RELATED,ESTABLISHED -j ACCEPT
-A DOCKER-USER -i ext_if ! -s 192.0.2.2 -j DROPبهجای ext_if نام کارت شبکه بیرونی را بگذارید. بعد sudo ufw reload و sudo iptables -L DOCKER-USER -n --line-numbers؛ ACCEPT باید ردیف ۱ باشد. یک بار ریبوت کنید و همین فهرست را دوباره بگیرید.
بستهها پیش از DOCKER-USER از DNAT گذشتهاند. پس --dport پورت داخلی کانتینر را میبیند. برای پورت اصلی درخواست، مستند داکر سراغ افزونه conntrack میرود و از افت احتمالی کارایی هم میگوید. در بکاند آزمایشی nftables که از داکر 29.0.0 با firewall-backend آمده، DOCKER-USER وجود ندارد.
☁️ کانتینر دیتابیس: loopback یا یک نشانی مجاز
برای دیتابیسی که فقط برنامههای همان سرور لازمش دارند، نگاشت Compose را loopback بگذارید (قطعه اول).
برای یک کلاینت بیرونی با نشانی 203.0.113.10، نگاشت "5432:5432" باشد و در after.rules خط DROP بالا را با قطعه دوم عوض کنید؛ eth0 نمونه است. این قانونها فقط IPv4 هستند؛ برای شبکه IPv6 داکر، معادلشان را در after6.rules بنویسید.
services:
  db:
    ports:
      - "127.0.0.1:5432:5432"
-A DOCKER-USER -i eth0 -p tcp -m conntrack --ctorigdstport 5432 ! -s 203.0.113.10 -j DROPآزمون آخر: nmap از نشانی مجاز و از نشانی دیگر، با دو جواب متفاوت.
🔶 وقتی قانون تازه، SSH را هم بست
تغییر IP دفتر یا DROP اشتباه هم SSH را میبرد. در پنل سرورهای وبداده، کنسول VNC هم هست؛ از آن وارد شوید و sudo ufw disable بزنید یا قانون را حذف کنید.
دستور sudo ufw enable را روی SSH تایپ کردهاید و ufw میپرسد ادامه بدهد یا نه. پس از Enter، چند ثانیه به مکاننما خیره میمانید تا prompt برگردد یا نه.
ممکن است. پیش از enable، OpenSSH یا پورت اختصاصی SSH را باز کنید.
داکر این ترافیک را در جدول nat، پیش از زنجیرههای ufw، مسیر میدهد. راه حل: 127.0.0.1 یا DOCKER-USER.
با sudo ufw allow proto tcp from IP to any port 22. قانون عمومی را بعد از آزمون حذف کنید.
با sudo ufw delete allow 80/tcp، یا با شمارهاش از status numbered.
بله. با IPv6 فعال، ufw allow 22 هر دو نسخه را پوشش میدهد.
وقتی یک نشانی در ۳۰ ثانیه ۶ اتصال یا بیشتر باز کند.
فایروال را غیرفعال میکند و به تنظیمات زمان نصب برمیگرداند.
جمعبندی؛ آموزش ufw با یک اسکن از بیرون کامل میشود سیاست پیشفرض را صریح بنویسید و OpenSSH یا پورت اختصاصی SSH را پیش از enable باز کنید. پورت مدیریتی را به IP دفتر بسپارید و قانون عمومی را فقط بعد از آزمون از دفتر بردارید. برای کانتینرها، پورت داخلی روی 127.0.0.1 منتشر شود. پورت بیرونی قانون مبدأ را در DOCKER-USER بگیرد، آن هم در after.rules تا بعد از ریبوت بماند. آخر کار، ufw status را کنار nmap از شبکهای دیگر بگذارید. پورتی که در دومی باز است و در اولی نیست، صاحبی دارد که باید پیدایش کنید.
🚀 پورت 443 فقط برای نشانیهای ایران؟
یک قانون فایروال به یک مجموعه ipset ارجاع میدهد، هر قدر هم فهرست رنجهایش بلند باشد.
اسکن nmap از بیرون پورتی باز دید که در ufw status نبود؟
صفحههایی که هر دستور از آنها برداشته شد