جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
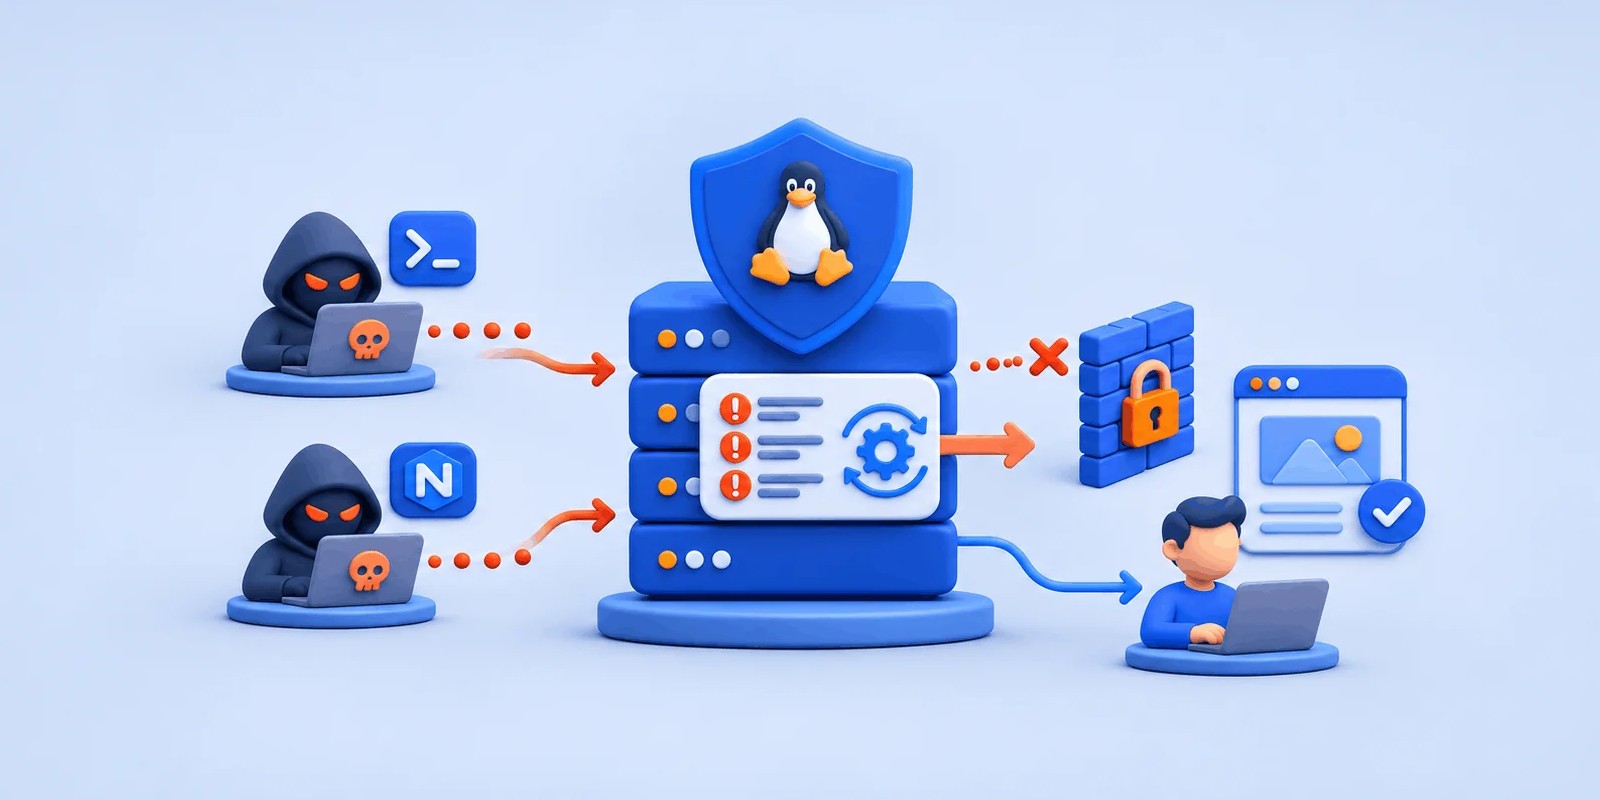
نصب بسته fail2ban روی Ubuntu یک خط apt است و خیلی از مدیرها همانجا پرونده امنیت SSH را میبندند. این آموزش fail2ban از سؤال سادهتری شروع میکند: زندانی که روشن کردهاید اصلاً خطی از لاگ میبیند؟ جواب را شش آزمایش با خروجی واقعی میدهند.
fail2ban-client status فعال است.💡 سه عددی که زندان با آنها تصمیم میگیرد
برنامه fail2ban هر IPی را که در بازه findtime به تعداد maxretry شکست بخورد، به مدت bantime میبندد. پیشفرض هر دو بازه ده دقیقه است و سقف شکست پنج بار.
✅ پیش از اعتماد به زندان، خروجی fail2ban-regex را روی لاگ همان سرور ببینید.
این برنامه در اصل لاگخوانی است که دستش به فایروال میرسد. پس آزمایش اول کاری به فایروال ندارد: آیا برنامه همان لاگی را میخواند که خیال میکنید، یا به جای خالی زل زده است؟
📌 آزمایشهایی که زندان را ثابت میکنند
◀️ فیلتوبن فقط لاگ میخواند
◀️ زندان SSH را با fail2ban-regex آزمایش کنید
◀️ اگر IP خودتان مسدود شد، از کجا برگردید؟
◀️ زندانهای Nginx برای ورود و اسکن
فیلتوبن هیچ بسته شبکهای را بررسی نمیکند. هر خط تازه لاگ را با failregex فیلتر میسنجد و IP را بیرون میکشد. وقتی شکستهای یک نشانی در findtime به maxretry برسد، اکشن banaction اجرا میشود.
قدم اول در آموزش fail2ban شناختن منبع لاگ است، چون زندان فقط آنچه را آنجا ثبت شده میبیند. این داور بدون VAR خطایی را که از زاویهاش ندیده سوت نمیزند، هرقدر بازیکن پرسروصدا زمین بخورد.
معیار زندان رفتار یک نشانی است و کشورش برایش مهم نیست. قاعده بستن ip خارجی به رفتار کاری ندارد و مشتری بیخطای بیرون از ایران را هم پشت در میگذارد.
فایلهای *.conf را خود بسته نصب میکند و صفحه man فایل jail.conf میگوید دستنخورده بمانند. تغییرات شما در jail.local مینشیند که بعد از jail.conf و jail.d/*.conf خوانده میشود؛ فقط jail.d/*.local از آن دیرتر است. سرصفحه jail.conf هم هشدار میدهد که بهروزرسانی توزیع احتمالاً بازنویسیاش میکند.
فایل jail.d/defaults-debian.conf تفاوت نسخهها را میسازد. در Ubuntu 24.04 (fail2ban 1.0.2) این فایل banaction = nftables و backend = systemd را برای همه زندانها میگذارد. در Ubuntu 26.04 LTS (fail2ban 1.1.0) همان backend فقط برای sshd است. در هر دو، زندان sshd از لحظه نصب روشن است.
از Debian 12 به بعد rsyslog بهطور پیشفرض نصب نمیشود (یادداشتهای انتشار Debian 12) و لاگها فقط در ژورنال systemd میمانند. پس auth.log وجود ندارد. سرور معمولی Ubuntu 24.04 این فایل را دارد، چون ubuntu-minimal نصب rsyslog را توصیه میکند؛ نصبهای حداقلی و کانتینرها ندارند. با backend = systemd زندان journalmatch فیلتر را بهجای logpath به کار میبرد.
در نسخه 1.1.1 (اوت ۲۰۲۶) پیشفرض Debian برای زندان sshd هم backend از نوع systemd شد. طبق فهرست تغییرات پروژه، فیلتر sshd حالا sshd-session در OpenSSH 9.8 به بعد را هم میشناسد. Ubuntu 24.04 با OpenSSH 9.6 درگیر نیست و بسته 26.04 وصله را دارد.
ابزار fail2ban-regex یک منبع لاگ و یک فیلتر میگیرد و میگوید چند خط matched، ignored یا missed شد. منبع میتواند فایل، یک خط متن یا systemd-journal باشد؛ پس پیش از روشن کردن زندان معلوم میشود فیلتر با لاگ این سرور جور است یا نه.
با این ابزار، آموزش fail2ban از حدس به عدد میرسد. آزمایشها روی Ubuntu 24.04 با fail2ban 1.0.2، در کانتینری بدون ژورنال و فایروال واقعی اجرا شد. زندان با backend = polling و اکشن dummy کار کرد.
sudo apt install fail2ban
sudo nano /etc/fail2ban/jail.local
# /etc/fail2ban/jail.local
[DEFAULT]
ignoreip = 127.0.0.1/8 ::1 203.0.113.10
bantime = 1h
findtime = 10m
maxretry = 5
[sshd]
enabled = true
backend = systemd
# port = 2222sudo fail2ban-client -t
sudo systemctl restart fail2ban
sudo fail2ban-client status sshd🔸 خطهایی از این فایل که سرسری نباید رد شوند
خط backend = systemd روی 24.04 تکراری است، اما روی Debian 12 زندان را به ژورنال وصل میکند؛ با این backend گزینه logpath معتبر نیست.
نشانی 203.0.113.10 ساختگی است؛ IP ثابت خودتان را جایش بگذارید.
مقدار 1h نمونه است؛ ده دقیقه پیشفرض برای ربات سمج کوتاه است.
اگر SSH روی پورت دیگری است، علامت # را از خط port بردارید.
| آزمایش | انتظار | نتیجه مشاهدهشده |
|---|---|---|
۱. اجرای fail2ban-regex /var/log/auth.log sshd در کانتینری بدون این فایل | خطای «فایل پیدا نشد» | خطایی نیامد: Use single line و 0 matched, 1 missed. برآورده نشد. |
| ۲. همان فرمان روی لاگ نمونه پنجخطی | سه خط matched | خروجی 2 ignored, 3 matched, 0 missed؛ برآورده شد. |
| ۳. سه رمز اشتباه از 203.0.113.45 با maxretry = 3 | بن دهدقیقهای | خروجی status: Currently banned: 1؛ خروجی get sshd banip --with-time: + 600. برآورده شد. |
آزمایش ۱ گمراهکنندهترین بود: ابزار بهجای خطا، مسیر نبوده را یک خط لاگ فرض کرد. برای لاگ SSH در ژورنال، شکل درست sudo fail2ban-regex systemd-journal sshd است.
🔸 خواندن سه عدد آخر خروجی fail2ban-regex
عدد matched خطهای شکست است.
عدد ignored خطهایی است که فیلتر شناخت اما شکست نشمرد، مثل ورود موفق با کلید.
عدد missed خطهایی است که هیچ الگویی نگرفت؛ روی لاگی پر از ورود ناموفق یعنی فیلتر یا قالب تاریخ نمیخواند. گزینه --print-all-missed آن خطها را چاپ میکند.
از مسیری وارد شوید که بن نشده، مثل اینترنت دیگر یا کنسول پنل سرور، و sudo fail2ban-client set sshd unbanip 203.0.113.10 را بزنید. طبق راهنمای fail2ban-client، unban نشانی را از همه زندانها آزاد میکند و banned میگوید کدام زندان نگهش داشته است.
روی سرور واقعی، آموزش fail2ban بدون نشانی خودتان در ignoreip قمار است. زندان فرقی میان ربات و مدیر خسته ساعت دو بامداد نمیگذارد.
گزینه ignoreself فقط نشانیهای خود سرور را مصون میکند. ignoreip فهرستی از IP، رنج CIDR یا نام DNS میگیرد. رنج بزرگ اپراتور را سفید نکنید، چون هر مشترک دیگر آن اپراتور هم معاف میشود. برای IP متغیر، ورود با کلید و کنسول پنل راه برگشت امنتری است.
آزمایش ۴. چهار رمز اشتباه از 192.0.2.10 که در ignoreip بود.
انتظار: بن نشود.
نتیجه: لاگ fail2ban چهار بار Ignore 192.0.2.10 by ip نوشت و فهرست بن فقط نشانی آزمایش ۳ را داشت.
با bantime.increment = true زندان سابقه بن هر IP را از پایگاه داده میخواند و هر بن تازه را دو برابر قبلی میکند تا سقف bantime.maxtime. این دو خط را به [DEFAULT] همان jail.local بیفزایید و ریاستارت کنید.
[DEFAULT]
bantime.increment = true
bantime.maxtime   = 1w
آزمایش ۵. bantime را ۱۵ ثانیه گذاشتیم و پس از هر بن، سه رمز اشتباه را تکرار کردیم.
انتظار: بنهای ۱۵ و ۳۰ و ۶۰ ثانیهای.
نتیجه: همان سه عدد، با پیام Increase Ban 203.0.113.45 (3 # 1m...). بعد از unbanip دستی اما شمارنده از صفر شروع شد.
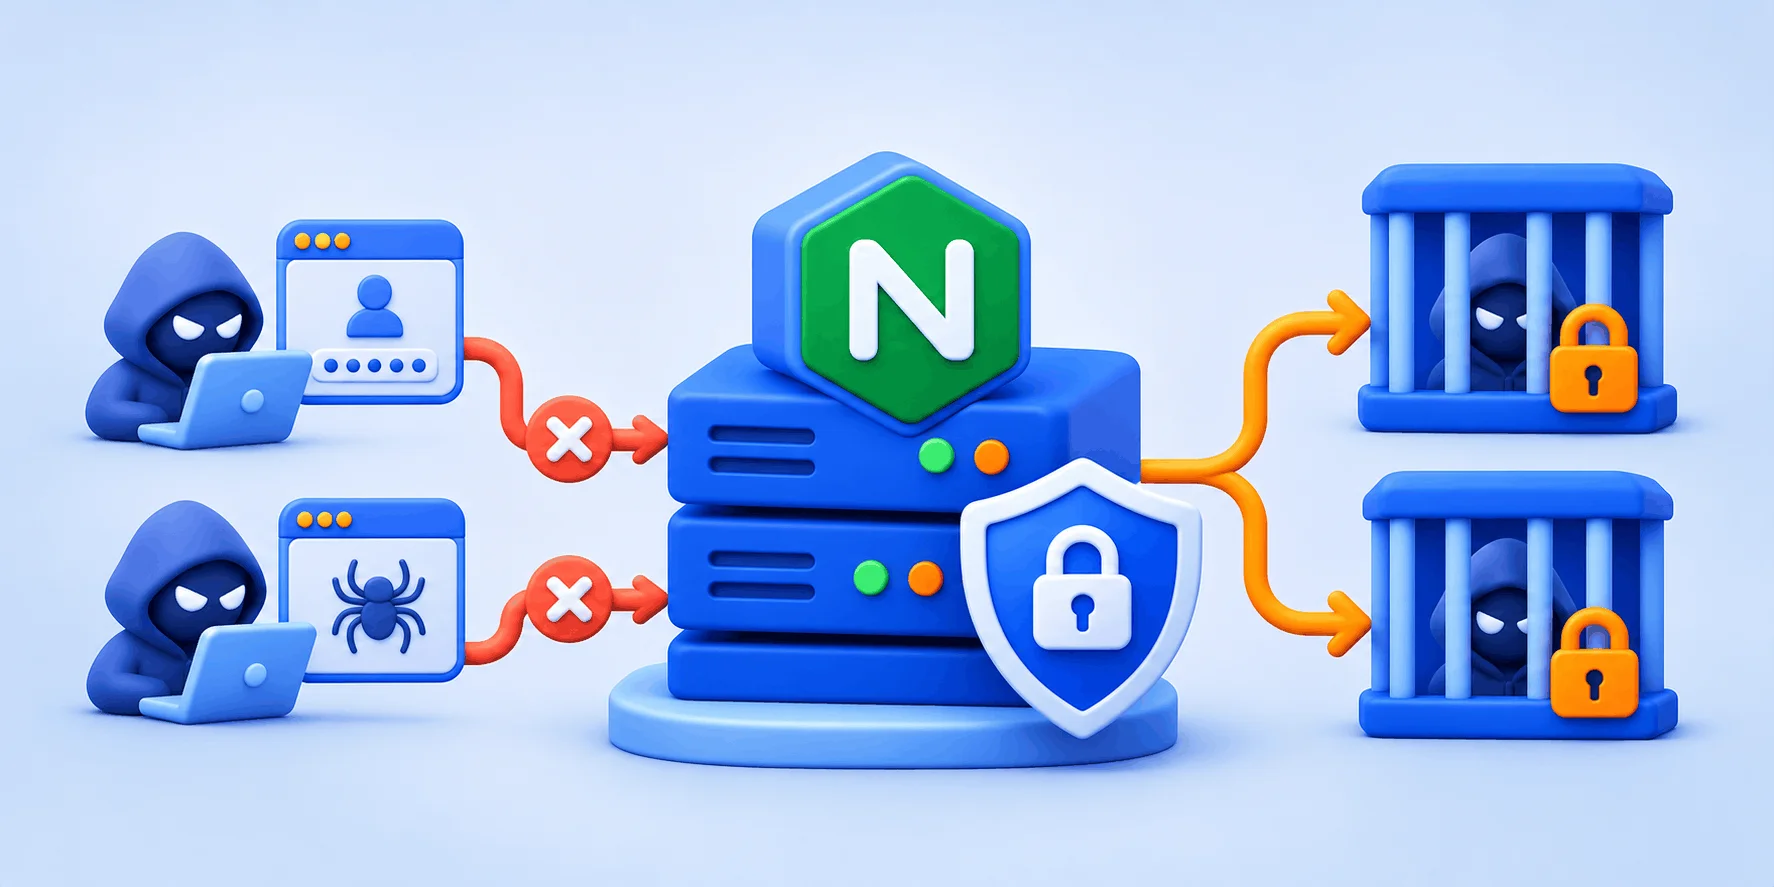
بسته fail2ban 1.0.2 چهار فیلتر Nginx دارد و نسخه 1.1.0 nginx-forbidden را پنجمی کرده است. nginx-http-auth رمز اشتباه Basic را میگیرد و nginx-limit-req درخواستهای ردشده با limit_req را. nginx-botsearch سراغ مسیرهای معروف اسکنرهاست که «پیدا نشد» گرفتهاند. این سه error.log را میخوانند و nginx-bad-request فایل access.log را.
نسخه Ubuntu برای زندانهای وب مهم است و هر آموزش fail2ban که آن را نادیده بگیرد، روی 24.04 زندانی کور تحویل میدهد. آنجا همه زندانها backend = systemd دارند، اما Nginx خطاها را در /var/log/nginx/error.log مینویسد. خروجی fail2ban-client -d نشان داد nginx-http-auth بدون تغییر journalmatch میگیرد و فایل را نمیخواند. راهحل خود jail.conf، backend از نوع polling و journalmatch خالی است؛ روی 26.04 لازم نیست ولی ضرری ندارد.
# /etc/fail2ban/jail.local (continued)
# repeat these three lines for [nginx-limit-req] and [nginx-botsearch]
[nginx-http-auth]
enabled = true
backend = polling
journalmatch =
پیش از ریاستارت sudo fail2ban-client -t را بزنید. روی 1.0.2 اگر فایل لاگ یک زندان روشن نباشد، کل سرویس بالا نمیآید و زندان SSH هم میخوابد. آزمون ما همین را با پیام Have not found any log file for nginx-botsearch jail نشان داد.
این زندان فقط وقتی خطی پیدا میکند که خود Nginx محدودیت نرخ داشته باشد. مستندات ماژول limit_req نمونه limit_req_zone $binary_remote_addr zone=one:10m rate=1r/s; را برای بلوک http و limit_req zone=one burst=5; را برای location میدهد.
آزمایش ۶. چهار خط error.log: دو رمز اشتباه Basic، یک «limiting requests» و یک درخواست /phpmyadmin/ ناموجود.
انتظار و نتیجه: هر فیلتر فقط خط خودش را گرفت؛ auth دو خط و بقیه هر کدام یک خط.
در Ubuntu 24.04 و 26.04 مقدار banaction برابر nftables است. فایل jail.conf خام 1.0.2 هنوز iptables-multiport دارد و روی فایروال iptables قدیمی همان را در jail.local بنویسید. با banaction = ufw هر بن یک قانون reject در ابتدای فهرست ufw میشود.
رمز را چند بار اشتباه زدید و ترمینال روی timeout مانده است. از اینترنت گوشی یا کنسول پنل وارد شوید و اول IP خودتان را آزاد کنید.
یا منبع لاگ خالی است، یا فیلتر با قالب لاگ نمیخواند، یا شکستها در findtime به maxretry نمیرسند. fail2ban-regex دو حالت اول را جدا میکند.
فایل jail.conf را بسته نصب میکند و بهروزرسانی ممکن است عوضش کند. jail.local بعد از آن خوانده میشود و فقط تغییرات شما را دارد.
خیر. زندان تعداد حدسها را کم میکند، رمز ضعیف را قوی نمیکند. ورود با کلید جزو ده گام امنسازی اولیه سرور لینوکس است و زندان لایه دوم آن میشود.
بله. بنها در /var/lib/fail2ban/fail2ban.sqlite3 میمانند؛ بعد از stop و start خط Restore Ban را در لاگ دیدیم.
فرمان sudo fail2ban-client status sshd فهرست بن را میدهد و sudo fail2ban-client banned همه زندانها را یکجا.
بله. زندان sshd مقدار port = ssh یعنی 22 دارد؛ پورت خودتان را در بخش [sshd] فایل jail.local بنویسید.
نشانی سرور CDN را، چون همان در لاگ آمده است. پیش از روشن کردن زندانهای وب، Nginx را طوری تنظیم کنید که IP واقعی بازدیدکننده را ثبت کند.
جمعبندی؛ آموزش fail2ban، با انتظار و نتیجه زندان به اندازه منبع لاگش میبیند. روی Debian 12 و نصبهای حداقلی auth.log نیست و زندان SSH باید ژورنال را بخواند. پیش از اعتماد، fail2ban-regex را روی همان منبع اجرا کنید؛ مسیر نادرست یک missed ساده میدهد. از نشانی دوم یک بن کنترلشده بگیرید و با unbanip آزادش کنید تا راه برگشت را رفته باشید. نشانی خودتان را در ignoreip بگذارید و bantime.increment را روشن کنید. روی Ubuntu 24.04، backend زندانهای Nginx را polling کنید و پیش از هر ریاستارت fail2ban-client -t بزنید.
🚀 مرز میان رفتار و جغرافیا
فهرست بن زندان را خطاهای لاگ پر میکنند و bantime خالیاش میکند. بلوکهای IP یک کشور منبعی بیرونی و بهروزرسانی جداگانه میخواهند.
۲۴ ساعت بعد از روشن کردن زندان، fail2ban-client status sshd را بزنید: عدد Total banned سرور شما به چند رسید؟
منابع