جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
همین حالا روی دو سرور اوبونتوی خودتان apt-get --print-uris -qq upgrade را بزنید و فهرستها را کنار هم بگذارید. با apt-cacher-ng هر فایلی که در هر دو فهرست هست فقط یک بار از اینترنت بینالملل میآید. ستون سوم این خروجی اندازه هر فایلی است که apt برای ارتقا باید دانلود کند.
در یک نگاه
Acquire::http::Proxyacng-report.html بعد از Count Data/var/cache💡 یک دانلود از مرز، سهم همه سرورها
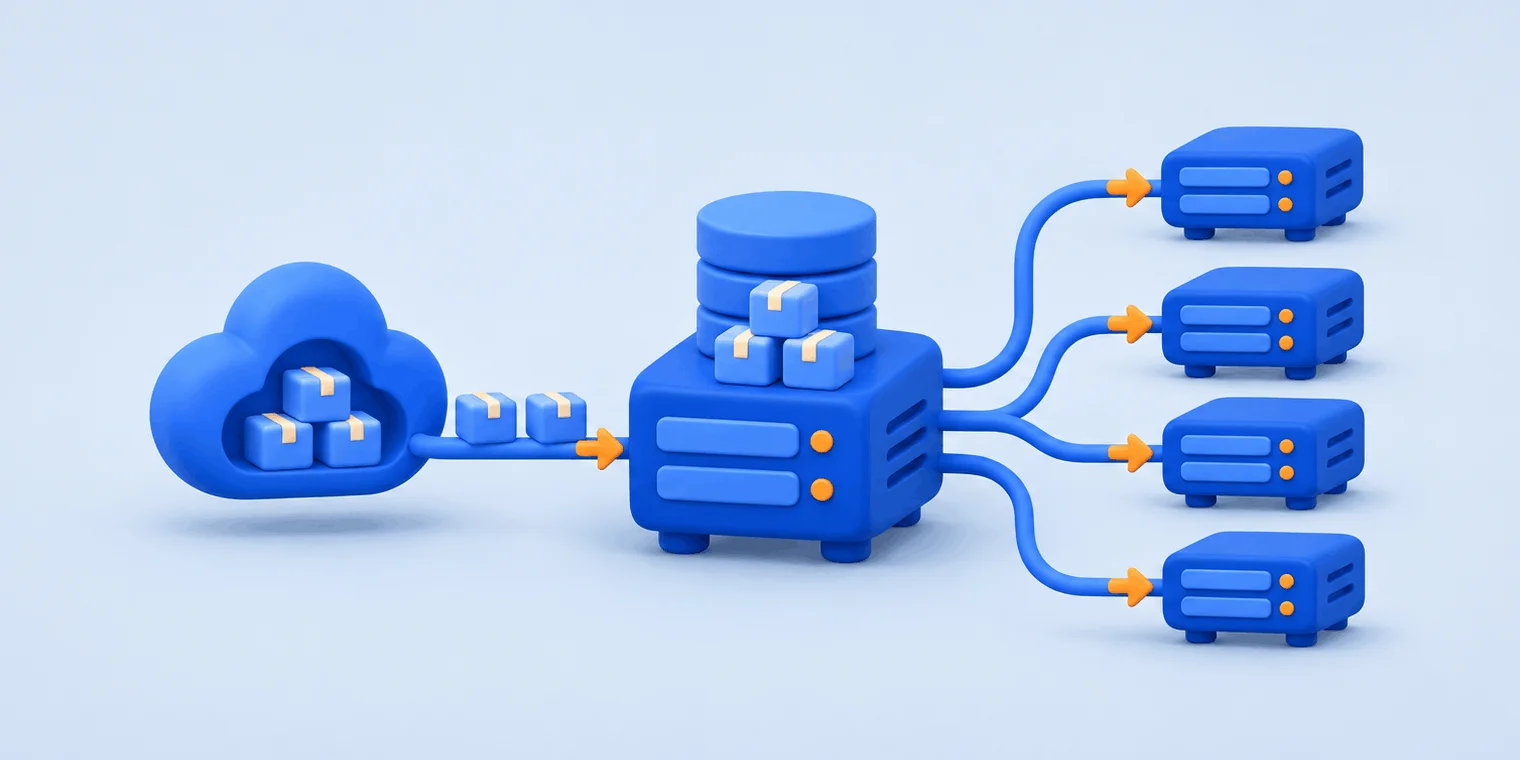
ابزار Apt-Cacher NG سرویسی HTTP بین apt و مخزن است که هر فایل را یک بار میگیرد و از دیسک خودش پخش میکند.
✅ اول یک کلاینت را وصل کنید و Hit را ببینید.
✅ بستهای که هیچ سروری نگرفته، کار میرور داخلی لینوکس است.
آزمون اصلی لحظهای است که سرور دوم apt upgrade را میزند. اگر کش درست کار کند، در صفحه گزارش Hits جلو میرود و Data fetched تکان نمیخورد. اگر Data fetched هم بالا رفت، آن سرور هنوز مستقیم دانلود میکند.
📌 از نصب تا اولین Hit
◀️ یک بار دانلود، چند بار نصب؛ جای کش در مسیر apt
◀️ نصب روی یک سرور و خواندن اولین خروجیها
◀️ کلاینتها را وصل کنید و Hit را در گزارش ببینید
◀️ با مخزنهای HTTPS و فضای کش چه کنیم؟
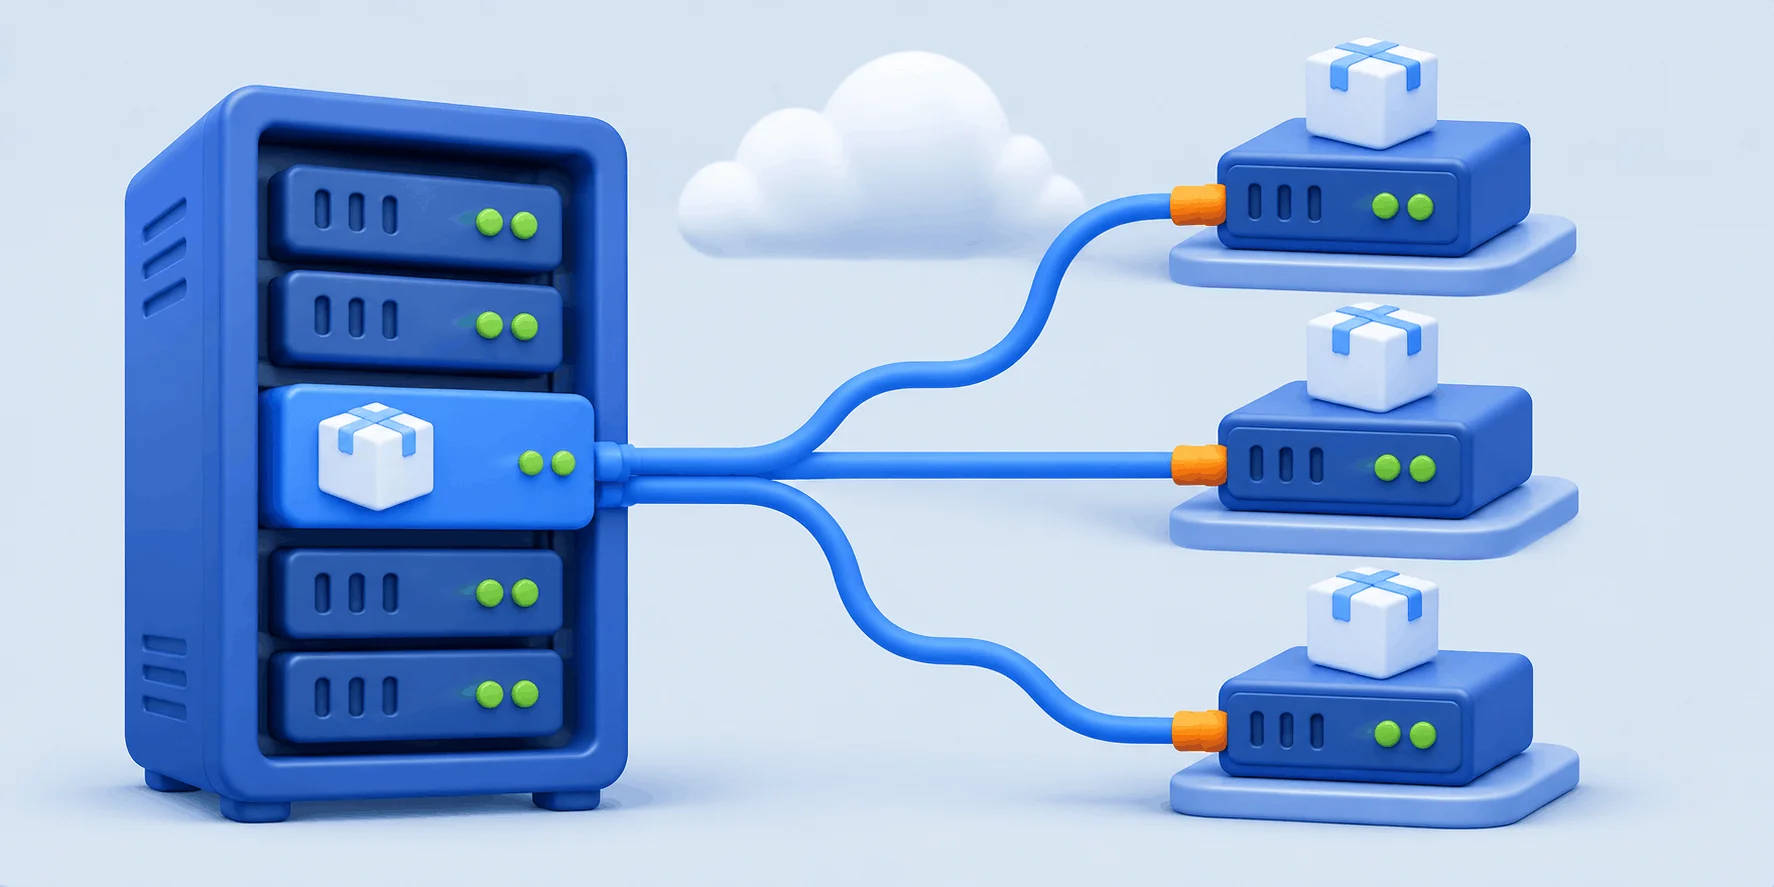
ابزار Apt-Cacher NG روی یک سرور شبکه اجرا میشود و بقیه سرورها درخواستهای apt خود را به پورت 3142 آن میفرستند. فایل موجود از دیسک داده میشود و فایل ناموجود یک بار از مخزن اصلی میآید.
htop_*.deb را از کش میخواهد.سرور کش مثل منبع آب پشتبام است: یک بار از لوله شهری پر میشود و همه واحدها از آن برمیدارند. اگر لوله قطع شود، فقط آب منبع جریان دارد؛ کش هم در قطعی فقط بستههایی را میدهد که قبلاً گرفته است.
بسته فهرست میرورهای شناختهشده اوبونتو و دبیان را دارد و با قاعدههای Remap- درخواستهای آنها را در یک مخزن داخلی جمع میکند. چون archive.ubuntu.com و ir.archive.ubuntu.com هر دو در فهرستاند، فایل مشترک یک بار دانلود میشود.
بسته را روی سرور کش از مخزن universe نصب کنید؛ اوبونتو 24.04 نسخه 3.7.4 را میدهد. نام بسته را در متغیر P میگذاریم و دستورهای سرور را در همین ترمینال میزنیم؛ ${P:?} اگر P خالی باشد دستور را متوقف میکند.
P=apt-cacher-ng
sudo apt update && sudo apt install -y $P
grep -E '^(CacheDir|LogDir|ReportPage|ExThreshold)' /etc/$P/acng.conf
ss -ltn | grep 3142
باید این را ببینید: CacheDir و LogDir پوشههایی همنام بسته زیر /var/cache و /var/log، ReportPage برابر acng-report.html و ExThreshold برابر 4. خروجی ss هم باید LISTEN روی 3142 را نشان دهد.
به سوال Allow HTTP tunnels through Apt-Cacher NG? پاسخ پیشفرض No را بدهید. پاسخ Yes مقدار .* را برای PassThroughPattern مینویسد که طبق راهنمای رسمی هر میزبان و پورتی را مجاز میکند و چیزی کش نمیکند.
سرویس روی همه اینترفیسها گوش میدهد و ufw در اوبونتو پیشفرض خاموش است؛ پس روی سرور با IP عمومی، پورت 3142 و صفحه گزارش از اینترنت باز است. سرویس را با zzz_override.conf، که آخر از همه خوانده میشود، به IP داخلی ببندید (در همه نمونهها 192.168.10.5 را با IP خودتان عوض کنید):
echo 'BindAddress: localhost 192.168.10.5' | sudo tee /etc/${P:?}/zzz_override.conf
sudo systemctl restart "${P:?}"
ss -ltn | grep 3142
باید این را ببینید: LISTEN فقط روی localhost و IP داخلی. بعد ufw را روشن کنید؛ ufw همه ورودیها را میبندد، پس پیش از enable پورت SSH و سرویسهای دیگر را باز کنید:
sudo ufw allow proto tcp from any to any port 22
sudo ufw allow proto tcp from 192.168.10.0/24 to any port 3142
sudo ufw enable
sudo ufw statusکش بستههای اوبونتو را از backends_ubuntu میگیرد و اگر خالی باشد، از backends_ubuntu.default که نصبکننده با حدس از mirrors.ubuntu.com یا archive.ubuntu.com پر میکند. نصبکننده فقط سطرهای شروعشده با deb را میخواند، پس ubuntu.sources اوبونتو 24.04 را نمیبیند. مقصد فعلی را ببینید و میرور دلخواه را بنویسید؛ هر خط یک نشانی با اسلش پایانی:
cat /etc/${P:?}/backends_ubuntu /etc/${P:?}/backends_ubuntu.default
echo 'http://ir.archive.ubuntu.com/ubuntu/' | sudo tee /etc/${P:?}/backends_ubuntu
sudo systemctl restart "${P:?}"
میرور فقط https دارد؟ نشانی https را بنویسید؛ راه دوم بخش HTTPS.
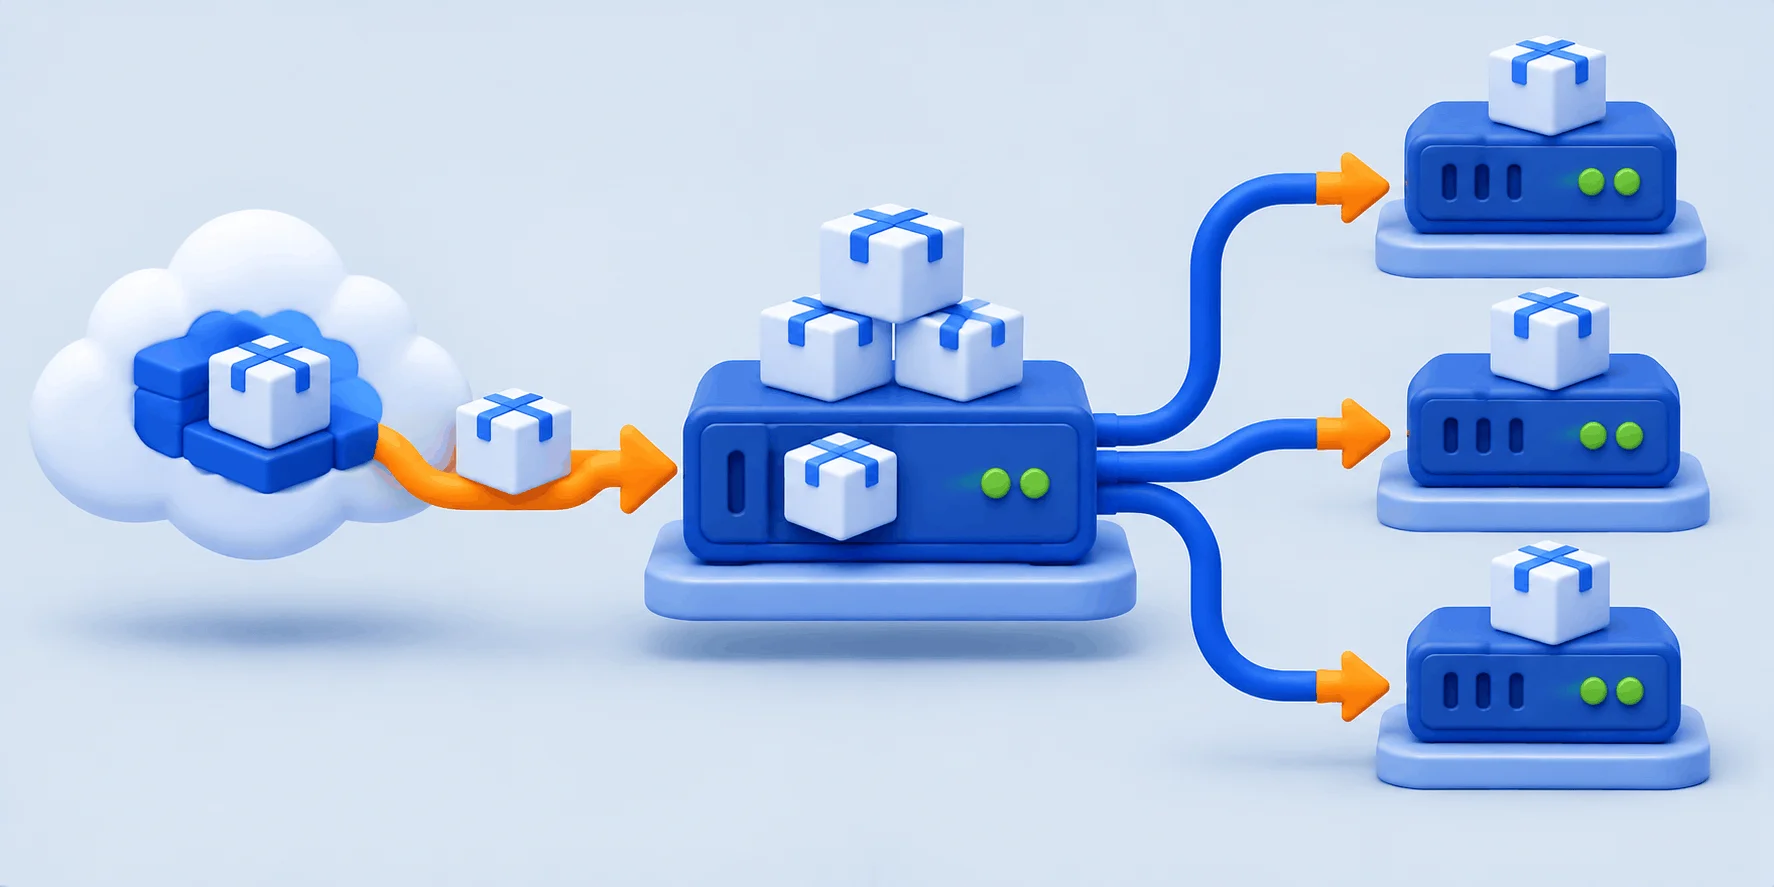
هر کلاینت یک فایل در /etc/apt/apt.conf.d/ با نشانی کش لازم دارد. این روش در فصل پیکربندی پایه راهنمای رسمی برای اوبونتو و دبیان یکسان است:
echo 'Acquire::http::Proxy "http://192.168.10.5:3142";' | sudo tee /etc/apt/apt.conf.d/02proxy
apt-config dump | grep -i proxy
باید این را ببینید: سطر Acquire::http::Proxy با همان نشانی. نشانی دیگر یعنی فایل دیگری در همان پوشه مقدار را عوض کرده است.
روی سرور کش لاگ را باز نگه دارید. سطرها معمولاً بعد از قطع اتصال کلاینت نوشته میشوند، پس تا پایان کار apt صبر کنید:
sudo tail -f /var/log/apt-cacher-ng/apt-cache*.logاین دو دستور را اول روی سرور اول و بعد روی سرور دوم بزنید؛ apt-get download فایل را فقط در پوشه فعلی میگیرد و نصب نمیکند:
sudo apt-get update
cd /tmp && apt-get download htop
بعد صفحه http://192.168.10.5:3142/acng-report.html را در مرورگر باز کنید. بخش Transfer statistics عددهای Data fetched و Data served را دارد. جدول Log analysis تا دکمه Count Data را نزنید Not calculated نشان میدهد؛ بعد از هر فرمان دوباره آن را بزنید:
| فرمان روی کلاینت | نشانهای که در گزارش کش میبینید |
|---|---|
روی سرور اول: apt-get update | تعداد Misses بالا میرود |
روی سرور اول: apt-get download htop | یک Miss تازه به اندازه فایل .deb |
روی سرور دوم: apt-get download htop | ستون Hits جلو میرود و Data fetched ثابت میماند |
روی سرور دوم پس از سرور اول: apt upgrade | بیشتر درخواستها Hit |
اگر سرور دوم هم Miss ثبت کرد، یا نسخه بسته فرق دارد یا یکی از دو سرور از کش رد نمیشود. میرورهای بیرون از فهرست بسته، مثل میرور اختصاصی دیتاسنتر، هم با هم ادغام نمیشوند.
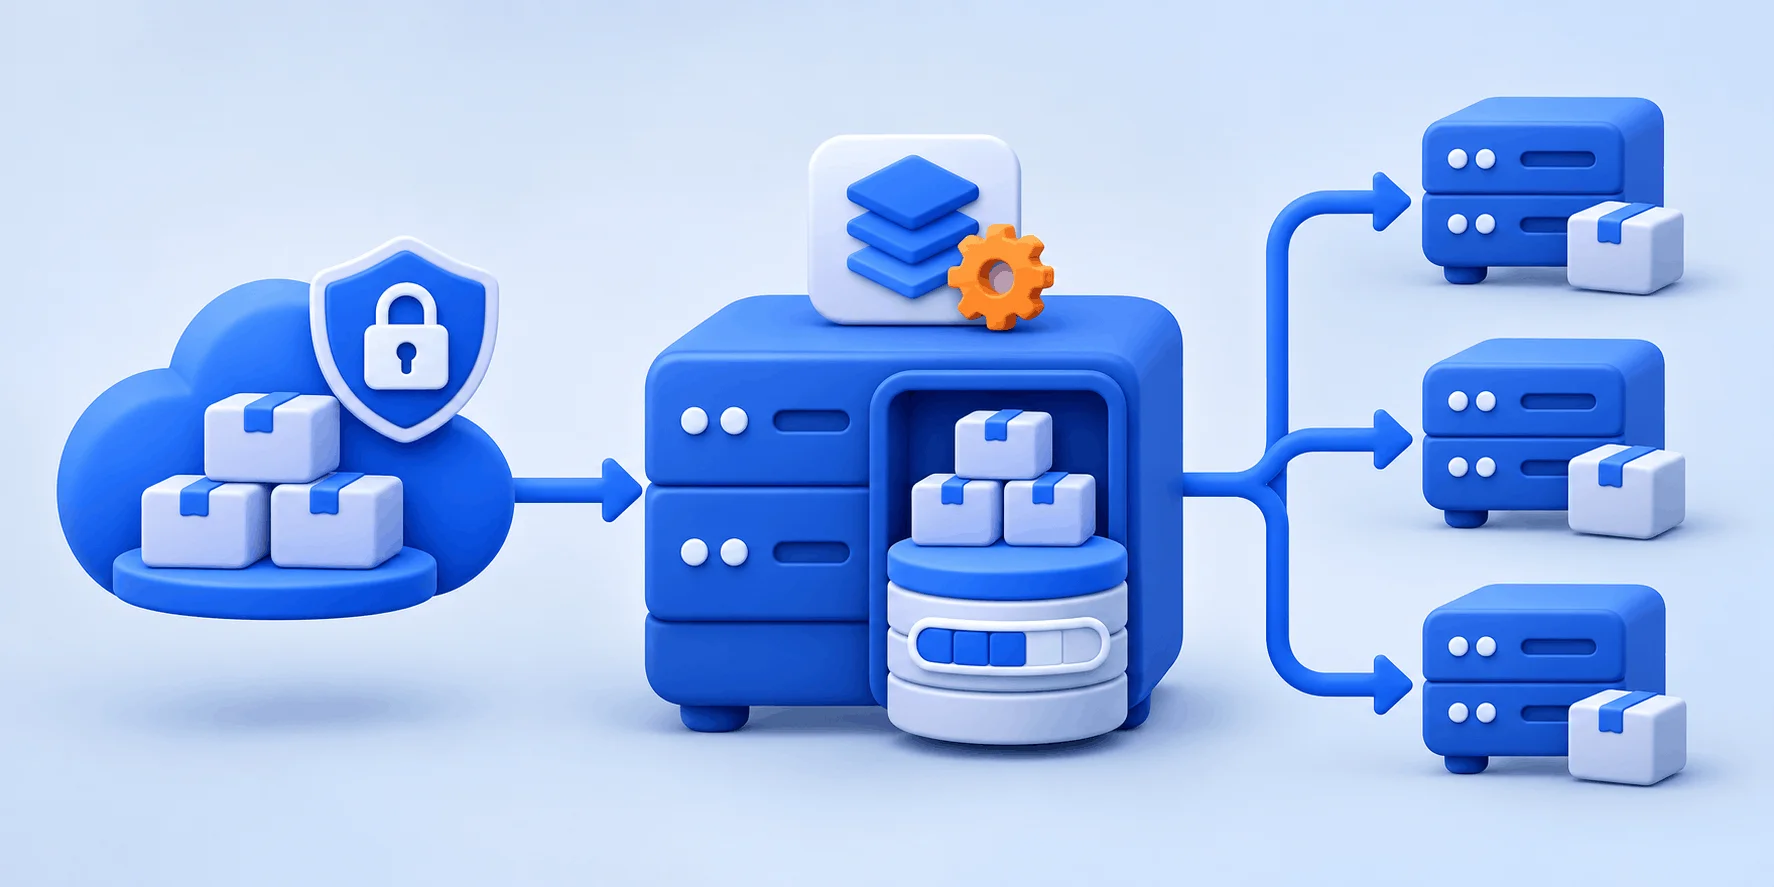
مخزن HTTPS بدون تغییر کش نمیشود. طبق صفحه راهنمای apt-transport-https تنظیمهای https همان مقدارهای http را میگیرند، پس apt این مخزنها را هم به کش میفرستد. کش پیشفرض فقط bugs.debian.org و changelogs.ubuntu.com را روی 443 راه میدهد و مخزنی مثل Docker ممکن است خطا بدهد.
Acquire::https::Proxy "DIRECT"; در 02proxy؛ کلاینت مستقیم میگیرد و کشی در کار نیست.https:// را به http://HTTPS/// تبدیل کنید؛ کش با HTTPS وصل میشود و فایلها را نگه میدارد. نویسنده ابزار این روش را ترجیح میدهد.راه سوم را در zzz_override.conf بنویسید تا مقدار نصبکننده آن را نپوشاند:
echo 'PassThroughPattern: ^(bugs\.debian\.org|changelogs\.ubuntu\.com|download\.docker\.com):443$' | sudo tee -a /etc/${P:?}/zzz_override.conf
sudo systemctl restart "${P:?}"
⚠️ ارتباط HTTP داخل شبکه و نقش امضای مخزن
در راه دوم و چهارم، مسیر کلاینت تا کش رمزنگاری نمیشود. صفحه راهنمای apt-secure میگوید apt امضای فایل Release را بررسی میکند و جلوی دستکاری میانه راه را میگیرد؛ Signed-By را دست نزنید.
🔸 فایلهای .sources در اوبونتو 24.04
سطر Proxy به قالب فایل منبع وابسته نیست؛ ubuntu.sources با قالب deb822 و URIs از نوع http بیتغییر از کش رد میشود. برای راه چهارم فقط URIs مخزنهای HTTPS، مثل docker.sources مستندات Docker، عوض میشود.
اگر Docker را با راهنمای راهاندازی داکر و Docker Compose روی Ubuntu 24.04 نصب کردهاید، منبع آن docker.list یکخطی است؛ دستور زیر هر دو قالب را پوشش میدهد:
grep -h '^URIs\|^deb ' /etc/apt/sources.list.d/*
sudo sed -i 's|https://download.docker.com|http://HTTPS///download.docker.com|' /etc/apt/sources.list.d/docker.*
sudo apt-get update
این نشانی فقط از راه کش کار میکند؛ اگر 02proxy را حذف کردید، تغییر را برگردانید.
sudo du -sh /var/cache/apt-cacher-ngچند هفته بعد دوباره بسنجید. کار روزانه بسته در /etc/cron.daily با acngtool انقضا را اجرا میکند. به گفته فصل نگهداری راهنمای رسمی، این کار فایلی را که در هیچ فهرستی نیست بعد از ExThreshold روز (4 در بسته اوبونتو) حذف میکند. دکمه Start Scan and/or Expiration همین کار را دستی انجام میدهد. این کار به ReportPage نیاز دارد؛ خالیاش نکنید.
برای دیسک جدا، CacheDir را در zzz_override.conf عوض کنید، پوشه را به کاربر سیستمی همنام بسته بدهید و مسیر را با systemctl edit به RequiresMountsFor اضافه کنید.
صبح بعد از وصل شدن سرور دوم، نگرانی دیگر نصب نیست؛ دیسک کش است و سروری که بیصدا از کنارش رد میشود.
نه، دانلود کلاینتها شکست میخورد. برای کار فوری، 02proxy را موقتاً به /root ببرید و نشانیهای HTTPS/// را برگردانید.
با du -sh روی CacheDir؛ انقضای روزانه فایلهای بیاستفاده را بعد از ExThreshold روز حذف میکند.
خروجی apt-config dump | grep -i proxy را روی همان سرور ببینید. متغیر محیطی http_proxy هم روی apt اثر دارد.
راهنمای رسمی میگوید پشتیبانی Fedora رها شده و انقضای مخزنهای غیر دبیانی محدود است؛ برای خانواده RHEL میرور داخلی بهتر است.
معمولاً یک بار؛ به گفته توضیح FreshIndexMaxAge، درخواستهای تقریباً همزمان از همان نسخه کششده جواب میگیرند.
بله، با گزینه Port در zzz_override.conf که بعد از فایل نصبکننده خوانده میشود. سطر Proxy کلاینتها و قاعده ufw را هم عوض کنید.
گزینه Offlinemode کش را بیاتصال بیرونی نگه میدارد و برای فایل ناموجود خطای 503 میدهد؛ بسته تازه را میرور داخلی پشت کش باید بدهد.
جمعبندی؛ apt-cacher-ng را با یک Hit بسنجید نشانه موفقیت را صفحه گزارش نشان میدهد: وقتی سرور دوم همان بسته را میگیرد و Count Data را میزنید، Hits باید جلو برود و Data fetched ثابت بماند. بعد بقیه سرورها را با همان سطر Acquire::http::Proxy وصل کنید. پورت 3142 را با BindAddress و ufw به کلاینتهای خودتان محدود کنید، چون ufw روی اوبونتو خودبهخود روشن نیست. برای هر مخزن HTTPS هم از قبل یکی از سه راه و نیمِ مستند را انتخاب کنید. مقصد بالادستی را خودتان در backends_ubuntu بنویسید تا حدس نصبکننده جای تصمیم شما را نگیرد.
🚀 برای روزی که بسته هنوز در کش نیست
وقتی مخزن خارجی در دسترس نیست و بسته تازه لازم است، راهنمای میرور داخلی، سرورها را به نسخه سالمی داخل کشور میبرد؛ همان میرور مقصد بالادستی کش هم میشود.
چند سرور را از یک نقطه بهروز میکنید و مخزنهایتان بیشتر http است یا https؟ مخزن سرسختی که کش نشد، نامش را برایمان بگذارید.
منابع