جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
هاست وردپرس | بلاگ وبداده
اقدامات ضروری پس از هکشدن سایت وردپرسی
// فایل wp-config.php — این ۸ کلید امنیتی (Salt) را پیدا کنید
// و مقادیر آنها را با کلیدهای تازه از این آدرس جایگزین کنید:
// https://api.wordpress.org/secret-key/1.1/salt/
// با این کار همهی نشستهای ورود فعلی (از جمله نشست هکر) باطل میشود.
define( 'AUTH_KEY', 'مقدار-تازه-را-اینجا-بگذارید' );
define( 'SECURE_AUTH_KEY', 'مقدار-تازه-را-اینجا-بگذارید' );
define( 'LOGGED_IN_KEY', 'مقدار-تازه-را-اینجا-بگذارید' );
define( 'NONCE_KEY', 'مقدار-تازه-را-اینجا-بگذارید' );
define( 'AUTH_SALT', 'مقدار-تازه-را-اینجا-بگذارید' );
define( 'SECURE_AUTH_SALT', 'مقدار-تازه-را-اینجا-بگذارید' );
define( 'LOGGED_IN_SALT', 'مقدار-تازه-را-اینجا-بگذارید' );
define( 'NONCE_SALT', 'مقدار-تازه-را-اینجا-بگذارید' );| ویژگی | Wordfence | Sucuri (رایگان) | Solid Security |
|---|---|---|---|
| اسکن بدافزار | اسکنر داخلی + مقایسه با فایل اصلی | پایش یکپارچگی فایل + SiteCheck ریموت | تشخیص تغییر فایل |
| فایروال | فایروال روی سرور (رایگان) | فایروال ابری فقط در پلن پولی | ندارد (تمرکز بر سختسازی) |
| ورود دومرحلهای | بله، برای همهی نقشها | در نسخهی رایگان محدود | بله |
| اقدامات پساهک | ریست رمز و خروج نشستها | ابزار سختسازی و پساهک | ریست کاربران و قفلگذاری |
| مناسب برای | کنترل کامل و اسکن قوی رایگان | پایش و ممیزی فایل | سختسازی ساده و سریع |
به نشانههایی مثل هشدار قرمز مرورگر یا گوگل، معلقشدن سایت توسط هاست، ساختهشدن کاربر ادمین ناشناس، ریدایرکتهای ناخواسته و نوشتههای مشکوک دقت کنید. اگر یک یا چند مورد را میبینید، احتمال آلودگی بالاست. البته گاهی مشکلاتی مثل خطای دیتابیس ریشهی فنی دارند نه امنیتی؛ پس ابتدا مطمئن شوید.
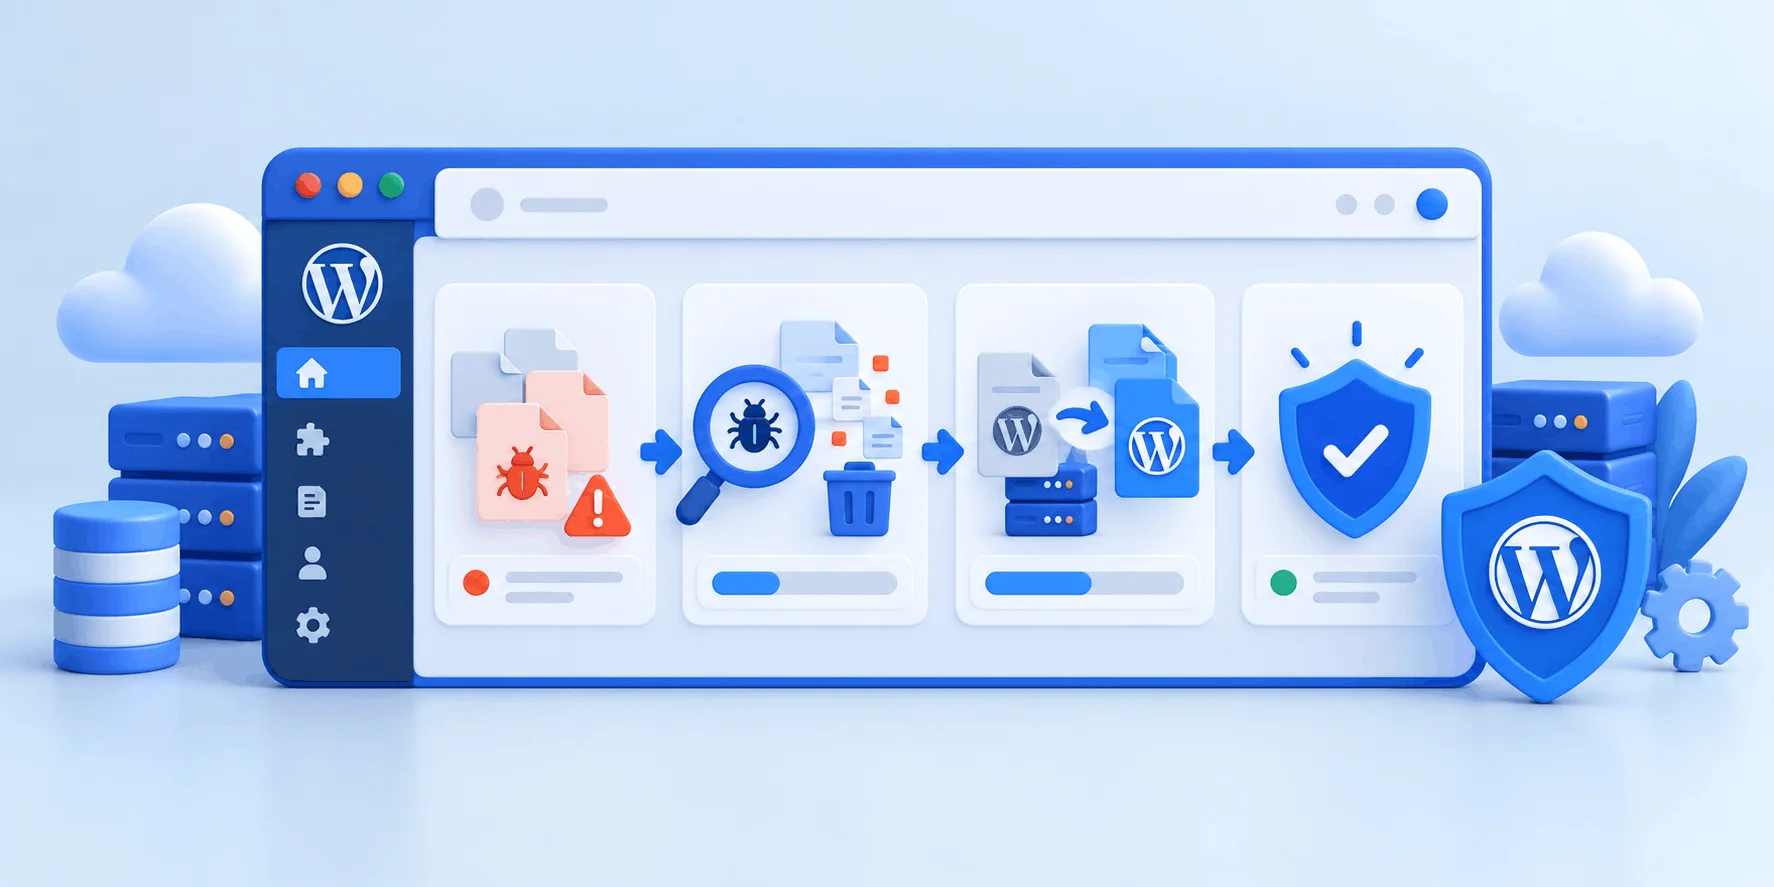
آرام باشید و وضعیت را مستند کنید، سپس از همان وضعیت فعلی (حتی آلوده) یک بکاپ کامل بگیرید. بعد رمز همهی حسابها را عوض کنید و کلیدهای امنیتی wp-config.php را تازه کنید تا نشستهای فعال از جمله نشست مهاجم باطل شوند.
کافی است هشت کلید امنیتی (Salt) را در فایل wp-config.php با مقادیر تازه از ابزار رسمی وردپرس جایگزین کنید. با این کار همهی نشستهای ورود فعلی باطل میشوند و هرکسی که وارد بوده، از جمله مهاجم، مجبور به ورود دوباره میشود که دیگر رمزش را ندارد.
بله، برای اسکن و پاکسازی بسیار کمککننده است. Wordfence فایروال روی سرور و اسکنر قوی رایگان دارد، Sucuri در پایش و ممیزی فایل خوب است و Solid Security روی سختسازی ساده تمرکز دارد. یکی را انتخاب کنید؛ اجرای همزمان چند افزونهی امنیتی سنگین توصیه نمیشود.
از ابزارهایی مثل phpMyAdmin یا Adminer در کنترلپنل هاست استفاده کنید تا مستقیماً در جدول wp_users رمز یا نقش کاربر را اصلاح کنید. راه سادهتر این است که ایمیل حساب را در دیتابیس تغییر دهید و سپس از صفحهی ورود گزینهی «فراموشی رمز» را بزنید.
نه همیشه. اگر نقطهی نفوذ (مثل افزونهی آسیبپذیر یا رمز ضعیف) بسته نشود، سایت پس از مدتی دوباره هک میشود. بازگردانی بکاپ سالم یک راه سریع است، اما باید حتماً با آپدیت کامل، تغییر رمزها و سختسازی همراه شود.
ابتدا مطمئن شوید سایت کاملاً پاک شده است. سپس در Google Search Console سایت را ثبت و درخواست بازبینی (Review) بدهید تا گوگل دوباره آن را اسکن کند. تا زمانی که آلودگی باقی باشد، درخواست خروج از لیست سیاه رد میشود.
هسته، قالب و افزونهها را همیشه بهروز نگه دارید، از رمزهای قوی و یکتا و ورود دومرحلهای استفاده کنید، افزونههای غیرضروری را حذف کنید و روی هاستی با بکاپ خودکار و ایزولهسازی مناسب بمانید. سختسازی وردپرس و بکاپ منظم، مؤثرترین بیمه هستند.
برای آلودگیهای سطحی، با دنبالکردن همین مراحل معمولاً خودتان میتوانید سایت را پاک کنید. اما اگر بدافزار عمیق است، بارها برمیگردد یا به فایلها دسترسی فنی ندارید، بهتر است از پشتیبانی هاست یا یک سرویس پاکسازی تخصصی کمک بگیرید.