جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
امنیت وردپرس | بلاگ وبداده
آسیبپذیری افزونه Duplicator و نحوه محافظت از سایت
../) فایلهای دلخواه سرور، از جمله wp-config.php، را بخواند. این حفره در سال 2020 بهطور فعال در حملات واقعی سوءاستفاده شد.| شناسه CVE | نسخههای آسیبپذیر | نوع حفره | اصلاح از نسخه | شدت (CVSS) |
|---|---|---|---|---|
| CVE-2020-11738 | Lite < 1.3.28 | پیمایش مسیر / خواندن فایل حساس | 1.3.28 | 7.5 (بالا) |
| CVE-2022-2551 | تا 1.4.7 | دانلود بکاپ بدون احراز هویت | 1.4.7.1 | بالا |
| CVE-2023-6114 | کمتر از 1.5.7.1 | افشای اطلاعات (لیستشدن دایرکتوری) | 1.5.7.1 | 9.8 (بحرانی) |
installer.php، فایلهای با پسوند _installer.php، پوشهی dup-installer و آرشیوهای بکاپ با پسوند .zip یا .daf که دیگر به آنها نیاز ندارید. رهاکردن این فایلها، رایجترین دلیل هکشدن سایتهای استفادهکننده از Duplicator بوده است.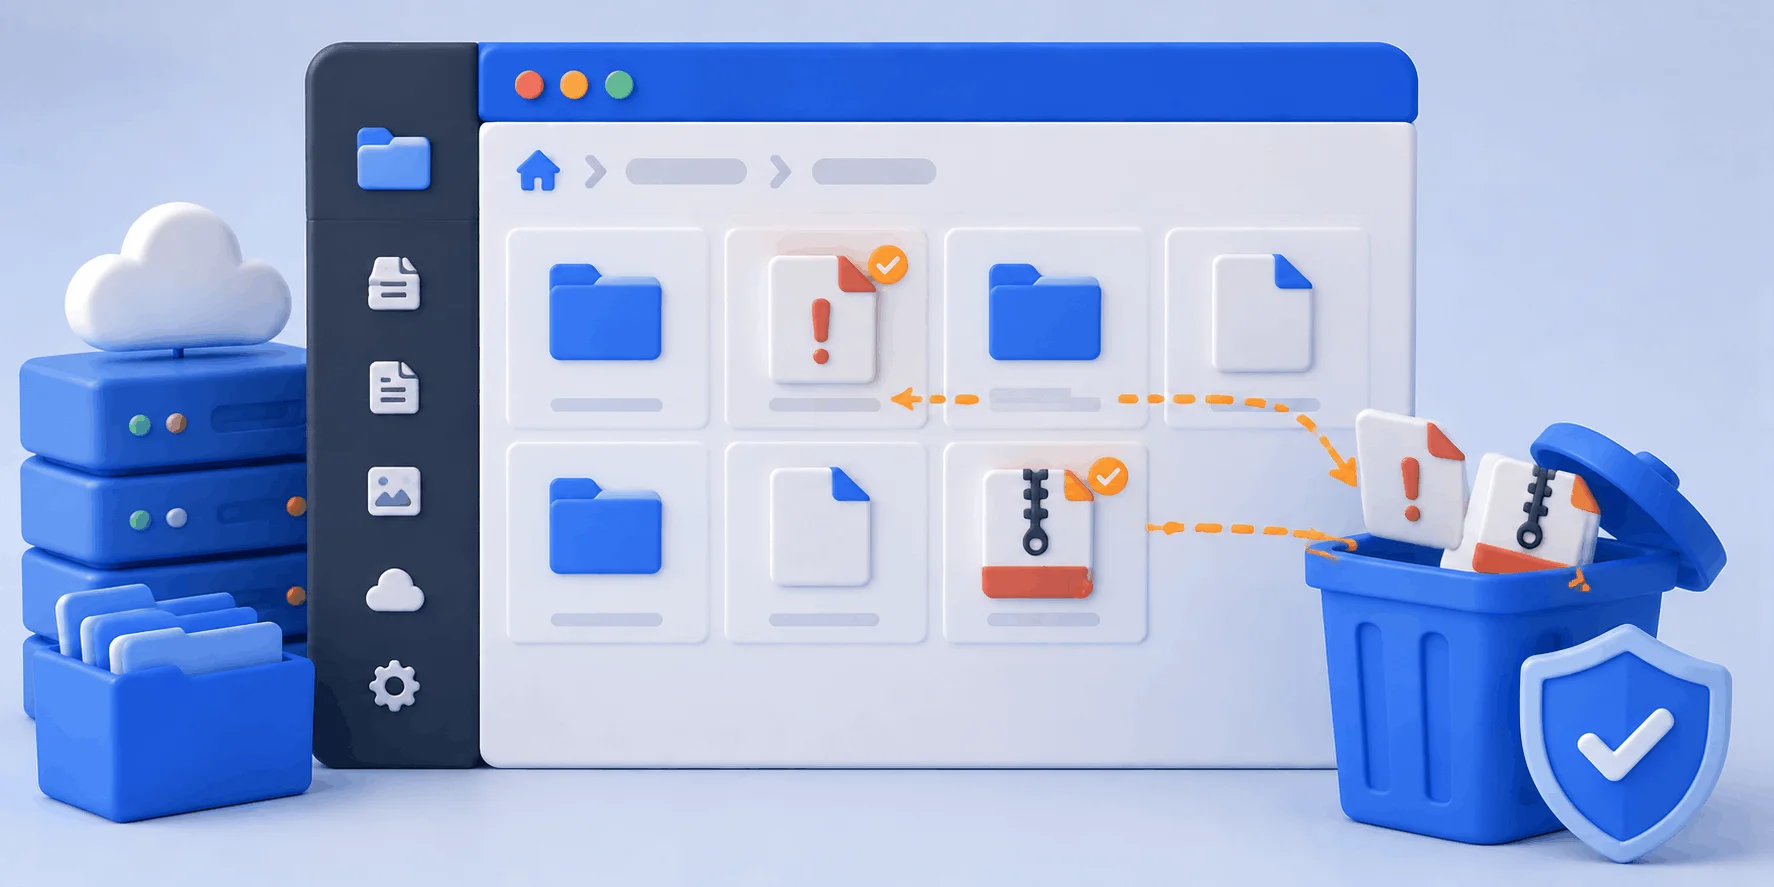
.htaccess ریشهی سایت، هم دسترسی به فایلهای نصب باقیمانده را ببندید، هم فهرستگیری دایرکتوری را خاموش کنید و هم جلوی دانلود مستقیم آرشیوهای بکاپ را بگیرید:# --- محافظت در برابر آسیبپذیریهای افزونه Duplicator (وبداده) ---
# این خطوط را به فایل .htaccess در ریشه سایت اضافه کنید
# ۱) جلوگیری از اجرا و دانلود فایلهای نصب باقیمانده Duplicator
<FilesMatch "(?i)(installer(-backup)?\.php|dup-installer)">
Require all denied
</FilesMatch>
# ۲) بستن فهرستگیری دایرکتوری تا پوشههای بکاپ لو نروند
Options -Indexes
# ۳) جلوگیری از دسترسی مستقیم به آرشیوهای بکاپ (zip/daf/sql)
<FilesMatch "\.(zip|daf|sql)$">
Require all denied
</FilesMatch>../ یا تلاش برای دسترسی به installer.php) را قبل از رسیدن به سایت مسدود میکند. این کار مثل یک نگهبان جلوی در عمل میکند و حتی اگر یک افزونه بهروزرسانی نشده باشد، لایهی محافظتی اضافهای فراهم میآورد. در کنار آن، افزونههای بلااستفاده را حذف کنید؛ هر افزونهی اضافی یک سطح حملهی بالقوه است.خیر، بهشرط رعایت دو نکته. اگر همیشه از آخرین نسخهی افزونه استفاده کنید و بعد از هر مهاجرت فایلهای نصب و بکاپ را پاک کنید، Duplicator ابزار امن و کاربردیای است. خطر تقریباً همیشه از نسخهی قدیمی یا فایلهای رهاشده روی سرور میآید، نه از خودِ استفادهی معمول از افزونه.
دو چیز را بررسی کنید: نسخهی افزونه (باید بهروز باشد) و وجود فایلهای باقیمانده. آدرس example.com/installer.php و example.com/wp-content/backups-dup-lite/ را در مرورگر باز کنید؛ اگر بهجای خطا، صفحه یا فهرست فایل دیدید، یعنی فایلهای حساس روی سرور ماندهاند و باید فوراً حذف شوند.
این فایل معمولاً در ریشهی سایت (کنار wp-config.php) قرار میگیرد. از طریق مدیر فایل هاست یا FTP وارد شوید، فایلهای installer.php و *_installer.php و پوشهی dup-installer و آرشیوهای بکاپ بلااستفاده را پیدا و حذف کنید. Duplicator خودش هم دکمهای برای پاکسازی این فایلها بعد از مهاجرت دارد.
بهروزرسانی مهمترین قدم است و حفرههای شناختهشده را میبندد، اما بهتنهایی کافی نیست. حتی با آخرین نسخه، اگر فایلهای نصب و بکاپِ قدیمی روی سرور مانده باشند یا فهرستگیری دایرکتوری فعال باشد، همچنان ریسک وجود دارد. پس آپدیت را با پاکسازی فایلها و بستن دسترسیها ترکیب کنید.
CVE مخفف Common Vulnerabilities and Exposures است؛ یک سیستم استاندارد جهانی برای شمارهگذاری آسیبپذیریهای امنیتی. هر شمارهی CVE به یک حفرهی مشخص و ثبتشده اشاره دارد که کارشناسان امنیت آن را مستند کردهاند، تا همه با یک زبان مشترک دربارهی آن صحبت کنند.
نسخهی Pro امکانات بیشتری مثل بکاپ زمانبندیشده و ذخیره در فضای ابری دارد، اما حفرههای امنیتی میتوانند هر دو نسخه را تحت تأثیر قرار دهند؛ برای مثال حفرهی CVE-2023-6114 هم روی نسخهی Lite و هم Pro گزارش شد. بنابراین چه رایگان و چه پولی، اصلِ ماجرا همان بهروزرسانی و پاکسازی است.
قوانین .htaccess روی Nginx خوانده نمیشود. در این حالت باید همان محدودیتها (بستن دسترسی به installer.php و پوشهی بکاپ و خاموشبودن فهرستگیری) را در فایل کانفیگ Nginx اعمال کنید. روی هاستهای اشتراکی که به کانفیگ دسترسی ندارید، کافی است از پشتیبانی هاست بخواهید این کار را برایتان انجام دهد.
بله، چند افزونهی معتبر دیگر برای بکاپ و مهاجرت وجود دارند و بسیاری از هاستها هم ابزار بکاپ داخلی دارند. اما هر افزونهای میتواند روزی حفره پیدا کند؛ مهمتر از انتخاب ابزار، عادت به بهروزرسانی مرتب، پاکسازی فایلهای موقت و نگهداری بکاپ در فضای امن است.
اگر به بکاپ یا مهاجرت مکرر نیاز ندارید، بعد از اتمام کار میتوانید افزونه را غیرفعال یا حذف کنید تا سطح حمله کمتر شود. اگر مرتب از آن استفاده میکنید، نگهداشتنش اشکالی ندارد، فقط شرطش این است که همیشه بهروز باشد و فایلهای نصب هر مهاجرت را پاک کنید.