جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید


به اشتراک بگذارید
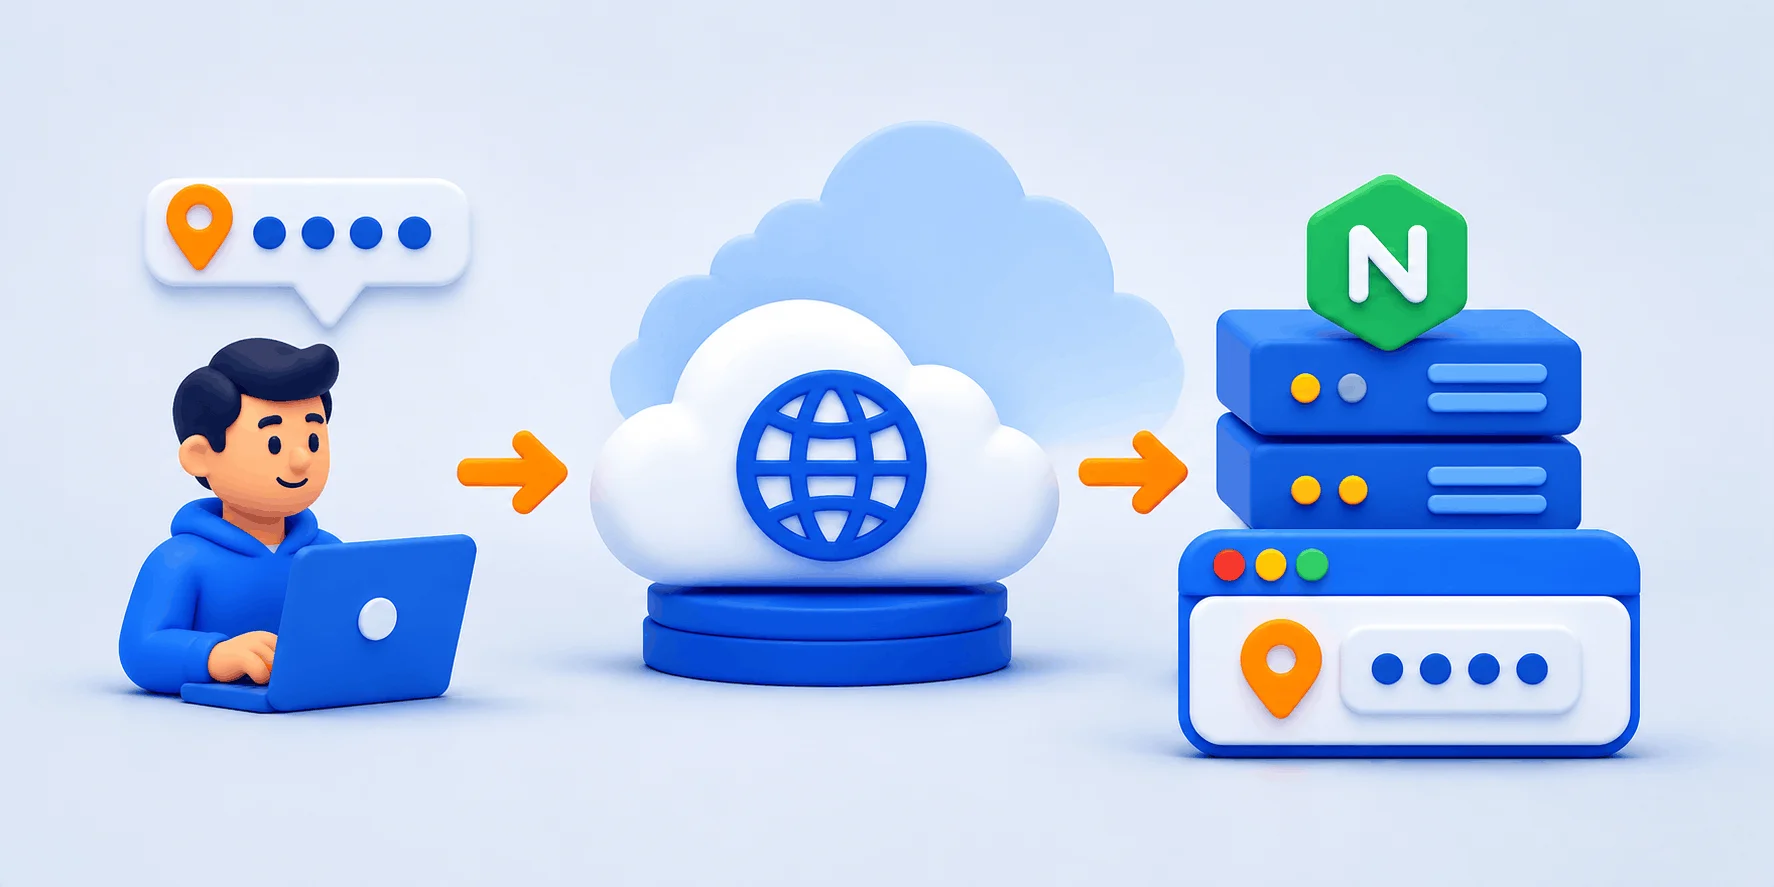
خط اول access.log این است: 162.158.90.211 "POST /wp-login.php" 200. هزار خط بعدی هم همین نشانی را دارند و IP واقعی کاربر پشت CDN در هیچکدام نیست. این نشانی در رنج 162.158.0.0/15 کلودفلر است. ماژول realip در nginx نشانی کاربر را از هدر CDN برمیدارد، به شرطی که اتصال از رنج منتشرشده همان CDN آمده باشد.
| هدر | چه کسی آن را میگذارد | چه زمانی قابل اعتماد است |
|---|---|---|
هدر X-Forwarded-For | هر کسی در مسیر؛ لبه به انتهایش میافزاید | فقط عضو آخر، از اتصال رنج CDN |
هدر CF-Connecting-IP | لبه کلودفلر | اتصال از فهرست رسمی کلودفلر |
هدر ar-real-ip | لبه ابرآروان، طبق مخزن بایگانیشده آن | پس از تأیید در صفحه فعلی ابرآروان |
هدر X-Real-IP | هر کسی؛ پیشفرض nginx | فقط اگر CDN شما مستندش کرده |
💡 هدر بدون رنج مجاز، حرف غریبه است
ماژول realip نشانی اتصال را با مقدار یک هدر عوض میکند.
✅ آن هدر را فقط از رنجهایی بپذیرید که خود CDN منتشر کرده است.
✅ پیش از روشن کردن fail2ban، آزمون جعل با curl را روی سرور خودتان اجرا کنید.
نشانی درست همین حالا در یکی از هدرها نشسته است. بحث سر این است که nginx حرف چه کسی را بپذیرد. لاگ پر از نشانی لبه اثر رکورد پروکسیشده است، و کلودفلر برای سایت ایرانی همین اثر را در حساب پروکسی کردن یا نکردن رکورد میآورد.
📌 هدری که نباید چشمبسته باور کرد
◀️ نویسنده واقعی X-Forwarded-For
◀️ ماژول realip و فهرست مجاز
◀️ بهروزرسانی خودکار رنجها
◀️ مسدودسازی در لایه وبسرور
هر کسی که درخواست از دستش گذشته، از جمله خود کاربر. مستند هدرهای HTTP کلودفلر میگوید اگر درخواست از قبل این هدر را داشته باشد، کلودفلر فقط نشانی وصلشونده را به انتهایش اضافه میکند.
مدیری که لاگ را میخواند معمولاً میگوید: «X-Forwarded-For همان IP واقعی کاربر پشت CDN است.» مستند کلودفلر این را فقط برای درخواستی تأیید میکند که بدون این هدر برسد. مقدار ارسالی کاربر سر جا میماند و لبه نشانی اتصال را بعدش میگذارد.
عریضهنویس دم اداره نامه را با خط خودش میآورد و نام نویسنده اصلی داخل متن است. کارمند آن نام را فقط از عریضهنویس آشنا میپذیرد. آشناهای nginx در set_real_ip_from فهرست میشوند.
کلودفلر پیشنهاد میکند هدر تکنشانی CF-Connecting-IP یا True-Client-IP را بخوانید. True-Client-IP فقط در طرح Enterprise و با روشن کردن Managed Transform مربوطش اضافه میشود.
ماژول ngx_http_realip_module نشانی کاربر را از هدری که شما نام میبرید برمیدارد و جای نشانی اتصال میگذارد. اگر اتصال از نشانیهای set_real_ip_from نباشد، هر مقداری که بهعنوان IP واقعی کاربر پشت CDN در هدر آمده نادیده میماند.
طبق مستند رسمی ماژول realip، این ماژول در ساخت از سورس پیشفرض نیست و گزینه --with-http_realip_module لازم دارد؛ بسته nginx اوبونتو که آزمودیم آن را داشت. دستورهایش در بسترهای http، server و location مجازند:
set_real_ip_from: نشانی یا CIDR مورد اعتماد، بدون پیشفرض.real_ip_header: نام هدر؛ پیشفرضش X-Real-IP است. روی nginx 1.24.0 اوبونتو بدون این خط، CF-Connecting-IP خوانده نشد.real_ip_recursive: جستوجوی بازگشتی در زنجیره؛ پیشفرضش off است.🔸 بلوک realip برای کلودفلر در بستر http
خطوط را داخل بلوک http موجود در nginx.conf بگذارید. فهرست کامل در صفحه رسمی رنجهای کلودفلر است. این بلوک یا اسکریپت بخش بعد، فقط یکی؛ دو real_ip_header خطای duplicate میدهد.
# inside the existing http block
set_real_ip_from 173.245.48.0/20;
set_real_ip_from 162.158.0.0/15;
set_real_ip_from 2606:4700::/32;
real_ip_header CF-Connecting-IP;
💡 مقدار real_ip_header برای هر CDN
◀️ کلودفلر: CF-Connecting-IP.
◀️ ابرآروان: ar-real-ip، طبق مخزن ar-ngxrealip که بایگانی (archived) شده است؛ نام هدر و رنجها را در صفحه رسمی فعلی ابرآروان تأیید کنید.
◀️ هر CDN دیگر: نام را از مستند ارائهدهنده بخوانید. نام حدسی همان پیشفرض X-Real-IP را سر کار نگه میدارد.
با لود بالانسر جلوی nginx، عضو آخر X-Forwarded-For نشانی لبه است. حالت off همان را برمیدارد؛ on از راست تا اولین نشانی غیرمجاز جلو میرود. با نشانی لود بالانسر و رنج 10.0.0.0/8 در فهرست مجاز، زنجیره 203.0.113.7, 10.1.2.3 در off نشانی 10.1.2.3 و در on نشانی 203.0.113.7 را ثبت کرد.
«با set_real_ip_from 0.0.0.0/0 با هر CDN کار میکند» درست است، برای مهاجم هم. هر کسی که مستقیم به IP سرور برسد، نشانی دلخواهش را در لاگ مینشاند. از سیستمی بیرون از رنج CDN، با دامنه خودتان بفرستید؛ -k خطای TLS گواهی Origin CA را دور میزند:
curl -sk -o /dev/null -w '%{http_code}\n' -H "CF-Connecting-IP: 203.0.113.7" \
  --resolve example.com:443:ORIGIN_IP https://example.com/
🔸 قالب لاگ با دو نشانی کنار هم
متغیر $realip_remote_addr نشانی اصلی اتصال را نگه میدارد (از نسخه 1.9.7). هر دو خط را در بستر http بگذارید:log_format realip_check '$remote_addr via $realip_remote_addr "$request" $status';access_log /var/log/nginx/realip-check.log realip_check;
| تنظیم | خط لاگ (198.51.100.23 سیستم آزمون شماست) | نتیجه |
|---|---|---|
| فقط رنجهای CDN مجاز | در لاگ: 198.51.100.23 via 198.51.100.23 "GET / HTTP/1.1" 200 | هدر جعلی نادیده ماند |
همه نشانیها مجاز با 0.0.0.0/0 | در لاگ: 203.0.113.7 via 198.51.100.23 "GET / HTTP/1.1" 200 | نشانی جعلی جای شما نشست |
رنجهای CDN گاهی عوض میشوند و nginx خبر ندارد. لبهای با نشانی تازه که در فایل شما نیست غریبه حساب میشود. هدرش خوانده نمیشود و nginx بهجای IP واقعی کاربر پشت CDN، نشانی همان لبه را ثبت میکند.
صفحه رنجهای کلودفلر تاریخچه تغییر دارد؛ آخرین ردیف، 2405:b500::/32 در ۲۸ سپتامبر ۲۰۲۳ است. کسی که رنجها را «یک بار کپی کرده» از آن خبر ندارد.
این اسکریپت جایگزین بلوک دستی است؛ خطوط دستی را پیش از اجرا بردارید. اگر یکی از دو فهرست نرسد، کار رها میشود. فایل تازه اول در پیکربندی آزمایشی جدا سنجیده و بعد جابهجا میشود. اگر nginx -t کامل شکست بخورد، نسخه قبلی برمیگردد یا فایل حذف میشود:
#!/bin/sh
# /usr/local/sbin/cf-realip-update.sh
PATH=/usr/sbin:/usr/bin:/sbin:/bin
OUT=/etc/nginx/conf.d/cloudflare-realip.conf
TMP=$(mktemp /etc/nginx/cf-realip.XXXXXX)
TEST=$(mktemp)
fail() { echo "$1"; rm -f "$TMP" "$TEST"; exit 1; }
for u in https://www.cloudflare.com/ips-v4/ https://www.cloudflare.com/ips-v6/; do
  LIST=$(curl -fsS --max-time 20 "$u") || fail "fetch failed: $u"
  LINES=$(printf '%s\n' "$LIST" | sed -n 's#^\([0-9a-fA-F:.]*/[0-9]*\)$#set_real_ip_from \1;#p')
  [ -n "$LINES" ] || fail "empty list: $u"
  printf '%s\n' "$LINES" >> "$TMP"
done
echo "real_ip_header CF-Connecting-IP;" >> "$TMP"
printf 'events {}\nhttp { include %s; }\n' "$TMP" > "$TEST"
nginx -q -t -c "$TEST" || fail "new file is invalid"
[ -f "$OUT" ] && cp "$OUT" "$OUT.bak"
chmod 644 "$TMP" && mv "$TMP" "$OUT"
rm -f "$TEST"
if nginx -t; then systemctl reload nginx
else
  if [ -f "$OUT.bak" ]; then mv "$OUT.bak" "$OUT"; else rm -f "$OUT"; fi
  echo "nginx -t failed, change rolled back"; exit 1
fi
اجرای روزانه در crontab کاربر root: 17 3 * * * /usr/local/sbin/cf-realip-update.sh. خط PATH برای cron است. خط آخر فهرستهای کلودفلر newline ندارد؛ در نسخه اول دو دستور در یک خط چسبیدند و nginx پذیرفت، ولی شمارش grep یکی کم آورد. printf این را مرتب کرد.
اسکریپت arvancloud-sync-ips-for-nginx.sh فهرست را از https://www.arvancloud.ir/fa/ips.txt میخواند و real_ip_header ar-real-ip; مینویسد. الگوی grep آن فقط IPv4 را بیرون میکشد و فایل را پیش از nginx -t بیپشتیبان بازنویسی میکند. نشانی فهرست، رنجهای IPv6 و نام هدر را در صفحه رسمی فعلی ابرآروان تأیید کنید.
اکشنهای فایروال fail2ban، مثل iptables.conf، بسته را با نشانی مبدأ میبندند. بستههایی که به سرور میرسند همه از لبه میآیند و IP واقعی کاربر پشت CDN هرگز در فیلد مبدأ آنها نیست. پس ban باید در nginx یا در خود CDN اجرا شود.
«با realip، fail2ban هم خودبهخود درست میشود.» فیلتر نشانی کاربر را پیدا میکند، ولی actionban قاعده -s <ip> میگذارد، در حالی که بستههای آن کاربر با نشانی لبه میرسند. قاعده بیاثر میماند.
⚠️ بستن نشانی لبه، سایت را برای کاربران آن لبه قطع میکند
پیش از realip، چند ورود ناموفق از چند کاربر کافی است تا fail2ban نشانی لبه را ببندد. از آن لحظه، هر که از آن لبه بیاید پاسخی نمیگیرد. تا آن زمان رنجهای CDN را در ignoreip بگذارید.
اکشن cloudflare-token در fail2ban نشانی را با API کلودفلر در خود لبه میبندد. توکن در jail.local است؛ دسترسی فایل را 640 بگذارید:
# /etc/fail2ban/jail.local
[nginx-limit-req]
enabled = true
action  = cloudflare-token[cfzone="ZONE_ID", cftoken="API_TOKEN"]
بدون API لبه، اکشن nginx-block-map شناسهها را در فایل map مینویسد و nginx را reload میکند.
راهنمای توسعه nginx ماژول realip را در نخستین فاز درخواست میگذارد، پیش از limit_req و ماژول access. با کلید $binary_remote_addr و نرخ یک درخواست در دقیقه، کاربر 203.0.113.7 پاسخ 503 گرفت و کاربر دوم از همان اتصال 200. لاگ خطا هم client: 203.0.113.7 نوشت که فیلتر nginx-limit-req میخواند.
فایل fastcgi_params خود nginx خط fastcgi_param REMOTE_ADDR $remote_addr; را دارد و PHP نشانی بازیابیشده را میبیند. وردپرس در wp_new_comment نشانی نظردهنده را از REMOTE_ADDR برمیدارد و میخواهد پشت واسط آن را درست تنظیم کنید؛ realip همین کار را میکند. کپی بیشرط X-Forwarded-For در wp-config.php راه جعل را باز میکند. با فعالسازی CDN در وردپرس فقط برای فایلهای ثابت، REMOTE_ADDR صفحههای PHP از اول درست است.
صبح fail2ban را روشن کردید و نیم ساعت بعد تیکتها رسید: سایت برای گروهی از کاربران باز نمیشود. فهرست ban پر از نشانیهای رنج کلودفلر است.
اتصالها حالا از لبه میرسند. تا realip تنظیم نشود، $remote_addr نشانی لبه است.
کلودفلر CF-Connecting-IP را پیشنهاد میکند، چون یک نشانی دارد.
فرمان nginx -V 2>&1 | grep -o with-http_realip_module را اجرا کنید. خروجی خالی یعنی nginx بدون این ماژول ساخته شده است.
با X-Forwarded-For و بیش از یک واسط مجاز، بله. با CF-Connecting-IP فرقی نمیکند.
اگر Pseudo IPv4 روی Overwrite Headers باشد، CF-Connecting-IP یک IPv4 ساختگی میگیرد و نشانی IPv6 به CF-Connecting-IPv6 میرود. حالت Add Header فقط هدر CF-Pseudo-IPv4 را اضافه میکند.
بله. فایروال لبه را راه میدهد و realip نشانی کاربر را به لاگ میآورد.
با realip در nginx، نه. افزونهای که X-Forwarded-For را بیبررسی بخواند، راه جعل را باز میکند.
جمعبندی؛ اعتماد به IP واقعی کاربر پشت CDN از فهرست رنجها شروع میشود نام هدر را از مستند فعلی CDN خودتان بردارید؛ برای کلودفلر CF-Connecting-IP است. set_real_ip_from را فقط با رنجهای منتشرشده پر کنید، یا با بلوک دستی یا با اسکریپت. قالب لاگ با $realip_remote_addr و یک درخواست جعلی curl نشان میدهد تنظیم درست نشسته یا نه. با لود بالانسر در مسیر، real_ip_recursive را روشن کنید. ban را به خود CDN یا nginx بسپارید. قاعده iptables روی نشانی کاربر به هیچ بستهای نمیخورد. روی نشانی لبه، سایت را برای کاربران آن لبه میبندد.
🚀 همه رکوردها لازم نیست از لبه بگذرند
برای هر رکورد جدا تصمیم میگیرید؛ رکوردی که از لبه نگذرد، به realip و فهرست رنجها هم نیازی ندارد.
هدر نشانی بازدیدکننده در مستند CDN شما چه نامی دارد؟
منبع هر دستور و هر نام هدر