جدید!
سرور ابری ساعتی فعال شد. ۱۰۰ هزار تومان اعتبار هدیه بگیرید

به اشتراک بگذارید
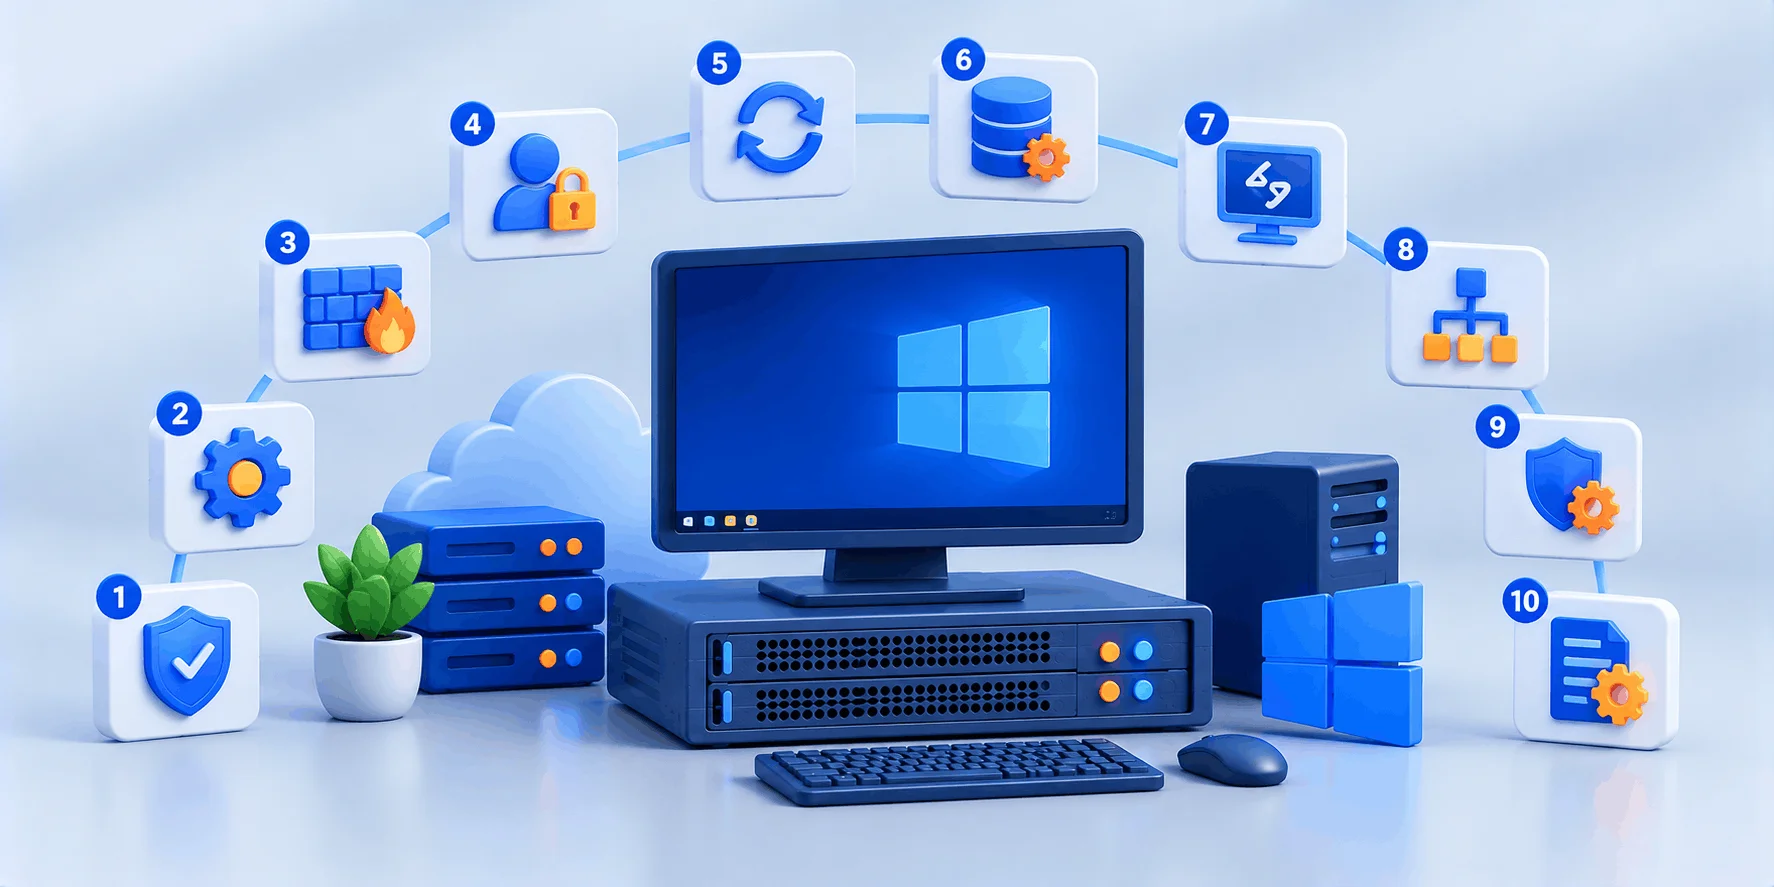
سرور تازه تحویل شده است و فقط یک IP و یک رمز Administrator دارید. کانفیگ اولیه سرور مجازی ویندوز همین نقطه است؛ ده کاری که پیش از نصب هر برنامهای انجام میشود تا سرور قابل استفاده باشد و جلوی تلاشهای خودکار ورود را بگیرد. ترتیب کار از رمز و کاربر مدیر شروع و با اولین بکاپ تمام میشود.
| کار بعد از تحویل | کوتاهترین مسیر | چرا مهم است |
|---|---|---|
| ۱. ورود اول و بررسی نسخه ویندوز | رابط ریموت دسکتاپ | نسخهها تنظیم متفاوت دارند |
| ۲. تغییر رمز حساب Administrator | کلید Ctrl+Alt+End در نشست | رمز تحویل بیرون مانده |
| ۳. ساخت کاربر مدیر با نام دلخواه | دستور New-LocalUser | نام Administrator هدف رباتها |
| ۴. تغییر نام سرور | گزینه ۲ در sconfig | شناسایی سرور در لاگ |
| ۵. اجباری کردن احراز هویت سطح شبکه | گزینه ۷ در sconfig | احراز هویت پیش از نشست |
| ۶. کوتاه کردن کاربران مجاز و قفل حساب | گروه Remote Desktop Users | هر حساب یک راه ورود |
| ۷. محدود کردن قاعده فایروال ریموت | برگه Scope در فایروال | توصیه مستندات مایکروسافت |
| ۸. نصب آپدیت و تعیین حالت آپدیت | گزینه ۵ و ۶ در sconfig | بستن آسیبپذیری شناختهشده |
| ۹. تنظیم منطقه زمانی و صفحهکلید | دستور Set-TimeZone | لاگ خطا خوانا میشود |
| ۱۰. اولین بکاپ و اسنپشات | ابزار wbadmin و پنل سرور | نقطه بازگشت پیش از نصب |
💡 نکته کلیدی پیش از شروع
کانفیگ اولیه یعنی رساندن سرور از حالت تحویل به حالت آماده بهرهبرداری. پنج حوزه دارد: حسابها، دسترسی ریموت، فایروال، آپدیت و بکاپ.
✅ پیش از هر تغییری در فایروال یا پورت ریموت، مطمئن شوید راه دیگری برای ورود دارید؛ وگرنه یک قاعده اشتباه خودتان را بیرون میگذارد.
✅ تغییر پورت ریموت و خاموش کردن سرویسهای اضافی اختیاری هستند؛ بقیه نیستند.
ترتیب این ده کار اهمیت دارد. اگر اول قاعده فایروال را تنگ کنید و بعد سراغ پورت ریموت بروید، ممکن است نشست خودتان قطع شود و بازگشت فقط از کنسول ممکن باشد. پس هر مرحله را به ترتیبی میخوانید که روی یک سرور تازه اجرا میشود، با میانبر sconfig و معادل PowerShell بیشتر قدمها. جایی هم که لازم بوده صریح گفتهایم کدام تنظیم جلوی حمله را میگیرد و کدام فقط لاگ را خلوت میکند.
📌 آنچه در این مقاله میخوانید
◀️ این ده کار از کجا شروع میشود؟
◀️ امنسازی دسترسی ریموت دسکتاپ
◀️ فایروال ویندوز، آپدیت و زمان ریاستارت
◀️ زبان و ساعت، سرویسها و اولین بکاپ
از حسابها. اولین نشست ریموت را با رمز تحویل باز میکنید، همان رمز را عوض میکنید، یک کاربر مدیر با نام دلخواه میسازید و نام سرور را تغییر میدهید. اگر سرور شما یک سرور مجازی ویندوز ایران با پنل اختصاصی است، پیش از شروع محل کنسول VNC را پیدا کنید؛ راه برگشت اضطراری همان است.
با IP سرور و حساب Administrator وارد میشوید. اگر این اتصال برایتان تازه است، آموزش اتصال به سرور ویندوز با ریموت دسکتاپ قدمهای کلاینت را جدا توضیح داده است. خط اول زیر در Command Prompt اجرا میشود و خط دوم در PowerShell:
systeminfo | findstr /B /C:"OS Name" /C:"OS Version"
Get-ComputerInfo -Property OsName, OsVersion, OsBuildNumber
طبق جدول رسمی نسخههای ویندوز سرور در Microsoft Learn، ویندوز سرور 2025 نسخه LTSC فعلی با بیلد 26100 است و پشتیبانی اصلیاش تا 2029-11-13 ادامه دارد. دوره پشتیبانی اصلی ویندوز سرور 2022 با بیلد 20348 تمام شده و تا 2031-10-14 فقط وصله امنیتی میگیرد.
رمز تحویل موقت است و باید در همان نشست اول عوض شود. داخل نشست ریموت، کلید Ctrl+Alt+End همان کاری را میکند که Ctrl+Alt+Del روی سیستم محلی. مسیر خط فرمان هم این است؛ دستور رمز را میپرسد و جایی چاپ نمیکند:
Set-LocalUser -Name "Administrator" -Password (Read-Host -AsSecureString "New password")قدم بعد، ساخت یک حساب مدیر با نام دلخواه است. مستندات ریموت دسکتاپ مایکروسافت میگوید وقتی ریموت دسکتاپ فعال باشد، اعضای گروه Administrators و کاربرانی که تعیین میکنید میتوانند ریموت وصل شوند، و هر حساب با دسترسی ریموت به رمز قوی و یکتا نیاز دارد:
$pw = Read-Host -AsSecureString "New password"
New-LocalUser -Name "srvadmin" -Password $pw -FullName "Server Admin"
Add-LocalGroupMember -Group "Administrators" -Member "srvadmin"
Get-LocalGroupMember -Group "Administrators"
⚠️ ترتیب را جابهجا نکنید
حساب Administrator را تا ورود موفق با کاربر جدید غیرفعال نکنید. اگر هر دو مسیر همزمان بسته شود، فقط از کنسول سرور برمیگردید.
نام پیشفرض سرور معمولاً یک رشته تصادفی است و در لاگها به کار نمیآید. دستور زیر با سوئیچ Restart بیدرنگ ریاستارت میکند و نشست ریموت قطع میشود؛ پس آن را بعد از ساختن کاربر مدیر اجرا کنید و یک دقیقه بعد دوباره وصل شوید. اگر ریاستارت فوری نمیخواهید، Restart را بردارید:
Rename-Computer -NewName "win-tehran-01" -Restartابزار دیگر این مرحله sconfig است. طبق مستندات Microsoft Learn، روی Server Core و روی Desktop Experience قابل اجراست. از ویندوز سرور 2022 به بعد، آن هم در نصب Server Core، بعد از ورود کاربر خودکار باز میشود. روی Desktop Experience با نوشتن sconfig در PowerShell بالا میآید و در نسخههای قدیمیتر با SConfig.cmd. ستون میانی جدول بالای مقاله نشان میدهد کدام کار از همین فهرست سریعتر پیش میرود.
دسترسی ریموت پرخطرترین راه ورود به سرور ویندوزی است. سه تنظیم آن را کنترل میکند: احراز هویت سطح شبکه، فهرست کوتاه کاربران مجاز، و قفل شدن حساب پس از چند تلاش ناموفق. تغییر پورت، برخلاف تصور رایج، اختیاری است.
در کانفیگ اولیه سرور مجازی ویندوز ترتیب درست همین است: اول احراز هویت و کاربران، بعد قاعده فایروال و آخر پورت. دو مورد اول جلوی ورود را میگیرند و مورد آخر فقط آدرس را عوض میکند.
احراز هویت سطح شبکه، که با نام NLA شناخته میشود، کاربر را پیش از برقرار شدن نشست ریموت احراز هویت میکند. مستندات ریموت دسکتاپ مایکروسافت روشن ماندن آن را توصیه میکند و خاموش کردنش را فقط برای کلاینت قدیمی ناسازگار، و بهطور موقت، مجاز میداند.
سادهترین مسیر مستندشده، گزینه ۷ در sconfig است: فعالسازی فقط برای کلاینتهای دارای NLA، فعالسازی برای هر نسخه کلاینت، یا غیرفعال کردن ریموت دسکتاپ. حالت اول را انتخاب کنید. نام همین تنظیم در سیاست گروه «Require user authentication for remote connections by using Network Level Authentication» است، زیر شاخه Remote Desktop Services.
هر حسابی که در گروه Remote Desktop Users یا Administrators است، یک راه ورود ریموت دارد:
Get-LocalGroupMember -Group "Remote Desktop Users"
Remove-LocalGroupMember -Group "Remote Desktop Users" -Member "oldaccount"
⚠️ حساب خودتان را از فهرست برندارید
دستور بالا هر حسابی را که نامش بدهید بیرون میکند، از جمله حساب خودتان. اول خروجی Get-LocalGroupMember را بخوانید و فقط حسابهای بیاستفاده را بردارید.
تنظیم دوم، قفل شدن حساب بعد از چند تلاش ناموفق است. مسیرش در Local Security Policy است، که با secpol.msc باز میشود، زیر Account Lockout Policy. طبق مستندات مایکروسافت، مقدار Account lockout threshold روی یک سرور مستقل پیشفرض صفر است، یعنی حساب هیچوقت قفل نمیشود، و عددی بین 1 تا 999 میپذیرد. مدت قفل هم باید مساوی یا بیشتر از بازه بازنشانی شمارنده باشد. ده تلاش ناموفق با قفل ده دقیقهای نقطه شروع متعادلی است:
net accounts
net accounts /lockoutthreshold:10 /lockoutduration:10 /lockoutwindow:10
⚠️ قفل حساب روی خودتان هم اعمال میشود
اگر آستانه را خیلی کم بگذارید و رمز را اشتباه تایپ کنید، خودتان هم بیرون میمانید تا مدت قفل تمام شود. برای همین کاربر مدیر دوم و دسترسی به کنسول سرور پیشنیاز این مرحله است.
پورت پیشفرض ریموت دسکتاپ، طبق مستندات پورتهای مورد استفاده Remote Desktop Services، شماره 3389 روی TCP و UDP است. عوض کردنش حجم تلاشهای خودکار ورود در Event Log را کم میکند، اما کنترل امنیتی نیست؛ شبیه جابهجا کردن تابلوی ورودی است، در و قفل سر جایشان میمانند.
دو شرط دارد: قاعده فایروال پورت جدید باید پیش از ریاستارت ساخته شود و پورت نباید با سرویس دیگری تداخل کند. قدمهای رجیستری و فایروال در آموزش تغییر پورت ریموت دسکتاپ در ویندوز سرور آمده است. این کار تغییر پورت شنونده روی خود سرور است، نه هدایت ترافیک بین دو دستگاه.
فایروال ویندوز روشن میماند و قاعدههایش تنگ میشود، نه حذف. طبق راهنمای پیکربندی فایروال ویندوز، ترافیک خروجی بهطور پیشفرض مجاز است مگر قاعدهای آن را ممنوع کند. در صفحه معرفی فایروال ویندوز هم آمده که ترافیک ورودی مسدود است مگر با یک قاعده مطابقت داشته باشد.
در کانفیگ اولیه سرور مجازی ویندوز، فایروال و آپدیت بیشترین اثر امنیتی را با کمترین زحمت میدهند و هیچکدام به ابزار بیرونی نیاز ندارند.
وضعیت سه پروفایل فایروال را ببینید:
Get-NetFirewallProfile | Select-Object Name, Enabled, DefaultInboundActionهمان راهنما دو توصیه دارد. اول، قاعده هر برنامه را به همان پورتی محدود کنید که لازم دارد؛ اگر روی پورت دیگری گوش بدهد مسدود میشود. دوم، در برگه Scope قاعده را به آدرسهای IP مشخص محدود کنید.
اگر IP ثابت دارید، محدود کردن قاعده ورودی ریموت به همان آدرس مؤثرترین کار این مرحله است. قاعده را با شناسه ثابتش انتخاب کنید، نه با نام نمایشی گروه. طبق مرجع ماژول NetSecurity، سوئیچ DisplayGroup همه قاعدههای گروه را یکجا عوض میکند و نام نمایشی روی ویندوز غیرانگلیسی ترجمه شده است:
Get-NetFirewallRule -Name "RemoteDesktop-UserMode-In-*" | Select-Object Name, DisplayName, Enabled
Set-NetFirewallRule -Name "RemoteDesktop-UserMode-In-TCP" -RemoteAddress "203.0.113.10"
Get-NetFirewallRule -Name "RemoteDesktop-UserMode-In-TCP" | Get-NetFirewallAddressFilter
آدرس بالا نمونه است. اگر IP شما خانگی و متغیر است، این قاعده روز بعد خودتان را بیرون میگذارد؛ آن وقت روی احراز هویت سطح شبکه و قفل حساب تکیه کنید.
⚠️ فایروال و آپدیت را خاموش نکنید
خاموش کردن فایروال ویندوز یا سرویس آپدیت، راهحل مشکل اتصال نیست و سرور را بیدفاع میگذارد. اگر برنامهای کار نمیکند، قاعده ورودی همان پورت را بسازید و دامنهاش را محدود کنید.
سرور تازه معمولاً چند ماه وصله عقب است. طبق مستندات sconfig، گزینه ۶ آپدیتها را بررسی و نصب میکند و گزینه ۵ حالت آپدیت را تعیین میکند: خودکار، فقط دانلود که پیشفرض است، و دستی.
حالت «فقط دانلود» وصلهها را میگیرد و نصب را به دست شما میگذارد؛ یعنی ریاستارت را در کمترافیکترین ساعت میگذارید. یک تفاوت هم هست: روی Desktop Experience اعلان Action Center درباره آپدیت دیده میشود و روی Server Core نه.
سه کار آخر، سرور را قابل نگهداری میکنند. منطقه زمانی و صفحهکلید را درست میکنید تا لاگها خوانا باشد، سرویسهای اضافی را خاموش میکنید، و پیش از نصب هر برنامهای یک بکاپ و یک اسنپشات سالم میگیرید.
آخرین حلقه کانفیگ اولیه سرور مجازی ویندوز نقطه بازگشت است؛ بدون آن، هر اشتباه در نصب به نصب مجدد سیستمعامل تبدیل میشود.
اگر ساعت سرور با ساعت ایران یکی نباشد، لاگ خطاها گمراهکننده میشود. شناسه منطقه زمانی ایران در فهرست رسمی منطقههای زمانی ویندوز، Iran Standard Time با افست UTC+03:30 است:
Get-TimeZone
Set-TimeZone -Id "Iran Standard Time"
در sconfig هم گزینه تاریخ و ساعت همان کنترلپنل Date and Time را باز میکند. برای تایپ فارسی، در Settings و بعد Time and language، زبان فارسی را از Language and region اضافه کنید. همین برای صفحهکلید کافی است. تغییر زبان نمایش ویندوز کار دیگری است و به نصب بسته زبان نیاز دارد.
هر سرویس در حال اجرا، سطح در معرض حمله را بزرگتر میکند. اما خاموش کردن کورکورانه خرابی میسازد، پس اول فهرست را بگیرید. دستور دوم فقط روی Windows Server کار میکند؛ دو خط آخر نمونه خاموش کردن سرویس چاپ است:
Get-Service | Where-Object Status -eq 'Running' | Sort-Object DisplayName | Format-Table Name, DisplayName
Get-WindowsFeature | Where-Object Installed
Set-Service -Name Spooler -StartupType Manual
Stop-Service -Name Spooler
سرویس آپدیت، سرویس فایروال و سرویسهای ریموت دسکتاپ را خاموش نکنید. هر سرویس دیگر را هم اول روی Manual بگذارید و یک هفته سرور را ببینید، بعد Disabled کنید.
🔶 نکته درباره اسنپشات
اگر پنل سرور شما اسنپشات دارد، پیش از این مرحله یکی بگیرید تا سرور به همان لحظه برگردد. پنل اختصاصی وبداده اسنپشات و بازگردانی دارد. اسنپشات جای بکاپ بیرون از سرور را نمیگیرد.
قابلیت Windows Server Backup روی سرور تازه نصب نیست، پس دستور wbadmin شناخته نمیشود. اول نام فیچر را روی همان سرور ببینید و نصبش کنید. مستندات Install-WindowsFeature تأکید میکند ابزارهای مدیریتی با این دستور پیشفرض نصب نمیشوند:
Get-WindowsFeature -Name *Backup*
Install-WindowsFeature -Name Windows-Server-Backup -IncludeManagementTools
مستندات wbadmin میگوید اجرایش عضویت در گروه Backup Operators یا Administrators و یک خط فرمان ارتقایافته میخواهد، و سوئیچ backupTarget حرف درایو یا مسیر UNC میپذیرد. یک قید مهم هم دارد: مقصد بکاپ حیاتی میتواند درایو محلی باشد، اما نه یکی از ولومهای گنجاندهشده در بکاپ.
⚠️ اگر سرور فقط درایو C دارد
با سوئیچ allCritical، درایو C مقصد مجاز نیست و دستور خطا میدهد. پس یا از پنل یک دیسک دوم اضافه کنید، یا مقصد را یک مسیر اشتراکی شبکه بگذارید. سوئیچ quiet را هم روی اولین بکاپ نگذارید؛ همان پرسش تأییدی که حذف میکند، به شما میگوید با دیسک مقصد چه میشود.
wbadmin start backup -backupTarget:E: -allCritical
wbadmin get versions -backupTarget:E:
برای مقصد شبکه، همان دستور با مسیر UNC اجرا میشود و سوئیچ user نام کاربر دارای دسترسی نوشتن را میگیرد. مستندات هشدار میدهد بکاپ بعدی روی همان پوشه اشتراکی، بکاپ قبلی را بازنویسی میکند؛ اگر آن عملیات شکست بخورد، هیچ بکاپ سالمی نمیمانید. پس برای هر بکاپ زیرپوشه جدا بسازید و آخرش فهرست نسخهها را بخوانید.
پرسشهایی که کاربران پیش از این ده مرحله میپرسند
بله. رمز تحویل در تیکت و ایمیل باقی میماند و هر کسی که به آن ایمیل برسد به سرور هم میرسد. در همان نشست اول رمز را عوض کنید و پیش از بستن نشست، ورود با رمز جدید را در نشست دوم تست کنید.
ریموت دسکتاپ بدون نقش Remote Desktop Services دو نشست مدیریتی همزمان را پشتیبانی میکند و برای این دو نشست لایسنس لازم نیست. اگر پیام محدودیت تعداد اتصال گرفتید، معمولاً نشست قبلی بسته نشده؛ با query session آن را پیدا و با logoff ببندید.
نه بهعنوان کنترل امنیتی. حجم تلاشهای خودکار ورود را کم میکند، اما یک اسکن کامل پورتها آن را پیدا میکند. اثر واقعی از احراز هویت سطح شبکه، فهرست کوتاه کاربران مجاز و محدود کردن قاعده فایروال میآید.
از کنسول سرور در پنل میزبانی وارد شوید؛ کنسول از مسیر شبکه عمومی نمیرود و قاعده فایروال روی آن اثری ندارد. بعد قاعده را اصلاح کنید یا دامنه آدرسش را بردارید.
خاموش کردن آپدیت، آسیبپذیریهای شناختهشده را باز میگذارد و راهحل نیست. حالت «فقط دانلود» را انتخاب کنید؛ وصلهها دانلود میشوند و زمان نصب و ریاستارت دست خودتان میماند.
نه. مستندات wbadmin میگوید مقصد بکاپ حیاتی نمیتواند یکی از ولومهای گنجاندهشده در همان بکاپ باشد، پس با allCritical مقصد C رد میشود. یک دیسک دوم اضافه کنید یا مقصد را مسیر اشتراکی شبکه بگذارید.
اگر کاربر مدیر دوم را ساختهاید، تست ورود گرفتهاید و به کنسول دسترسی دارید، غیرفعال کردنش درست است و رایجترین نام هدف رباتها را برمیدارد. تا این سه شرط فراهم نشده، فقط رمزش را عوض کنید.
جمعبندی؛ ترتیبی که سرور را از حالت تحویل بیرون میآورد
کانفیگ اولیه سرور مجازی ویندوز یک فهرست خرید نیست، یک ترتیب است. از حسابها شروع میشود، چون رمز تحویل بیرون از سرور مانده است. بعد سراغ دسترسی ریموت میرود و آنجا سه کاری که واقعاً اثر دارند، یعنی احراز هویت سطح شبکه، فهرست کوتاه کاربران مجاز و قفل حساب، جلوتر از تغییر پورت میآیند. فایروال روشن میماند و قاعده ورودی ریموت با شناسه ثابتش به کمترین دامنه آدرس محدود میشود. آپدیتها یک بار کامل نصب میشوند و بعد حالت «فقط دانلود» زمان ریاستارت را به شما میدهد. آخرش بکاپ روی مقصدی جدا از ولوم سیستم گرفته و خوانده میشود. اگر فقط وقت سه قدم را دارید، همین سه را بردارید: رمز و کاربر مدیر جدا، احراز هویت سطح شبکه، و یک بکاپ تستشده.
🚀 سرور ویندوزی که از لحظه تحویل قابل مدیریت باشد
سرور مجازی ایران وبداده در دیتاسنتر تهران و روی شبکه رسپینا میزبانی میشود و IP مستقیم دارد. پنل اختصاصیاش کنسول VNC، اسنپشات و نصب مجدد سیستمعامل را بدون تیکت میدهد. تست ساعتی رایگان سرور هم ممکن است.
اگر سوالی داشتید، در بخش نظرات با ما در ارتباط باشید.